يركز نظام إدارة علاقات العملاء (CRM) البيانات الأكثر قيمة للشركة - هويات العملاء الكاملة، وتفاصيل الدفع والعقود، والتاريخ الكامل لكل صفقة، في نظام واحد، مما يجعله الهدف الأعلى قيمة الذي تديره معظم الشركات.
يتفاقم الخطر مع ازدياد حجم العمليات: فكل مستخدم جديد، وكل عملية تكامل، وكل نقطة نهاية بعيدة، تزيد من مساحة الهجوم. أمن إدارة علاقات العملاء (CRM) هو نظام يُعنى بإدارة الوصول، وتشفير البيانات أثناء النقل وأثناء التخزين، وإثبات الامتثال، لضمان بقاء السجلات موثوقة مهما تعددت الجهات التي تتعامل معها.
يساعد نظام إدارة علاقات العملاء Vtiger الشركات النامية على تأمين بيانات العملاء الحساسة، والتحكم في وصول المستخدمين، ومراقبة نشاط النظام، والحد من المخاطر الأمنية، مع تمكين الفرق من التعاون بثقة في بيئة سحابية. اقرأ هذه المدونة لمعرفة آلية عمله.
ما هو أمن إدارة علاقات العملاء (CRM)؟
أمان إدارة علاقات العملاء هو مزيج من التشفير، وضوابط الوصول، والمصادقة، وإجراءات الامتثال التي تحمي بيانات العملاء داخل النظام. نظام إدارة علاقات العملاء من الوصول غير المصرح به، والاختراقات، والخسائر.
تكمن أهمية نظام إدارة علاقات العملاء (CRM) في تركيزه على البيانات التالية: معلومات الاتصال بالعملاء، وسجلات المبيعات ومساراتها، وتاريخ الاتصالات، ووثائق العمل، وبيانات اعتماد المستخدمين، وكل ذلك في حساب واحد. كل هذه البيانات قيّمة للمهاجم، وتكلفة فقدانها تتزايد باستمرار. وقد أشارت دراسة أجرتها شركة IBM عام 2025 إلى أن... متوسط تكلفة الاختراق بقيمة 4.44 مليون دولار أمريكي. المخاطر الشائعة مألوفة: بيانات اعتماد مسروقة، وصول المستخدم المفرط، بيانات غير مشفرة، وبيانات تسجيل الدخول التي يحتفظ بها الموظفون المغادرون سراً.
لماذا يُعدّ أمن إدارة علاقات العملاء (CRM) أمراً بالغ الأهمية للشركات النامية؟
تزداد صعوبة الأمن بالتحديد مع نجاح الأعمال. فزيادة عدد المستخدمين، وزيادة سجلات العملاء، وزيادة عمليات التكامل، تتسع رقعة الوصول التي يمكن للمهاجم الوصول إليها، كما أن العمل عن بُعد والعمل الهجين يوسع هذه الرقعة لتشمل كل شبكة منزلية يسجل منها الموظف دخوله.
"الأمن عملية، وليس منتجًا." بروس شناير، خبير تكنولوجيا الأمن
يُعدّ هذا الإطار بالغ الأهمية لأنظمة إدارة علاقات العملاء، لأنّ الحماية عادةٌ وليست إجراءً لمرة واحدة. وتُضاعف لوائح الخصوصية، مثل اللائحة العامة لحماية البيانات (GDPR)، من المخاطر، إذ تُحوّل أيّ تقصيرٍ إلى إخفاقٍ في الامتثال واختراقٍ أمني. بالنسبة للفرق المتنامية، يُؤمّن أمن بيانات العملاء القوي ثلاثة أمورٍ في آنٍ واحد: استمرارية الأعمال، وثقة العملاء، وحرية التعاون الآمن بين المواقع المختلفة.
كيف يحمي نظام إدارة علاقات العملاء Vtiger بيانات العملاء
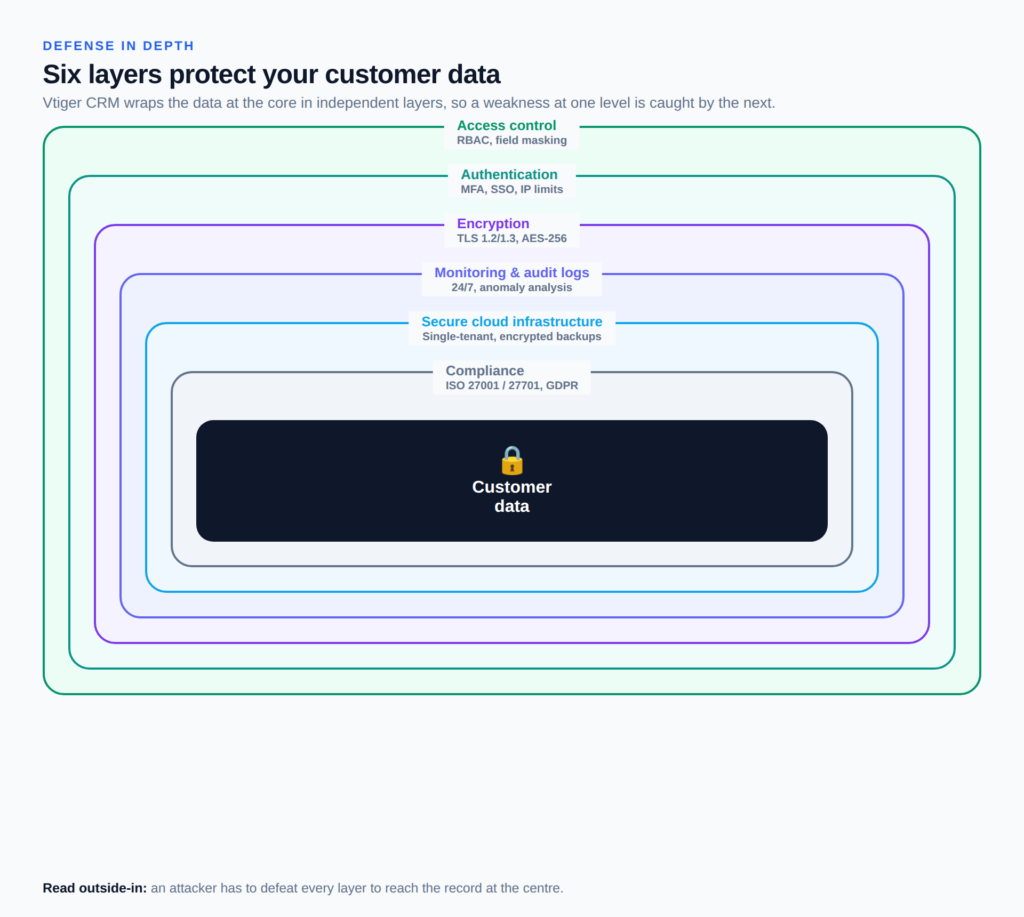
لا يوجد إجراء وقائي واحد يمنع جميع الهجمات، لذا يجمع نظام Vtiger CRM ستة إجراءات وقائية ضمن نموذج دفاعي متعدد الطبقات. كل طبقة مصممة لتصمد حتى في حال فشل طبقة أخرى، بحيث يظل التشفير محميًا حتى في حالة سرقة كلمة المرور، ويظل الوصول إلى أي شخص من الداخل مقيدًا بحدود صارمة.
عناصر التحكم في الوصول المستندة إلى الأدوار
يستخدم نظام إدارة علاقات العملاء Vtiger نظام التحكم في الوصول القائم على الأدوار لفرض مبدأ أقل الامتيازات: يحدد دور المستخدم وملفه الشخصي السجلات والوحدات والحقول التي يمكنه عرضها أو تعديلها، وتتحكم قواعد المشاركة في الوصول بين الفرق، وهو جوهر التحكم في الوصول في نظام إدارة علاقات العملاء. كما تعمل خاصية إخفاء البيانات على إخفاء قيم الحقول الحساسة عن المستخدمين الذين لا يملكون تصريحًا في ملفاتهم الشخصية، سير عمل الموافقة يجب مراجعة الإجراءات عالية المخاطر قبل اتخاذها.
المصادقة الآمنة
تبدأ الحماية من لحظة تسجيل الدخول. يدعم نظام Vtiger CRM المصادقة متعددة العوامل، وتسجيل الدخول الموحد، وسياسات كلمات المرور القوية، كما يمكن للمسؤولين تقييد الوصول إلى نطاقات عناوين IP الموثوقة. كل ذلك يؤكد هوية الشخص الذي يسجل الدخول قبل ظهور أي بيانات للعملاء على الشاشة.
تشفير البيانات
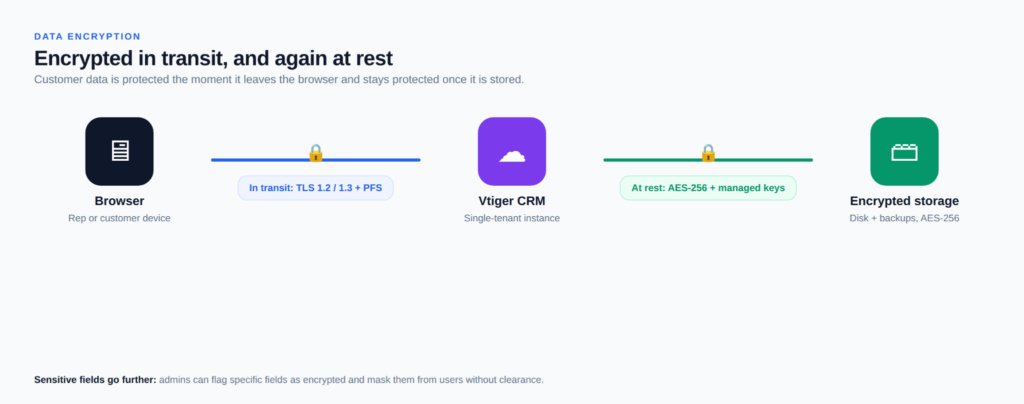
يعمل تشفير نظام إدارة علاقات العملاء (CRM) في Vtiger على جبهتين: حماية بيانات العملاء أثناء نقلها وتخزينها. يتم تبادل البيانات بين المتصفح وVtiger عبر بروتوكول TLS 1.2 و1.3 مع ضمان سرية تامة للبيانات، بينما تُخزَّن الحقول الحساسة باستخدام تشفير AES 256 بت، وتُحفظ المفاتيح في خدمة إدارة مفاتيح مُدارة. يمكن للمسؤولين تحديد حقول معينة على أنها مشفرة، مما يضمن حماية بيانات الهوية والبيانات المالية حتى في السجلات المفتوحة.
سجلات النشاط ومسارات التدقيق
يتم تسجيل كل عملية تسجيل دخول، وتغيير في السجلات، وإجراء إداري. يراقب نظام Vtiger CRM بنيته التحتية وتطبيقاته على مدار الساعة، ويُجري تحليلاً للحالات الشاذة في سجلات الأحداث والتدقيق والمسؤولين، مما يُتيح رصد أي عملية تصدير جماعي غير معتادة أو تسجيل دخول خارج ساعات العمل بسرعة. بالنسبة للمسؤول، يُحوّل سجل التدقيق هذا أي قلق غامض إلى حدث محدد وقابل للتتبع.
البنية التحتية السحابية الآمنة
يبدأ أمان نظام إدارة علاقات العملاء السحابي بالبنية التحتية. يعمل نظام Vtiger CRM على بنية تحتية آمنة. إدارة علاقات العملاء السحابية توفر المنصة المزودة بتشفير على مستوى القرص، وبنية أحادية المستأجر، مساحة معزولة لكل عميل. يتم نسخ البيانات احتياطيًا بشكل مستمر ويمكن استعادتها في غضون ساعات، ويمكن للشركات اختيار مكان تخزين البيانات في مناطق مختلفة تشمل الاتحاد الأوروبي والمملكة المتحدة والولايات المتحدة والهند وسنغافورة. يمكن للفرق التي تحتاج إلى إدارة عملية النشر بالكامل استضافة النظام بنفسها. نظام إدارة علاقات العملاء مفتوح المصدر ويحتفظون بكل سجل على بنيتهم التحتية الخاصة.
الامتثال والخصوصية
نظام إدارة علاقات العملاء Vtiger معتمد وفقًا لمعيار ISO/IEC 27001 لإدارة الأمن ومعيار ISO/IEC 27701 لإدارة معلومات الخصوصية، ويدعم التزامات اللائحة العامة لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) من خلال بوابة خصوصية مخصصة. كما يوفر مزودو خدمات الحوسبة السحابية تغطية لمعياري SOC 2 وPCI DSS، ويتم الإبلاغ عن أي اختراق خلال 72 ساعة. بالنسبة للقطاعات الخاضعة للتنظيم، فإن توثيق امتثال نظام إدارة علاقات العملاء هذا يحوّل وعد الأمان إلى حقيقة قابلة للتدقيق.
يُشكّل الذكاء الاصطناعي خطراً جديداً: فقد وجدت شركة IBM أن 97 ٪ من المنظمات الشركة التي تعرضت لاختراق متعلق بالذكاء الاصطناعي كانت تفتقر إلى ضوابط وصول مناسبة للذكاء الاصطناعي. شركة Vtiger حساب التفاضل والتكامل AI تم تصميمه لتجنب تلك الفجوة، حيث يعمل ضمن نفس الدور وصلاحيات المجال التي يتمتع بها كل مستخدم، لذا فإن تنبؤاته وتوصياته تعتمد فقط على البيانات التي تم بالفعل السماح للشخص برؤيتها.
أفضل الممارسات الأمنية لأنظمة إدارة علاقات العملاء للشركات
حتى أكثر أنظمة إدارة علاقات العملاء أمانًا تعتمد على كيفية إدارتها من قبل فريق، وعلى الانضباط. تنفيذ CRM يرسخ هذه العادات منذ اليوم الأول. أما الممارسات التي تسد الفجوات التي لا تستطيع التكنولوجيا وحدها سدها فهي واضحة:
- التحكم في وصول المستخدم: قم بتعيين الأدوار حسب الحاجة، وراجع الصلاحيات وفقًا لجدول زمني، وقم بأتمتة خطوات الانضمام والمغادرة باستخدام أتمتة العمليات التجارية لذا لا يبقى الوصول متاحاً بعد انتقال الشخص.
- تعزيز المصادقة: قم بتفعيل المصادقة متعددة العوامل في كل مكان، وفرض استخدام كلمات مرور قوية، وتغيير بيانات الاعتماد المشتركة بشكل دوري منتظم.
- تدريب الفريق على الأمن: تعليم الموظفين كيفية اكتشاف عمليات التصيد الاحتيالي والتعامل مع بيانات العملاء بمسؤولية، لأن الأفراد يظلون الطبقة الأكثر استهدافًا في أي نظام.
- مراقبة نشاط نظام إدارة علاقات العملاء (CRM): قم بمراجعة سجلات التدقيق بحثًا عن أي وصول غير معتاد، واستجب للأحداث المشبوهة بسرعة، قبل أن يتحول موطئ قدم صغير إلى اختراق كامل.
- حافظ على تحديث الأنظمة: قم بتطبيق التحديثات، وتصحيح الثغرات الأمنية، وإعادة تدقيق عمليات التكامل المتصلة، والتي تعتبر بمثابة باب خلفي متكرر يتم تجاهله.
فوائد نظام إدارة علاقات العملاء الآمن
تبدو إجراءات الأمن مجرد تكلفة بحتة إلى أن يُغيّر اختراقٌ ما قيمتها بين ليلة وضحاها. يُحوّل نظام حماية بيانات إدارة علاقات العملاء (CRM) المتين هذا الإنفاق إلى عوائد قابلة للقياس: حوادث أقل، عمليات تدقيق أكثر دقة، وعملاء يبقون بفضل بياناتهم.
- يحمي معلومات العملاء الحساسة من السرقة والفقدان والتغييرات غير المصرح بها.
- يقلل من خطر الوصول غير المصرح به من خلال أدوار أقل الامتيازات والمصادقة متعددة العوامل.
- يدعم الامتثال التنظيمي للائحة العامة لحماية البيانات (GDPR) ومعايير المنظمة الدولية للمقاييس (ISO) والمعايير الخاصة بالصناعة.
- يبني ثقة العملاء، وهي ثقة يصعب اكتسابها وإعادة بنائها بعد حدوث اختراق.
- يُمكّن من التعاون الآمن بين الفرق العاملة عن بُعد والفرق المختلطة.
- يحسّن استمرارية الأعمال من خلال النسخ الاحتياطية الموثوقة وأوقات الاسترداد السريعة.
- يقلل من المخاطر التشغيلية الناجمة عن الخطأ البشري والأخطاء الداخلية.
- يحمي سمعة العلامة التجارية التي يمكن أن تدمرها حادثة عامة واحدة.
كيفية تقييم أمان نظام إدارة علاقات العملاء قبل اختيار نظام إدارة علاقات العملاء
تختلف معايير الأمان بين الموردين، ويمكن مقارنة ميزات الأمان الأكثر أهمية في أنظمة إدارة علاقات العملاء (CRM) بسهولة بمجرد معرفة ما يجب البحث عنه. قيّم كل خيار وفقًا لهذه المعايير.
| ماذا يجب التحقق منه | كيف يبدو المظهر الجيد |
| الشهادات والامتثال | دعم موثق لمعايير ISO 27001 وISO 27701 وSOC 2 وGDPR |
| ضوابط الوصول والأذونات | الوصول القائم على الأدوار، والأذونات على مستوى الحقول، وإخفاء البيانات |
| التشفير | بروتوكول TLS أثناء النقل، وAES-256 أثناء الراحة، والحقول القابلة للتشفير |
| النسخ الاحتياطي والاسترداد | النسخ الاحتياطي التلقائي مع وقت استعادة محدد |
| تسجيل التدقيق | سجلات النشاط الكاملة مع رصد الحالات الشاذة |
| سياسة البائع وملكية البيانات | إشعار واضح بشأن الاختراق، ومكان تخزين البيانات، وأنت تملك بياناتك |
منظم دليل أدوات إدارة علاقات العملاء يساعدك هذا على تقييم هذه النتائج جنبًا إلى جنب قبل اتخاذ القرار.
الأسئلة الشائعة (FAQs)
س1. ما هو أمن إدارة علاقات العملاء (CRM)؟
أمان إدارة علاقات العملاء (CRM) هو مجموعة الضوابط التي تحمي بيانات العملاء داخل نظام إدارة علاقات العملاء من الوصول غير المصرح به والاختراقات والفقدان. وهو يجمع بين التشفير، وضوابط الوصول القائمة على الأدوار، والمصادقة مثل المصادقة متعددة العوامل (MFA)، ومراقبة النشاط، وإجراءات الامتثال مثل شهادة ISO ودعم اللائحة العامة لحماية البيانات (GDPR).
س2. لماذا يعتبر أمن إدارة علاقات العملاء (CRM) مهماً؟
يُخزّن نظام إدارة علاقات العملاء (CRM) أكثر بيانات الشركة حساسية في مكان واحد، مما يجعله هدفًا رئيسيًا للاختراقات. وتمنع الحماية القوية حدوث اختراقات تُكبّد الشركة خسائر مالية وتشويهًا للسمعة، وتضمن امتثالها لقوانين الخصوصية، وتحافظ على ثقة العملاء التي يصعب استعادتها.
س3. كيف يحمي نظام إدارة علاقات العملاء Vtiger بيانات العملاء؟
يحمي نظام Vtiger CRM البيانات من خلال أمان متعدد الطبقات: الوصول القائم على الأدوار وإخفاء البيانات، والمصادقة متعددة العوامل، وتشفير TLS و AES-256، والمراقبة على مدار الساعة مع سجلات التدقيق، وبنية تحتية سحابية أحادية المستأجر مع نسخ احتياطية، وشهادة ISO 27001 و 27701.
س4. ما هي ميزات الأمان التي يجب أن يتضمنها نظام إدارة علاقات العملاء (CRM)؟
ابحث عن أنظمة التحكم في الوصول القائمة على الأدوار، وصلاحيات الوصول على مستوى الحقول، وتشفير البيانات أثناء النقل وأثناء التخزين، والمصادقة متعددة العوامل، وسجلات التدقيق المفصلة، والنسخ الاحتياطية التلقائية، وشهادات الامتثال المعترف بها. بالنسبة للشركات الخاضعة للتنظيم، تُعد سياسات الإبلاغ عن الاختراقات وسياسات تحديد موقع البيانات بنفس القدر من الأهمية.
س5. كيف يمكن للشركات تحسين أمان إدارة علاقات العملاء (CRM)؟
قم بتعيين الوصول وفقًا لأقل الامتيازات وراجعها بانتظام، وقم بتمكين المصادقة متعددة العوامل، وقم بتدريب الموظفين على اكتشاف التصيد الاحتيالي، وراقب سجلات التدقيق بحثًا عن أي نشاط غير عادي، وحافظ على تحديث النظام وعمليات التكامل الخاصة به، حيث أن معظم الاختراقات تستغل عادات الوصول الضعيفة أكثر من البرامج نفسها.
س6. هل نظام إدارة علاقات العملاء السحابي آمن؟
غالبًا ما يكون نظام إدارة علاقات العملاء السحابي المصمم جيدًا أكثر أمانًا من البدائل المحلية، لأن مزود الخدمة يتولى التشفير والمراقبة والتحديثات على نطاق واسع. تحقق من شهادات المورد ومعايير التشفير وسياسات الإبلاغ عن الاختراقات ومكان تخزين البيانات قبل الاشتراك.
س7. كيف يساعد أمان نظام إدارة علاقات العملاء في الحفاظ على ثقة العملاء؟
يتبادل العملاء بياناتهم الشخصية وبيانات الدفع متوقعين الحفاظ على سريتها. ويُشير وجود نظام أمان معتمد وواضح لإدارة علاقات العملاء (CRM) إلى أن الشركة تأخذ هذه المسؤولية على محمل الجد، كما أنه يمنع الاختراقات التي تُضعف الثقة وتدفع العملاء إلى البحث عن بدائل أخرى.