Ein CRM-System bündelt die wertvollsten Daten eines Unternehmens – vollständige Kundenidentitäten, Zahlungs- und Vertragsdetails sowie die gesamte Historie jedes einzelnen Geschäfts – in einem System und ist damit für die meisten Unternehmen das wichtigste Ziel.
Das Risiko steigt mit der Größe des Systems: Jeder neue Benutzer, jede Integration und jeder Remote-Endpunkt vergrößert die Angriffsfläche. CRM-Sicherheit umfasst die Kontrolle des Zugriffs, die Verschlüsselung von Daten während der Übertragung und im Ruhezustand sowie den Nachweis der Einhaltung von Vorschriften, damit Datensätze unabhängig von der Anzahl der Benutzer vertrauenswürdig bleiben.
Vtiger CRM unterstützt wachsende Unternehmen dabei, sensible Kundendaten zu schützen, Benutzerzugriffe zu kontrollieren, Systemaktivitäten zu überwachen und Sicherheitsrisiken zu minimieren. Gleichzeitig ermöglicht es Teams, in einer Cloud-Umgebung sicher zusammenzuarbeiten. Lesen Sie diesen Blog, um mehr über die Funktionsweise zu erfahren.
Was ist CRM-Sicherheit?
CRM-Sicherheit ist die Kombination aus Verschlüsselung, Zugriffskontrollen, Authentifizierung und Compliance-Maßnahmen, die die Kundendaten innerhalb eines Systems schützen. CRM-System vor unberechtigtem Zugriff, Sicherheitslücken und Verlust.
Der Grund dafür liegt in dem, was ein CRM-System bündelt: Kundenkontaktdaten, Vertriebs- und Pipeline-Daten, Kommunikationsverlauf, Geschäftsdokumente und Benutzerdaten – alles in einem einzigen Login. Jedes dieser Daten ist für Angreifer wertvoll, und die Kosten eines Datenverlusts steigen stetig. Laut einer Studie von IBM aus dem Jahr 2025… durchschnittliche Kosten eines Verstoßes mit 4.44 Millionen US-Dollar. Die üblichen Risiken sind bekannt: gestohlene Zugangsdaten, zu weit gefasster Benutzerzugriff, unverschlüsselte Daten und die Zugangsdaten, die ausgeschiedene Mitarbeiter stillschweigend behalten.
Warum CRM-Sicherheit für wachsende Unternehmen wichtig ist
Die Sicherheit wird umso schwieriger, je erfolgreicher ein Unternehmen ist. Mehr Nutzer, mehr Kundendatensätze und mehr Integrationen vergrößern die Angriffsfläche für Angreifer, und mobiles Arbeiten sowie hybride Arbeitsmodelle erweitern diese Angriffsfläche auf jedes Heimnetzwerk, von dem aus sich ein Mitarbeiter einloggt.
„Sicherheit ist ein Prozess, kein Produkt.“ Bruce Schneier, Sicherheitstechnologe
Diese Herangehensweise ist für ein CRM-System entscheidend, denn Datenschutz ist eine kontinuierliche Aufgabe, keine einmalige Angelegenheit. Datenschutzbestimmungen wie die DSGVO erhöhen die Anforderungen zusätzlich und können bereits einen kleinen Fehler zu einem Verstoß gegen die Vorschriften und einer Datenschutzverletzung führen. Für ein wachsendes Team schützt eine starke Kundendatensicherheit drei Dinge gleichzeitig: Geschäftskontinuität, Kundenvertrauen und die Möglichkeit zur sicheren standortübergreifenden Zusammenarbeit.
Wie Vtiger CRM Kundendaten schützt
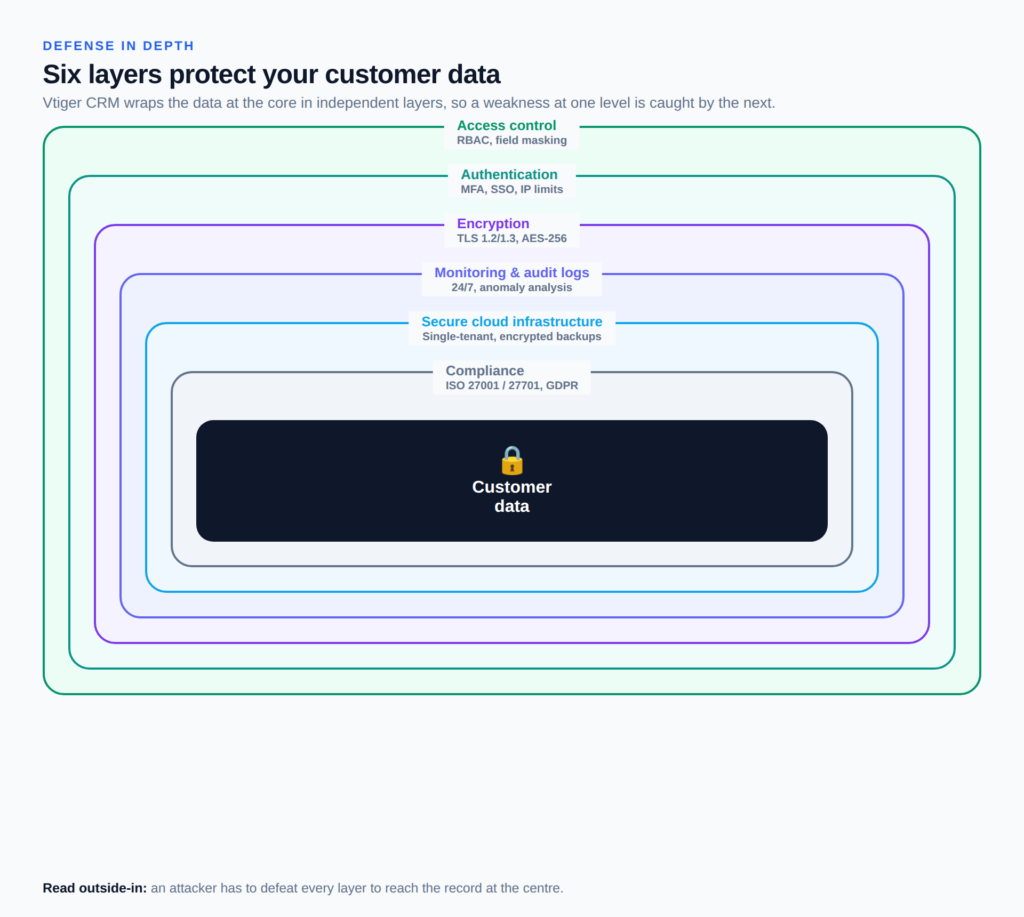
Da keine einzelne Kontrollmaßnahme jeden Angriff abwehren kann, kombiniert Vtiger CRM sechs solcher Maßnahmen in einem mehrschichtigen Sicherheitsmodell. Jede Ebene ist so konzipiert, dass sie auch dann noch funktioniert, wenn eine andere versagt. So wird ein gestohlenes Passwort weiterhin verschlüsselt und ein neugieriger Insider unterliegt strengen Zugriffsbeschränkungen.
Rollenbasierte Zugriffskontrollen
Vtiger CRM nutzt rollenbasierte Zugriffskontrolle, um das Prinzip der minimalen Berechtigungen durchzusetzen: Die Rolle und das Profil eines Benutzers bestimmen, welche Datensätze, Module und Felder er anzeigen oder bearbeiten kann, und Freigaberegeln regeln den teamübergreifenden Zugriff – das Wesentliche der CRM-Zugriffskontrolle. Datenmaskierung verbirgt sensible Feldwerte vor Benutzern, deren Profil nicht über die erforderlichen Berechtigungen verfügt. Genehmigungsworkflows Hochriskante Maßnahmen sollten vor ihrer Umsetzung sorgfältig geprüft werden.
Sichere Authentifizierung
Der Schutz beginnt bereits beim Login. Vtiger CRM unterstützt Multi-Faktor-Authentifizierung, Single Sign-On und strenge Passwortrichtlinien. Administratoren können den Zugriff auf vertrauenswürdige IP-Bereiche beschränken. So wird sichergestellt, dass die angemeldete Person tatsächlich die ist, für die sie sich ausgibt, bevor Kundendaten angezeigt werden.
Datenverschlüsselung
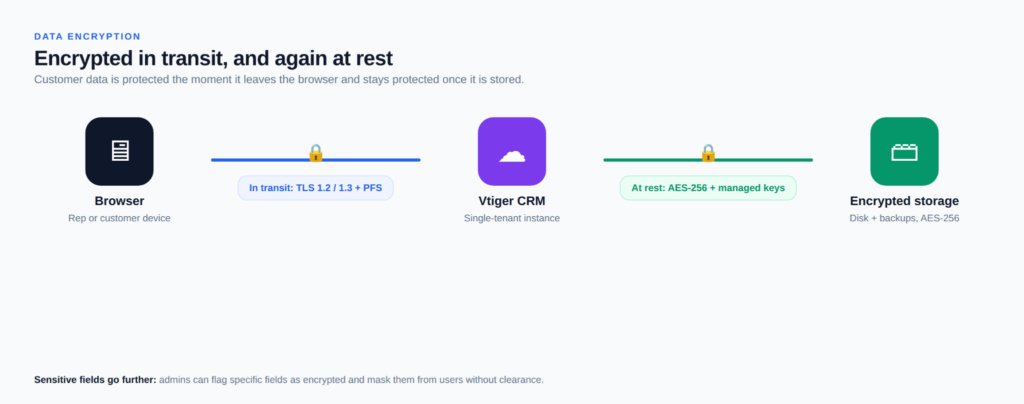
Die CRM-Verschlüsselung in Vtiger wirkt auf zwei Ebenen: Kundendaten werden sowohl während der Übertragung als auch im Ruhezustand geschützt. Der Datenverkehr zwischen Browser und Vtiger läuft über TLS 1.2 und 1.3 mit Perfect Forward Secrecy, während sensible Felder mit 256-Bit-AES-Verschlüsselung und Schlüsseln eines verwalteten Schlüsseldienstes gespeichert werden. Administratoren können bestimmte Felder als verschlüsselt kennzeichnen, sodass Identifikations- und Finanznummern auch in einem offenen Datensatz geschützt bleiben.
Aktivitätsprotokolle und Prüfpfade
Jeder Login, jede Datensatzänderung und jede administrative Aktion wird protokolliert. Vtiger CRM überwacht seine Infrastruktur und Anwendungen rund um die Uhr und führt Anomalieanalysen in Ereignis-, Prüf- und Administratorprotokollen durch. So werden ungewöhnliche Massenexporte oder Logins außerhalb der Geschäftszeiten schnell erkannt. Für Administratoren verwandelt dieser Prüfpfad eine vage Sorge in ein konkretes, nachvollziehbares Ereignis.
Sichere Cloud-Infrastruktur
Die Sicherheit von Cloud-CRM beginnt mit der Infrastruktur. Vtiger CRM läuft auf einer sicheren Plattform. Cloud-CRM Die Plattform mit Festplattenverschlüsselung und Single-Tenant-Architektur bietet jedem Kunden einen eigenen, isolierten Bereich. Daten werden kontinuierlich gesichert und sind innerhalb weniger Stunden wiederherstellbar. Unternehmen können den Datenstandort in verschiedenen Regionen wie der EU, Großbritannien, den USA, Indien und Singapur frei wählen. Teams, die die Bereitstellung vollständig selbst verwalten möchten, können die Plattform selbst hosten. Open-Source-CRM Edition und speichert jeden Datensatz auf ihrer eigenen Infrastruktur.
Compliance und Datenschutz
Vtiger CRM ist nach ISO/IEC 27001 für Sicherheitsmanagement und ISO/IEC 27701 für Datenschutzmanagement zertifiziert und erfüllt die Anforderungen der DSGVO und des CCPA durch ein dediziertes Datenschutzportal. Die Cloud-Anbieter bieten zusätzlich SOC 2- und PCI DSS-Zertifizierung, und die Meldung von Datenschutzverletzungen erfolgt innerhalb von 72 Stunden. Für regulierte Branchen macht diese dokumentierte CRM-Konformität ein Sicherheitsversprechen zu einem überprüfbaren Faktum.
Künstliche Intelligenz birgt ein neues Risiko: IBM fand heraus, dass 97% der Organisationen Das Unternehmen, das einen KI-bezogenen Sicherheitsvorfall erlitt, verfügte über unzureichende KI-Zugriffskontrollen. Vtiger Kalkül AI ist so konzipiert, dass diese Lücke vermieden wird, da es mit denselben Rollen- und Feldberechtigungen wie jeder andere Benutzer arbeitet, sodass seine Vorhersagen und Empfehlungen ausschließlich auf Daten basieren, für deren Einsichtnahme die jeweilige Person bereits berechtigt ist.
Bewährte Verfahren für CRM-Sicherheit in Unternehmen
Selbst die sichersten CRM-Systeme hängen davon ab, wie ein Team sie bedient, und von einer disziplinierten Arbeitsweise. CRM-Implementierung diese Gewohnheiten vom ersten Tag an einprägen. Die Praktiken, die die Lücken schließen, die Technologie allein nicht schließen kann, sind unkompliziert:
- Benutzerzugriff steuern: Rollen nach Bedarf zuweisen, Berechtigungen regelmäßig überprüfen und Schritte für Eintritt und Austritt automatisieren mit Automatisierung von Geschäftsprozessen Der Zugang bleibt also nie bestehen, nachdem jemand weggezogen ist.
- Authentifizierung verstärken: Aktivieren Sie die Multi-Faktor-Authentifizierung überall, erzwingen Sie starke Passwörter und wechseln Sie gemeinsam genutzte Anmeldeinformationen regelmäßig.
- Schulen Sie das Team im Bereich Sicherheit: Weisen Sie Ihre Mitarbeiter darauf hin, Phishing-Angriffe zu erkennen und verantwortungsvoll mit Kundendaten umzugehen, denn Menschen bleiben die am stärksten gefährdete Schicht jedes Systems.
- CRM-Aktivitäten überwachen: Überprüfen Sie die Audit-Protokolle auf ungewöhnliche Zugriffe und reagieren Sie schnell auf verdächtige Ereignisse, bevor aus einem kleinen Sicherheitsvorfall ein vollständiger Sicherheitsverstoß wird.
- Halten Sie Ihre Systeme auf dem neuesten Stand: Updates einspielen, Sicherheitslücken schließen und verbundene Integrationen erneut überprüfen, da diese eine häufig übersehene Hintertür darstellen.
Vorteile eines sicheren CRM
Sicherheit erscheint zunächst wie ein reiner Kostenfaktor, bis ein Datenleck den Wert über Nacht verändert. Solider CRM-Datenschutz wandelt diese Ausgaben in messbare Erträge für Unternehmen um: weniger Vorfälle, reibungslosere Audits und Kunden, die dem Unternehmen treu bleiben, weil ihre Daten geschützt sind.
- Schützt sensible Kundendaten vor Diebstahl, Verlust und unbefugten Änderungen.
- Verringert das Risiko unberechtigten Zugriffs durch das Prinzip der minimalen Berechtigungen und die Multi-Faktor-Authentifizierung.
- Unterstützt die Einhaltung gesetzlicher Bestimmungen wie DSGVO, ISO und branchenspezifischer Standards.
- Es schafft Kundenvertrauen, das langsam zu gewinnen und nach einem Vertrauensbruch nur schwer wiederherzustellen ist.
- Ermöglicht die sichere Zusammenarbeit zwischen verteilten und hybriden Teams.
- Verbessert die Geschäftskontinuität durch zuverlässige Datensicherungen und schnelle Wiederherstellungszeiten.
- Minimiert das operationelle Risiko durch menschliches Versagen und Fehler von Insidern.
- Schützt den Ruf der Marke, der durch einen einzigen öffentlichen Vorfall zunichtegemacht werden kann.
Wie Sie die CRM-Sicherheit vor der Auswahl eines CRM bewerten
Die Sicherheitsstandards der verschiedenen Anbieter sind nicht einheitlich, und die wichtigsten CRM-Sicherheitsfunktionen lassen sich leicht vergleichen, sobald man weiß, worauf es ankommt. Bewerten Sie jede Option anhand dieser Kriterien.
| Was zu überprüfen | Wie gut aussieht |
| Zertifizierungen und Compliance | ISO 27001, ISO 27701, SOC 2 und dokumentierte DSGVO-Unterstützung |
| Zugriffs- und Berechtigungskontrollen | Rollenbasierter Zugriff, Berechtigungen auf Feldebene und Datenmaskierung |
| Verschlüsselung | TLS während der Übertragung, AES-256 im Ruhezustand und verschlüsselbare Felder |
| Sicherung und Wiederherstellung | Automatisierte Datensicherungen mit definierter Wiederherstellungszeit |
| Audit-Protokollierung | Vollständige Aktivitätsprotokolle mit Anomalieüberwachung |
| Richtlinien des Anbieters und Dateneigentum | Klare Benachrichtigung bei Datenschutzverletzungen, Datenresidenz und die Tatsache, dass Sie Eigentümer Ihrer Daten sind |
Eine strukturierte Leitfaden zu CRM-Tools Hilft Ihnen dabei, diese Faktoren miteinander zu vergleichen, bevor Sie sich festlegen.
Häufig gestellte Fragen (FAQs)
Frage 1: Was ist CRM-Sicherheit?
CRM-Sicherheit umfasst alle Kontrollmechanismen, die Kundendaten in einem CRM-System vor unbefugtem Zugriff, Datenschutzverletzungen und Datenverlust schützen. Sie kombiniert Verschlüsselung, rollenbasierte Zugriffskontrollen, Authentifizierungsverfahren wie Multi-Faktor-Authentifizierung (MFA), Aktivitätsüberwachung und Compliance-Maßnahmen wie ISO-Zertifizierung und DSGVO-Konformität.
Frage 2: Warum ist CRM-Sicherheit wichtig?
Ein CRM-System speichert die sensibelsten Unternehmensdaten an einem zentralen Ort und ist daher ein bevorzugtes Ziel für Sicherheitslücken. Ein starker Schutz verhindert Datenpannen mit hohen finanziellen und reputationsbezogenen Kosten, gewährleistet die Einhaltung von Datenschutzgesetzen und bewahrt das schwer wiederherzustellende Kundenvertrauen.
Frage 3: Wie schützt Vtiger CRM Kundendaten?
Vtiger CRM schützt Daten mit mehrschichtiger Sicherheit: rollenbasierter Zugriff und Datenmaskierung, Multi-Faktor-Authentifizierung, TLS- und AES-256-Verschlüsselung, Rund-um-die-Uhr-Überwachung mit Audit-Trails, Single-Tenant-Cloud-Infrastruktur mit Backups sowie ISO 27001- und 27701-Zertifizierung.
Frage 4: Welche Sicherheitsfunktionen sollte ein CRM-System beinhalten?
Achten Sie auf rollenbasierte Zugriffskontrolle, Berechtigungen auf Feldebene, Verschlüsselung während der Übertragung und im Ruhezustand, Multi-Faktor-Authentifizierung, detaillierte Audit-Logs, automatisierte Datensicherungen und anerkannte Compliance-Zertifizierungen. Für regulierte Unternehmen sind Richtlinien zur Meldung von Datenschutzverletzungen und zur Datenspeicherung ebenso wichtig.
Frage 5: Wie können Unternehmen die CRM-Sicherheit verbessern?
Weisen Sie Zugriffsrechte nach dem Prinzip der geringsten Berechtigung zu und überprüfen Sie diese regelmäßig, aktivieren Sie die Multi-Faktor-Authentifizierung, schulen Sie die Mitarbeiter im Erkennen von Phishing-Angriffen, überwachen Sie die Audit-Logs auf ungewöhnliche Aktivitäten und halten Sie das System und seine Integrationen auf dem neuesten Stand, da die meisten Sicherheitslücken eher auf schwache Zugriffsgewohnheiten als auf die Software selbst zurückzuführen sind.
Frage 6: Ist Cloud-CRM sicher?
Ein gut konzipiertes Cloud-CRM ist oft sicherer als On-Premise-Alternativen, da der Anbieter Verschlüsselung, Überwachung und Patches in großem Umfang übernimmt. Prüfen Sie vor der Entscheidung die Zertifizierungen des Anbieters, die Verschlüsselungsstandards sowie die Richtlinien zu Benachrichtigungen bei Datenschutzverletzungen und zur Datenspeicherung.
Frage 7. Wie trägt CRM-Sicherheit zur Aufrechterhaltung des Kundenvertrauens bei?
Kunden teilen persönliche Daten und Zahlungsdaten in der Erwartung, dass diese vertraulich behandelt werden. Sichtbare, zertifizierte CRM-Sicherheit signalisiert, dass ein Unternehmen diese Verantwortung ernst nimmt und verhindert Sicherheitslücken, die das Vertrauen untergraben und Kunden zur Konkurrenz treiben.