Un CRM concentra los datos más valiosos de una empresa (identidades completas de los clientes, detalles de pago y contratos, y el historial completo de cada transacción) en un solo sistema, lo que lo convierte en el objetivo de mayor valor para la mayoría de las empresas.
El riesgo se incrementa a medida que la red crece: cada nuevo usuario, integración y punto final remoto amplía la superficie de ataque. La seguridad de los CRM consiste en gestionar el acceso, cifrar los datos en tránsito y en reposo, y demostrar el cumplimiento normativo, de modo que los registros sigan siendo fiables independientemente de cuántas personas los manipulen.
Vtiger CRM ayuda a las empresas en crecimiento a proteger los datos confidenciales de sus clientes, controlar el acceso de los usuarios, supervisar la actividad del sistema y reducir los riesgos de seguridad, al tiempo que permite a los equipos colaborar con confianza en un entorno basado en la nube. Lea este blog para conocer el mecanismo que lo sustenta.
¿Qué es la seguridad de CRM?
La seguridad de CRM es la combinación de cifrado, controles de acceso, autenticación y medidas de cumplimiento que protegen los datos del cliente dentro de un sistema. Sistema de CRM contra accesos no autorizados, violaciones de seguridad y pérdidas.
La razón por la que importa es en qué se concentra un CRM: información de contacto del cliente, registros de ventas y cartera de clientes, historial de comunicaciones, documentos comerciales y credenciales de usuario, todo en un solo inicio de sesión. Cada uno es valioso para un atacante, y el costo de perderlo sigue aumentando. La investigación de IBM de 2025 puso el costo promedio de una violación por 4.44 millones de dólares. Los riesgos comunes son bien conocidos: credenciales robadas, acceso de usuario demasiado amplio, datos sin cifrar y los inicios de sesión que los empleados que se han marchado conservan discretamente.
Por qué la seguridad del CRM es importante para las empresas en crecimiento
La seguridad se vuelve más compleja precisamente a medida que una empresa prospera. Un mayor número de usuarios, más registros de clientes y más integraciones amplían el alcance de un atacante, y el trabajo remoto e híbrido extiende ese alcance a todas las redes domésticas desde las que un representante inicia sesión.
“La seguridad es un proceso, no un producto.” Bruce Schneier, tecnólogo de seguridad.
Este enfoque es crucial para un CRM, ya que la protección es un hábito, no una configuración puntual. Las normativas de privacidad como el RGPD elevan aún más los riesgos, convirtiendo un simple descuido en un incumplimiento normativo y una brecha de seguridad. Para un equipo en crecimiento, una sólida seguridad de los datos de los clientes protege tres aspectos fundamentales: la continuidad del negocio, la confianza del cliente y la libertad de colaborar de forma segura entre diferentes ubicaciones.
Cómo Vtiger CRM protege los datos de los clientes
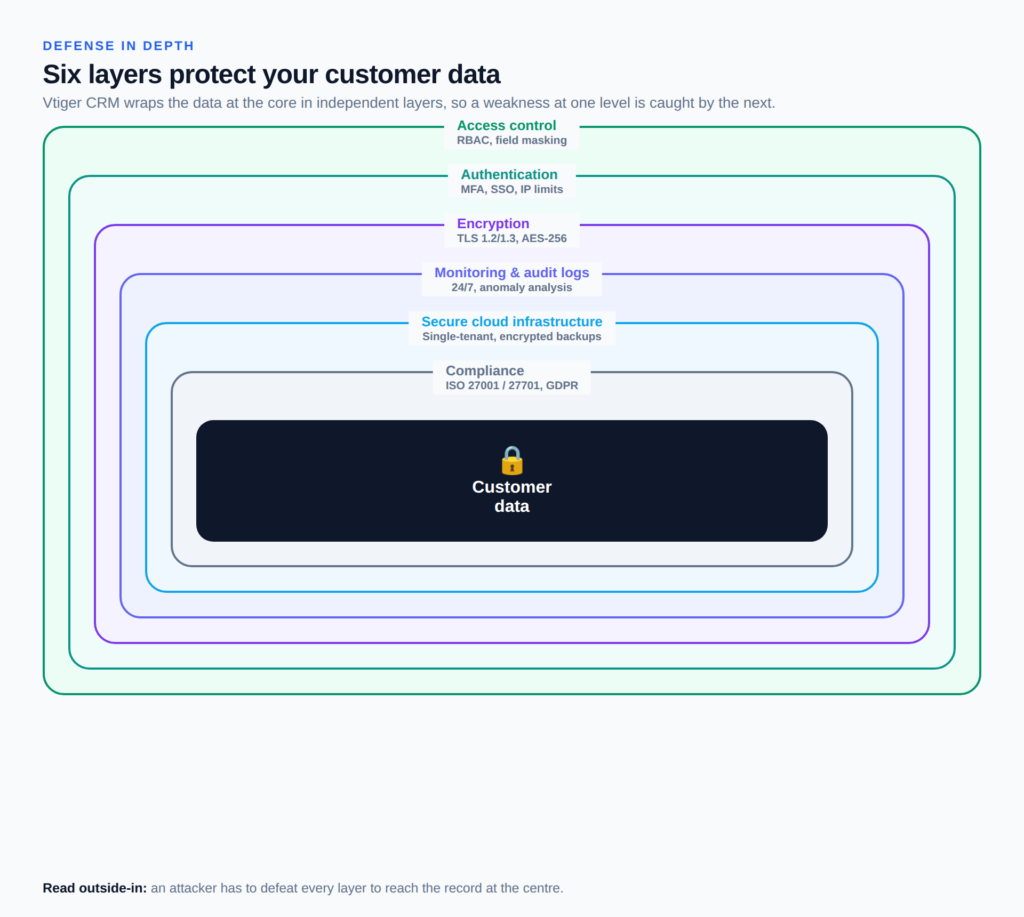
Ningún control por sí solo detiene todos los ataques, por lo que Vtiger CRM integra seis de ellos en un modelo de defensa en profundidad. Cada capa está diseñada para resistir incluso si falla otra, de modo que una contraseña robada se mantiene cifrada y un empleado con malas intenciones sigue encontrando límites de acceso estrictos.
Controles de acceso basados en roles
Vtiger CRM utiliza el control de acceso basado en roles para aplicar el principio de mínimo privilegio: el rol y el perfil de un usuario deciden qué registros, módulos y campos puede ver o editar, y las reglas de uso compartido rigen el acceso entre equipos, la esencia del control de acceso de CRM. El enmascaramiento de datos oculta los valores de campos confidenciales a los usuarios cuyo perfil carece de autorización, y flujos de trabajo de aprobación Revisar cuidadosamente las acciones de alto riesgo antes de llevarlas a cabo.
Autenticación Segura
La protección comienza al iniciar sesión. Vtiger CRM admite autenticación multifactor, inicio de sesión único y políticas de contraseñas seguras, y los administradores pueden restringir el acceso a rangos de IP de confianza. En conjunto, estas medidas confirman que la persona que inicia sesión es quien dice ser antes de que aparezca cualquier dato del cliente en pantalla.
Cifrado de datos
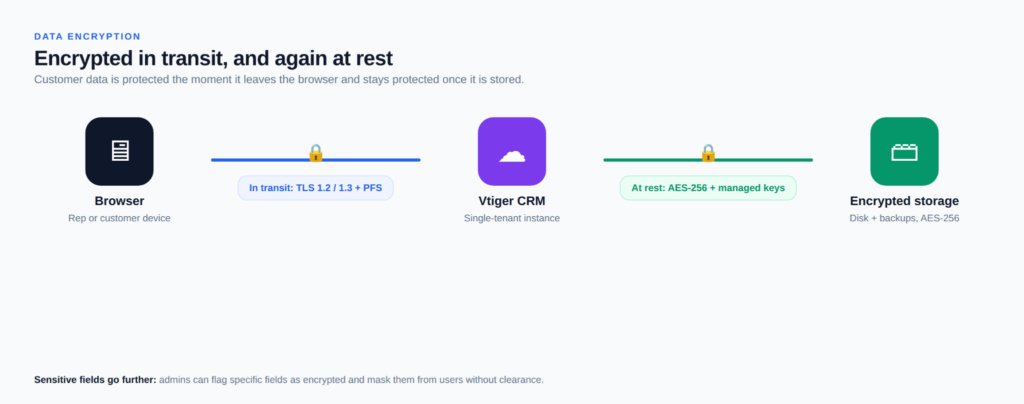
El cifrado CRM en Vtiger funciona en dos frentes: los datos del cliente están protegidos tanto en tránsito como en reposo. El tráfico entre el navegador y Vtiger se ejecuta mediante TLS 1.2 y 1.3 con confidencialidad directa perfecta, mientras que los campos confidenciales se almacenan mediante cifrado AES de 256 bits con claves gestionadas en un servicio de claves administrado. Los administradores pueden marcar campos específicos como cifrados, de modo que los datos de identificación y financieros permanecen protegidos incluso dentro de un registro público.
Registros de actividad y registros de auditoría
Cada inicio de sesión, modificación de registro y acción administrativa queda registrada. Vtiger CRM supervisa su infraestructura y aplicaciones las 24 horas del día y realiza análisis de anomalías en los registros de eventos, auditoría y administración, de modo que una exportación masiva inusual o un inicio de sesión fuera del horario laboral se detecta rápidamente. Para un administrador, este registro de auditoría convierte una preocupación vaga en un evento específico y rastreable.
Infraestructura de nube segura
La seguridad del CRM en la nube comienza con la infraestructura. Vtiger CRM se ejecuta en una infraestructura segura. CRM en la nube La plataforma con cifrado a nivel de disco y una arquitectura de inquilino único ofrece a cada cliente un espacio aislado propio. Los datos se respaldan continuamente y se pueden restaurar en cuestión de horas, y las empresas pueden elegir la residencia de datos en regiones como la UE, Reino Unido, EE. UU., India y Singapur. Los equipos que necesitan gestionar la implementación por completo pueden autoalojarla. CRM de código abierto edición y mantener cada registro en su propia infraestructura.
Cumplimiento y privacidad
Vtiger CRM cuenta con la certificación ISO/IEC 27001 para la gestión de la seguridad y la ISO/IEC 27701 para la gestión de la privacidad, y cumple con las obligaciones del RGPD y la CCPA mediante un portal de privacidad dedicado. Sus proveedores de nube ofrecen cobertura SOC 2 y PCI DSS, y la notificación de violaciones de seguridad se realiza en un plazo de 72 horas. Para los sectores regulados, este cumplimiento documentado del CRM convierte la promesa de seguridad en un hecho auditable.
La IA introduce un nuevo riesgo: IBM descubrió que el 97% de las organizaciones que sufrió una brecha relacionada con la IA carecía de controles de acceso a la IA adecuados. Vtiger's IA de cálculo Está diseñado para evitar esa brecha, ya que opera con los mismos permisos de rol y de campo que cualquier otro usuario, por lo que sus predicciones y recomendaciones solo se basan en datos que la persona ya tiene autorización para ver.
Mejores prácticas de seguridad de CRM para empresas
Incluso el CRM más seguro depende de cómo lo gestione un equipo, y una disciplina Implementación de CRM Estos hábitos se incorporan desde el primer día. Las prácticas que cierran las brechas que la tecnología por sí sola no puede son sencillas:
- Controlar el acceso de los usuarios: Asigne roles según sea necesario, revise los permisos según un cronograma y automatice los pasos de entrada y salida con automatización de procesos comerciales De esta forma, el acceso nunca permanece después de que alguien se muda.
- Fortalecer la autenticación: Active la autenticación multifactor en todas partes, exija contraseñas seguras y rote las credenciales compartidas periódicamente.
- Capacitar al equipo en materia de seguridad: Hay que capacitar al personal para detectar el phishing y manejar los datos de los clientes de forma responsable, ya que las personas siguen siendo el segmento más vulnerable de cualquier sistema.
- Supervisar la actividad de CRM: Revise los registros de auditoría para detectar accesos inusuales y responda rápidamente a los eventos sospechosos, antes de que una pequeña brecha de seguridad se convierta en una violación de seguridad completa.
- Mantenga los sistemas actualizados: Aplicar actualizaciones, corregir vulnerabilidades y volver a auditar las integraciones conectadas, que constituyen una puerta trasera frecuente y a menudo pasada por alto.
Beneficios de un CRM seguro
La seguridad parece un gasto constante hasta que una brecha de seguridad la redefine de la noche a la mañana. Una sólida protección de datos CRM transforma ese gasto en beneficios medibles para la empresa: menos incidentes, auditorías más claras y clientes que se quedan porque sus datos lo hicieron.
- Protege la información confidencial de los clientes contra robos, pérdidas y modificaciones no autorizadas.
- Reduce el riesgo de acceso no autorizado mediante roles con privilegios mínimos y autenticación multifactor (MFA).
- Garantiza el cumplimiento normativo con el RGPD, la norma ISO y los estándares específicos del sector.
- Genera confianza en el cliente, algo que se consigue lentamente y que resulta difícil de recuperar tras una brecha de seguridad.
- Permite una colaboración segura entre equipos remotos e híbridos.
- Mejora la continuidad del negocio gracias a copias de seguridad fiables y tiempos de recuperación rápidos.
- Minimiza el riesgo operativo derivado de errores humanos y fallos internos.
- Protege la reputación de la marca, que un solo incidente público puede arruinar.
Cómo evaluar la seguridad de un CRM antes de elegir uno
Los estándares de seguridad no son iguales entre los proveedores, y las funciones de seguridad de CRM más importantes son fáciles de comparar una vez que se sabe qué buscar. Evalúe cada opción según estos criterios.
| Que comprobar | que bien se ve |
| Certificaciones y cumplimiento | ISO 27001, ISO 27701, SOC 2 y documentación que respalda el RGPD. |
| Controles de acceso y permisos | Acceso basado en roles, permisos a nivel de campo y enmascaramiento de datos. |
| Cifrado | TLS en tránsito, AES-256 en reposo y campos cifrables |
| Copia de seguridad y recuperación | Copias de seguridad automatizadas con un tiempo de restauración definido. |
| Registro de auditoría | Registros de actividad completos con monitorización de anomalías |
| Política del proveedor y propiedad de los datos | Notificación clara de violación de seguridad, residencia de datos y usted es el propietario de sus datos. |
Estructurado Guía de herramientas CRM Te ayuda a compararlos uno al lado del otro antes de tomar una decisión.
Preguntas Frecuentes (FAQ)
P1. ¿Qué es la seguridad de CRM?
La seguridad de CRM es el conjunto de controles que protege los datos de los clientes dentro de un CRM contra el acceso no autorizado, las filtraciones y la pérdida. Combina cifrado, controles de acceso basados en roles, autenticación como MFA, monitoreo de actividad y medidas de cumplimiento como la certificación ISO y el soporte del RGPD.
P2. ¿Por qué es importante la seguridad del CRM?
Un CRM centraliza los datos más sensibles de una empresa, lo que lo convierte en un objetivo prioritario. Una protección sólida previene filtraciones que conllevan altos costos financieros y de reputación, garantiza el cumplimiento de las leyes de privacidad y preserva la confianza del cliente, difícil de recuperar.
P3. ¿Cómo protege Vtiger CRM los datos de los clientes?
Vtiger CRM protege los datos con seguridad por capas: acceso basado en roles y enmascaramiento de datos, autenticación multifactor, cifrado TLS y AES-256, monitorización las 24 horas con registros de auditoría, infraestructura en la nube de un solo inquilino con copias de seguridad y certificación ISO 27001 y 27701.
P4. ¿Qué características de seguridad debería incluir un CRM?
Busque control de acceso basado en roles, permisos a nivel de campo, cifrado en tránsito y en reposo, autenticación multifactor, registros de auditoría detallados, copias de seguridad automatizadas y certificaciones de cumplimiento reconocidas. Para las empresas reguladas, las políticas de notificación de violaciones de seguridad y de residencia de datos son igualmente importantes.
P5. ¿Cómo pueden las empresas mejorar la seguridad de su CRM?
Asigne el acceso según el principio de mínimo privilegio y revíselo periódicamente, habilite la autenticación multifactor, capacite al personal para detectar el phishing, supervise los registros de auditoría en busca de actividad inusual y mantenga actualizados el sistema y sus integraciones, ya que la mayoría de las brechas de seguridad explotan los hábitos de acceso débiles más que el propio software.
P6. ¿Es seguro el CRM en la nube?
Un CRM en la nube bien diseñado suele ser más seguro que las alternativas locales, ya que el proveedor se encarga del cifrado, la monitorización y las actualizaciones a gran escala. Antes de contratar sus servicios, verifique las certificaciones del proveedor, sus estándares de cifrado y sus políticas de notificación de incidentes y residencia de datos.
P7. ¿Cómo ayuda la seguridad del CRM a mantener la confianza del cliente?
Los clientes comparten datos personales y de pago esperando que se mantengan privados. Una seguridad CRM visible y certificada indica que una empresa se toma en serio esa responsabilidad y previene las filtraciones que erosionan la confianza y hacen que los clientes busquen otras opciones.