מערכת CRM מרכזת את הנתונים החשובים ביותר של החברה - זהויות לקוחות מלאות, פרטי תשלום וחוזה, וההיסטוריה המלאה של כל עסקה, במערכת אחת, מה שהופך אותה ליעד בעל הערך הגבוה ביותר שרוב העסקים מפעילים.
הסיכון גובר ככל שהן מתרחבות: כל משתמש חדש, אינטגרציה ונקודת קצה מרוחקת מרחיבים את משטח התקיפה. אבטחת CRM היא תחום של ניהול גישה, הצפנת נתונים במעבר ובמנוחה, והוכחת תאימות, כך שרשומות יישארו אמינות לא משנה כמה ידיים נוגעות בהן.
Vtiger CRM מסייע לעסקים צומחים לאבטח נתוני לקוחות רגישים, לשלוט בגישת משתמשים, לנטר פעילות מערכת ולהפחית סיכוני אבטחה, תוך מתן אפשרות לצוותים לשתף פעולה בביטחון בסביבה מבוססת ענן. קרא את הבלוג הזה כדי ללמוד את המנגנון העומד מאחוריו.
מהי אבטחת CRM?
אבטחת CRM היא שילוב של הצפנה, בקרות גישה, אימות ואמצעי תאימות המגנים על נתוני הלקוח בתוך מערכת CRM מפני גישה לא מורשית, פרצות ואובדן.
הסיבה שזה חשוב היא מה ש-CRM מרכז: פרטי קשר של לקוחות, רישומי מכירות וצנרת, היסטוריית תקשורת, מסמכים עסקיים ופרטי משתמש, הכל בכניסה אחת. כל אחד מהם בעל ערך לתוקף, ועלות אובדנו ממשיכה לעלות. מחקר יבמ לשנת 2025 קבע את... עלות ממוצעת של פריצה ב-4.44 מיליון דולר. הסיכונים הנפוצים מוכרים: גניבת אישורים, גישת משתמשים רחבה מדי, נתונים לא מוצפנים, ופרטי התחברות שעובדים שעזבו שמרו בשקט.
מדוע אבטחת CRM חשובה לעסקים צומחים
אבטחה נעשית קשה יותר דווקא ככל שעסק מצליח. יותר משתמשים, יותר רשומות לקוחות ויותר אינטגרציות מרחיבות את השטח שאליו יכול התוקף להגיע, ועבודה מרחוק והיברידית מותחת את השטח הזה לכל רשת ביתית שממנה נציג מתחבר.
"אבטחה היא תהליך, לא מוצר." ברוס שנייר, טכנולוג אבטחה
מסגור זה חשוב עבור CRM, משום שהגנה היא הרגל, לא חד פעמי. תקנות פרטיות כמו GDPR מעלות שוב את הסיכונים, והופכות תקלה בודדת לכשל תאימות ולפרצה. עבור צוות שגדל, אבטחת נתוני לקוחות חזקה מגנה על שלושה דברים בו זמנית: המשכיות עסקית, אמון לקוחות וחופש לשתף פעולה בצורה מאובטחת בין מיקומים.
כיצד Vtiger CRM מגן על נתוני לקוחות
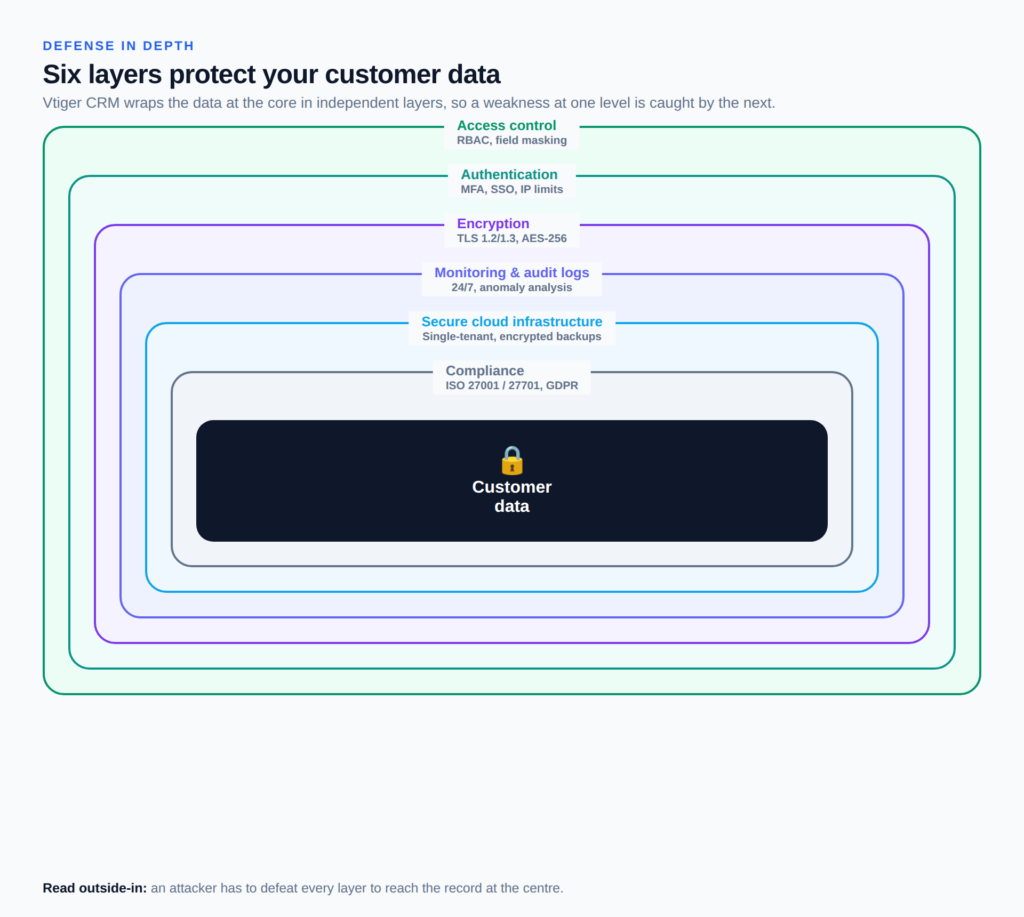
אף בקרה אחת לא עוצרת כל התקפה, ולכן Vtiger CRM עורמת שישה מהן למודל הגנה מעמיק. כל שכבה בנויה להחזיק מעמד גם כאשר אחרת נכשלת, כך שסיסמה גנובה עדיין עומדת בדרישות ההצפנה, וגולש פנימי סקרן עדיין עומד במגבלות גישה מחמירות.
בקרות גישה מבוססות תפקידים
Vtiger CRM משתמש בבקרת גישה מבוססת תפקידים כדי לאכוף את ההרשאות הנמוכות ביותר: התפקיד והפרופיל של המשתמש מחליטים אילו רשומות, מודולים ושדות הוא יכול לצפות או לערוך, וכללי שיתוף שולטים בגישה בין צוותים, המהות של בקרת גישה ל-CRM. מיסוך נתונים מסתיר ערכי שדות רגישים ממשתמשים שפרופילם חסר אישור, ו זרימות עבודה לאישור לשמור על מעקב אחר פעולות בסיכון גבוה לפני ביצוען.
אימות מאובטח
ההגנה מתחילה בכניסה. Vtiger CRM תומך באימות רב-גורמי, כניסה יחידה ומדיניות סיסמאות חזקות, ומנהלי מערכת יכולים להגביל את הגישה לטווחי IP מהימנים. יחד, אלה מאשרים שהאדם שנכנס הוא מי שהוא טוען שהוא לפני שנתוני לקוח מופיעים על המסך.
הצפנת מידע
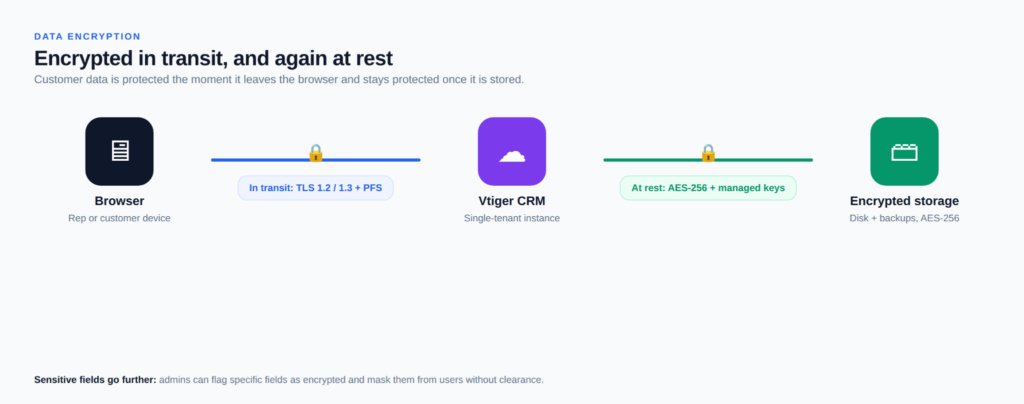
הצפנת CRM ב-Vtiger פועלת בשני חזיתות: נתוני לקוחות מוגנים הן במעבר והן במנוחה. התעבורה בין הדפדפן ל-Vtiger עוברת על גבי TLS 1.2 ו-1.3 עם סודיות קדימה מושלמת, בעוד ששדות רגישים מאוחסנים באמצעות הצפנת AES של 256 סיביות עם מפתחות המוחזקים בשירות מפתחות מנוהל. מנהלים יכולים לסמן שדות ספציפיים כמוצפנים, כך שמספרי זיהוי ומספרים פיננסיים יישארו מוגנים גם בתוך רשומה פתוחה.
יומני פעילות ושבילי ביקורת
כל כניסה, שינוי רשומה ופעולה אדמיניסטרטיבית נרשמים. Vtiger CRM מנטר את התשתית והיישומים שלו מסביב לשעון ומפעיל ניתוח אנומליות ביומני אירועים, ביקורת ומנהל, כך שייצוא בכמות גדולה יוצאת דופן או כניסה מחוץ לשעות העבודה צצים במהירות. עבור מנהל, נתיב הביקורת הזה הופך דאגה מעורפלת לאירוע ספציפי וניתן למעקב.
תשתית ענן מאובטחת
אבטחת CRM בענן מתחילה בתשתית. Vtiger CRM פועל על מערכת מאובטחת CRM בענן פלטפורמה עם הצפנה ברמת הדיסק, וארכיטקטורת דייר יחיד מעניקה לכל לקוח מרחב מבודד משלו. הנתונים מגובים באופן רציף וניתנים לשחזור תוך שעות, ועסקים יכולים לבחור מיקום נתונים באזורים שונים, כולל האיחוד האירופי, בריטניה, ארה"ב, הודו וסינגפור. צוותים שצריכים להיות הבעלים המלאים של הפריסה יכולים לארח את המערכת באופן עצמאי. ניהול קשרי לקוחות (CRM) בקוד פתוח מהדורה ולשמור כל רשומה בתשתית שלהם.
תאימות ופרטיות
Vtiger CRM מוסמכת לתקן ISO/IEC 27001 לניהול אבטחה ולתקן ISO/IEC 27701 לניהול מידע פרטיות, והיא תומכת בהתחייבויות GDPR ו-CCPA באמצעות פורטל פרטיות ייעודי. ספקי הענן שלה מוסיפים כיסוי SOC 2 ו-PCI DSS, ודיווח על הפרות עוקבות אחר לוח זמנים של 72 שעות לגילוי. עבור תעשיות מוסדרות, תאימות CRM מתועדת זו הופכת הבטחת אבטחה לעובדה ניתנת לביקורת.
בינה מלאכותית מציגה סיכון חדש יותר: IBM גילתה ש 97% מהארגונים שסבלו מפריצה הקשורה לבינה מלאכותית חסרו בקרות גישה מתאימות לבינה מלאכותית. של Vtiger חשבון AI בנוי כדי להימנע מפער זה, ופועל תחת אותם תפקידים והרשאות שדה כמו כל משתמש, כך שהתחזיות וההמלצות שלו מסתמכות רק על נתונים שאדם כבר הורה לראות.
שיטות עבודה מומלצות לאבטחת CRM לעסקים
אפילו מערכת ה-CRM המאובטחת ביותר תלויה באופן שבו הצוות מנהל אותה, ובאופן שבו יישום CRM הופכים את ההרגלים האלה למנהגים מהיום הראשון. הפרקטיקות שסוגרות את הפערים שטכנולוגיה לבדה לא יכולה לעשות הן פשוטות:
- שליטה בגישת משתמשים: הקצאת תפקידים לפי צורך, סקירת הרשאות לפי לוח זמנים ואוטומציה של שלבי הצטרפות ועוזבים באמצעות אוטומציה של תהליכים עסקיים כך שהגישה לעולם לא מתעכבת לאחר שמישהו עובר הלאה.
- חיזוק האימות: הפעל אימות רב-גורמי בכל מקום, אכף סיסמאות חזקות וסובב אישורים משותפים במחזור קבוע.
- הכשרת הצוות בנושאי אבטחה: למדו את הצוות לזהות פישינג ולטפל בנתוני לקוחות באחריות, מכיוון שאנשים נשארים השכבה הממוקדת ביותר בכל מערכת.
- ניטור פעילות CRM: סקור יומני ביקורת לאיתור גישה חריגה והגיב לאירועים חשודים במהירות, לפני שדריסת רגל קטנה תהפוך לפריצה מלאה.
- שמור על מערכות מעודכנות: להחיל עדכונים, לתקן פגיעויות ולבצע ביקורת מחדש על אינטגרציות מחוברות, שהן תופעה נפוצה ומתעלמים ממנה.
יתרונות של מערכת CRM מאובטחת
אבטחה נראית כמו עלות טהורה עד שפריצה מתמחרת אותה מחדש בן לילה. הגנה איתנה על נתוני CRM הופכת את ההוצאה לתשואות שהעסק יכול למדוד: פחות אירועים, ביקורות נקיות יותר ולקוחות שנשארים בזכות הנתונים שלהם:
- מגן על מידע רגיש של לקוחות מפני גניבה, אובדן ושינויים בלתי מורשים.
- מפחית את הסיכון לגישה בלתי מורשית באמצעות תפקידים בעלי הרשאות מוגבלות ו-MFA.
- תומך בתאימות רגולטורית ל-GDPR, ISO וסטנדרטים ספציפיים לתעשייה.
- בונה אמון לקוחות, אשר נבנה באיטיות וקשה לבנות מחדש לאחר פרצה.
- מאפשר שיתוף פעולה מאובטח בין צוותים מרוחקים והיברידיים.
- משפר את המשכיות העסק עם גיבויים אמינים וזמני שחזור מהירים.
- ממזער את הסיכון התפעולי כתוצאה מטעויות אנוש וטעויות פנימיות.
- מגן על מוניטין המותג שאירוע ציבורי בודד יכול לערער.
כיצד להעריך את אבטחת מערכת CRM לפני בחירת מערכת CRM
תקני האבטחה אינם שווים בין ספקים שונים, ותכונות אבטחת ה-CRM החשובות ביותר קלות להשוואה ברגע שיודעים מה לחפש. דרג כל אפשרות על פי קריטריונים אלה.
| מה לבדוק | איך נראה טוב |
| אישורים ותאימות | תמיכה מתועדת בתקני ISO 27001, ISO 27701, SOC 2 ו-GDPR |
| בקרות גישה והרשאה | גישה מבוססת תפקידים, הרשאות ברמת שדה ומיסוך נתונים |
| הצף | TLS במעבר, AES-256 במנוחה ושדות ניתנים להצפנה |
| גיבוי והתאוששות | גיבויים אוטומטיים עם זמן שחזור מוגדר |
| רישום ביקורת | יומני פעילות מלאים עם ניטור אנומליות |
| מדיניות ספקים ובעלות על נתונים | נקה את הודעת הפרה, מיקום הנתונים ואתה הבעלים של הנתונים שלך |
מובנה מדריך כלי CRM עוזר לך לדרג את אלה זה לצד זה לפני שאתה מתחייב.
שאלות נפוצות (FAQs)
שאלה 1. מהי אבטחת CRM?
אבטחת CRM היא מערך הבקרות המגנות על נתוני הלקוח בתוך CRM מפני גישה לא מורשית, פרצות ואובדן. היא משלבת הצפנה, בקרות גישה מבוססות תפקידים, אימות כמו MFA, ניטור פעילות ואמצעי תאימות כגון הסמכת ISO ותמיכה ב-GDPR.
שאלה 2. מדוע אבטחת CRM חשובה?
מערכת CRM מחזיקה את הנתונים הרגישים ביותר של העסק במקום אחד, מה שהופך אותה למטרה מרכזית. הגנה חזקה מונעת פרצות הגורמות לעלויות כספיות ותדמית גבוהות, שומרת על עמידה העסקית בחוקי הפרטיות ומשמרת את אמון הלקוחות שקשה לבנות מחדש.
שאלה 3. כיצד Vtiger CRM מגן על נתוני לקוחות?
Vtiger CRM מגן על נתונים באמצעות אבטחה רב-שכבתית: גישה מבוססת תפקידים ומיסוך נתונים, אימות רב-גורמי, הצפנת TLS ו-AES-256, ניטור מסביב לשעון עם שבילי ביקורת, תשתית ענן של דייר יחיד עם גיבויים, והסמכת ISO 27001 ו-27701.
שאלה 4. אילו תכונות אבטחה צריכה לכלול מערכת CRM?
חפשו בקרת גישה מבוססת תפקידים, הרשאות ברמת שדה, הצפנה בזמן העברה ובמנוחה, אימות רב-גורמי, יומני ביקורת מפורטים, גיבויים אוטומטיים והסמכות תאימות מוכרות. עבור עסקים מוסדרים, מדיניות דיווח על פרצות ושמירה על נתונים חשובה באותה מידה.
שאלה 5. כיצד עסקים יכולים לשפר את אבטחת CRM?
הקצאת גישה לפי הרשאות מינימליות ובדיקה קבועה, הפעלת אימות רב-גורמי, הכשרת צוות לאיתור פישינג, ניטור יומני ביקורת לאיתור פעילות חריגה, ושמירה על עדכון המערכת והאינטגרציות שלה, מכיוון שרוב הפרצות מנצלות הרגלי גישה חלשים יותר מאשר את התוכנה עצמה.
שאלה 6. האם CRM בענן מאובטח?
מערכת CRM בענן בנויה היטב היא לרוב מאובטחת יותר מחלופות מקומיות, מכיוון שהספק מטפל בהצפנה, ניטור ותיקונים בקנה מידה גדול. יש לאמת את האישורים, תקני ההצפנה, מדיניות ההודעות על הפרות ומדיניות אחסון הנתונים של הספק לפני שאתם מתחייבים.
שאלה 7. כיצד אבטחת CRM מסייעת לשמור על אמון הלקוחות?
לקוחות משתפים מידע אישי ונתוני תשלום בציפייה שיישארו פרטיים. אבטחת CRM גלויה ומאושרת מאותתת שעסק לוקח את האחריות הזו ברצינות, ומונעת את הפרצות שפוגעות באמון ושולחות לקוחות למקום אחר.