CRM koncentrira najvrjednije podatke tvrtke - potpune identitete kupaca, detalje o plaćanju i ugovorima te potpunu povijest svakog posla, u jednom sustavu, što ga čini najvrijednijom metom koju većina tvrtki koristi.
Rizik se povećava kako se povećava: svaki novi korisnik, integracija i udaljena krajnja točka proširuju površinu napada. Sigurnost CRM-a je disciplina upravljanja pristupom, šifriranja podataka u prijenosu i u mirovanju te dokazivanja usklađenosti, tako da zapisi ostanu pouzdani bez obzira koliko ih ruku dotakne.
Vtiger CRM pomaže tvrtkama u rastu da osiguraju osjetljive podatke o kupcima, kontroliraju pristup korisnika, prate aktivnosti sustava i smanje sigurnosne rizike, a istovremeno omogućuju timovima da samouvjereno surađuju u okruženju temeljenom na oblaku. Pročitajte ovaj blog kako biste saznali mehanizam koji stoji iza toga.
Što je sigurnost CRM-a?
Sigurnost CRM-a je kombinacija šifriranja, kontrola pristupa, autentifikacije i mjera usklađenosti koje štite podatke o korisnicima unutar CRM sustav od neovlaštenog pristupa, provala i gubitka.
Razlog zašto je to važno je ono što CRM koncentrira: kontaktne podatke kupaca, zapise o prodaji i prodajnim procesima, povijest komunikacije, poslovne dokumente i korisničke vjerodajnice, sve u jednoj prijavi. Svaka je vrijedna napadaču, a cijena gubitka i dalje raste. IBM-ovo istraživanje iz 2025. godine pokazalo je... prosječni trošak kršenja po cijeni od 4.44 milijuna USD. Uobičajeni rizici su poznati: ukradeni podaci za prijavu, preširok korisnički pristup, nešifrirani podaci i prijave koje su zaposlenici koji su napustili posao tiho čuvali.
Zašto je sigurnost CRM-a važna za tvrtke u rastu
Sigurnost postaje sve teža kako tvrtka uspijeva. Više korisnika, više zapisa o kupcima i više integracija proširuju površinu do koje napadač može doći, a udaljeni i hibridni rad protežu tu površinu na svaku kućnu mrežu s koje se predstavnik prijavljuje.
„Sigurnost je proces, a ne proizvod.“ Bruce Schneier, sigurnosni tehnolog
To uokviravanje je važno za CRM, jer je zaštita navika, a ne jednokratna postavka. Propisi o privatnosti poput GDPR-a ponovno podižu uloge, pretvarajući pojedinačni propust u neusklađenost i kršenje propisa. Za rastući tim, snažna sigurnost podataka o korisnicima štiti tri stvari odjednom: kontinuitet poslovanja, povjerenje korisnika i slobodu sigurne suradnje na različitim lokacijama.
Kako Vtiger CRM štiti podatke o kupcima
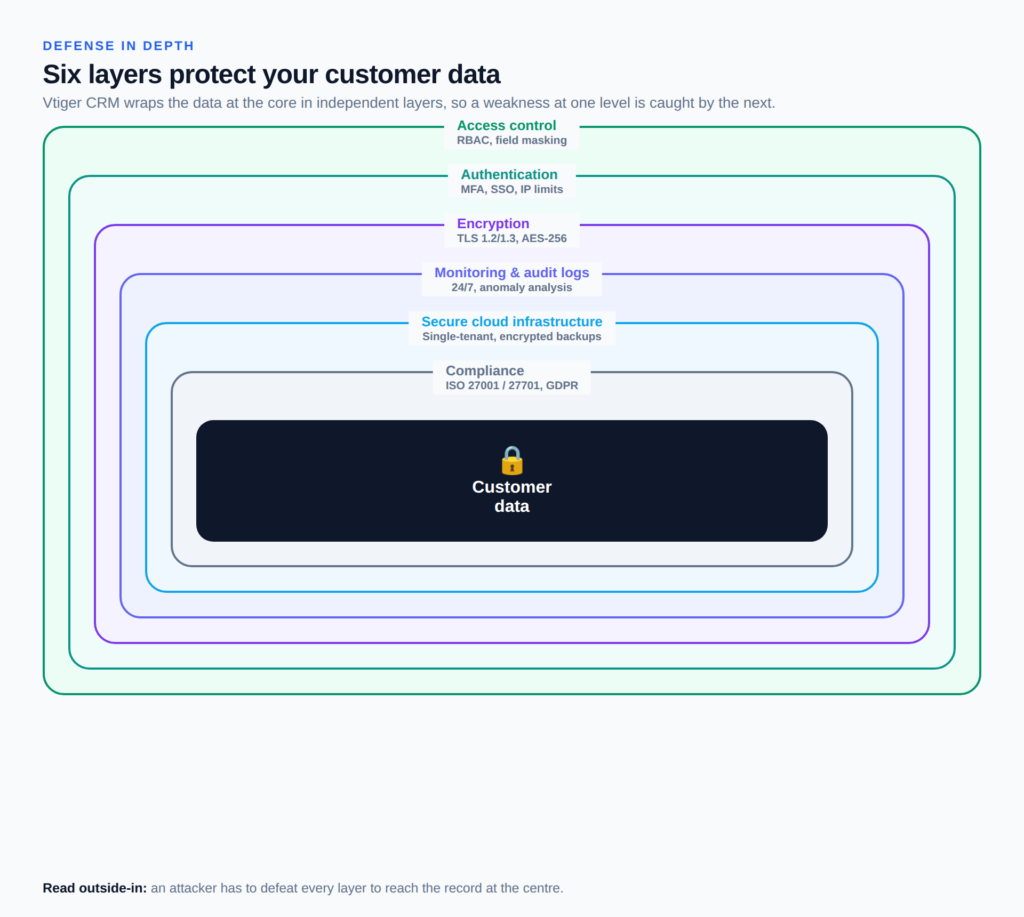
Nijedna pojedinačna kontrola ne zaustavlja svaki napad, pa Vtiger CRM slaže šest njih u model dubinske obrane. Svaki sloj je izgrađen da izdrži čak i kada drugi zakaže, tako da ukradena lozinka i dalje zadovoljava enkripciju, a znatiželjni insajder i dalje ispunjava stroga ograničenja pristupa.
Kontrole pristupa temeljene na ulogama
Vtiger CRM koristi kontrolu pristupa temeljenu na ulogama kako bi se osigurala minimalna privilegija: korisnička uloga i profil odlučuju koje zapise, module i polja mogu pregledavati ili uređivati, a pravila dijeljenja upravljaju pristupom među timovima, što je bit kontrole pristupa CRM-u. Maskiranje podataka skriva osjetljive vrijednosti polja od korisnika čiji profil nema odobrenje i tijek rada odobrenja preispitajte visokorizične radnje prije nego što ih počinite.
Sigurna autentifikacija
Zaštita počinje pri prijavi. Vtiger CRM podržava višefaktorsku autentifikaciju, jednokratnu prijavu i pravila o jakim lozinkama, a administratori mogu ograničiti pristup pouzdanim IP rasponima. Zajedno, to potvrđuje da je osoba koja se prijavljuje ona za koju se predstavlja prije nego što se bilo kakvi podaci o korisniku pojave na zaslonu.
Šifriranje podataka
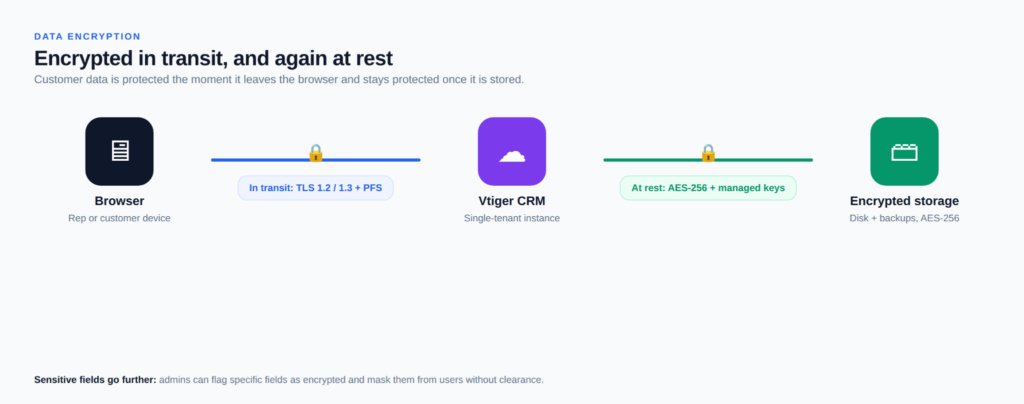
CRM enkripcija u Vtigeru djeluje na dva fronta: podaci o korisnicima zaštićeni su i u tranzitu i u mirovanju. Promet između preglednika i Vtigera odvija se preko TLS 1.2 i 1.3 protokola s savršenom tajnošću prema naprijed, dok se osjetljiva polja pohranjuju pomoću 256-bitne AES enkripcije s ključevima koji se čuvaju u upravljanoj usluzi ključeva. Administratori mogu označiti određena polja kao šifrirana, tako da identifikacijski i financijski brojevi ostaju zaštićeni čak i unutar otvorenog zapisa.
Dnevnici aktivnosti i revizijski tragovi
Svaka prijava, promjena zapisa i administrativna radnja se bilježi. Vtiger CRM prati svoju infrastrukturu i aplikacije 24 sata dnevno te provodi analizu anomalija u zapisnicima događaja, revizije i administratora, tako da se neobičan skupni izvoz ili prijava izvan radnog vremena brzo pojavljuju. Za administratora, taj revizijski trag pretvara nejasnu brigu u specifičan, sljediv događaj.
Sigurna infrastruktura u oblaku
Sigurnost Cloud CRM-a počinje s infrastrukturom. Vtiger CRM radi na sigurnom CRM u oblaku Platforma s enkripcijom na razini diska i arhitekturom jednog zakupca daje svakom korisniku vlastiti izolirani prostor. Podaci se kontinuirano sigurnosno kopiraju i mogu se obnoviti u roku od nekoliko sati, a tvrtke mogu odabrati smještaj podataka u različitim regijama, uključujući EU, UK, SAD, Indiju i Singapur. Timovi koji trebaju u potpunosti posjedovati implementaciju mogu samostalno hostirati CRM otvorenog koda izdanje i čuvaju svaki zapis na vlastitoj infrastrukturi.
Sukladnost i privatnost
Vtiger CRM je certificiran prema ISO/IEC 27001 za upravljanje sigurnošću i ISO/IEC 27701 za upravljanje informacijama o privatnosti te podržava obveze GDPR-a i CCPA-e putem namjenskog portala za privatnost. Njegovi pružatelji usluga u oblaku dodaju SOC 2 i PCI DSS pokrivenost, a obavijest o kršenju slijedi 72-satni vremenski okvir za objavu. Za regulirane industrije, ta dokumentirana usklađenost s CRM-om pretvara sigurnosno obećanje u činjenicu koju je moguće provjeriti.
Umjetna inteligencija uvodi noviji rizik: IBM je otkrio da 97% organizacija koji je pretrpio kršenje povezano s umjetnom inteligencijom nije imao odgovarajuće kontrole pristupa umjetnoj inteligenciji. Vtigerov Kamenac AI izgrađen je kako bi se izbjegao taj jaz, djelujući unutar iste uloge i dopuštenja polja kao i svaki korisnik, tako da njegova predviđanja i preporuke koriste samo podatke za koje osoba već ima odobrenje za pregled.
Najbolje prakse sigurnosti CRM-a za tvrtke
Čak i najsigurniji CRM ovisi o tome kako ga tim vodi i o discipliniranom Implementacija CRM-a stvara ove navike od prvog dana. Prakse koje smanjuju jaz same po sebi, tehnologija ne može biti jednostavna:
- Kontrola pristupa korisnika: dodijelite uloge prema potrebi, pregledajte dopuštenja prema rasporedu i automatizirajte korake pridruživanja i odlaska pomoću automatizacija poslovnih procesa tako da pristup nikada ne ostaje nakon što netko ode.
- Pojačajte autentifikaciju: uključite višefaktorsku autentifikaciju svugdje, nametnite snažne lozinke i rotirajte dijeljene vjerodajnice u redovitom ciklusu.
- Obučite tim o sigurnosti: naučite osoblje kako prepoznati phishing i odgovorno rukovati podacima o korisnicima, budući da su ljudi najciljaniji sloj svakog sustava.
- Praćenje CRM aktivnosti: pregledajte zapisnike revizije za neuobičajene pristupe i brzo reagirajte na sumnjive događaje prije nego što mali uporište postane potpuni proboj.
- Redovito ažurirajte sustave: primjenjuju ažuriranja, zakrpe ranjivosti i ponovno provjeravaju povezane integracije, što su česti i zanemareni backdoor.
Prednosti sigurnog CRM-a
Sigurnost se čita kao čisti trošak sve dok je povreda preko noći ne precijeni. Pouzdana CRM zaštita podataka pretvara taj trošak u povrat koji tvrtka može mjeriti: manje incidenata, čišće revizije i kupci koji ostaju jer su njihovi podaci ostali:
- Štiti osjetljive podatke o kupcima od krađe, gubitka i neovlaštenih promjena.
- Smanjuje rizik neovlaštenog pristupa putem uloga s najmanjim privilegijama i MFA.
- Podržava usklađenost s propisima GDPR-a, ISO-a i industrijskih standarda.
- Gradi povjerenje kupaca, koje se sporo stječe i teško obnavlja nakon kršenja sigurnosti.
- Omogućuje sigurnu suradnju između udaljenih i hibridnih timova.
- Poboljšava kontinuitet poslovanja pouzdanim sigurnosnim kopijama i brzim vremenom oporavka.
- Minimizira operativni rizik od ljudske pogreške i insajderskih pogrešaka.
- Štiti ugled brenda koji jedan javni incident može uništiti.
Kako procijeniti sigurnost CRM-a prije odabira CRM-a
Sigurnosni standardi nisu jednaki među dobavljačima, a najvažnije sigurnosne značajke CRM-a lako je usporediti kada znate što tražiti. Ocijenite svaku opciju prema tim kriterijima.
| Što provjeriti | Kako izgleda dobro |
| Certifikati i usklađenost | ISO 27001, ISO 27701, SOC 2 i dokumentirana podrška za GDPR |
| Kontrole pristupa i dopuštenja | Pristup temeljen na ulogama, dozvole na razini polja i maskiranje podataka |
| Šifriranje | TLS u tranzitu, AES-256 u mirovanju i polja koja se mogu šifrirati |
| Sigurnosno kopiranje i oporavak | Automatizirane sigurnosne kopije s definiranim vremenom vraćanja |
| Zapisivanje revizije | Potpuni zapisnici aktivnosti s praćenjem anomalija |
| Politika dobavljača i vlasništvo nad podacima | Jasna obavijest o kršenju sigurnosti, lokacija podataka i vi ste vlasnik svojih podataka |
Strukturirano Vodič za CRM alate pomaže vam da ih usporedite prije nego što se obvežete.
Često postavljana pitanja (FAQ)
P1. Što je sigurnost CRM-a?
Sigurnost CRM-a je skup kontrola koje štite podatke o korisnicima unutar CRM-a od neovlaštenog pristupa, kršenja sigurnosti i gubitka. Kombinira enkripciju, kontrole pristupa temeljene na ulogama, autentifikaciju poput MFA, praćenje aktivnosti i mjere usklađenosti poput ISO certifikacije i podrške za GDPR.
P2. Zašto je sigurnost CRM-a važna?
CRM sadrži najosjetljivije podatke tvrtke na jednom mjestu, što ga čini glavnom metom. Snažna zaštita sprječava povrede koje nose visoke financijske i reputacijske troškove, održava poslovanje u skladu sa zakonima o privatnosti i čuva povjerenje kupaca koje je teško obnoviti.
P3. Kako Vtiger CRM štiti podatke o kupcima?
Vtiger CRM štiti podatke slojevitom sigurnošću: pristup temeljen na ulogama i maskiranje podataka, višefaktorska autentifikacija, TLS i AES-256 enkripcija, 24-satno praćenje s revizijskim tragovima, infrastruktura u oblaku s jednim zakupcem sa sigurnosnim kopijama te ISO 27001 i 27701 certifikati.
P4. Koje sigurnosne značajke treba uključivati CRM?
Potražite kontrolu pristupa temeljenu na ulogama, dozvole na razini polja, enkripciju tijekom prijenosa i u mirovanju, višefaktorsku autentifikaciju, detaljne zapisnike revizije, automatizirane sigurnosne kopije i priznate certifikate o usklađenosti. Za regulirane tvrtke, politike obavještavanja o kršenju i pohrane podataka jednako su važne.
P5. Kako tvrtke mogu poboljšati sigurnost CRM-a?
Dodijelite pristup prema najmanjim privilegijama i redovito ga pregledavajte, omogućite višefaktorsku autentifikaciju, obučite osoblje za uočavanje phishinga, pratite zapisnike revizije za neobične aktivnosti i održavajte sustav i njegove integracije ažuriranima, budući da većina kršenja sigurnosti više iskorištava slabe navike pristupa nego sam softver.
P6. Je li CRM u oblaku siguran?
Dobro izgrađen CRM u oblaku često je sigurniji od lokalnih alternativa, jer pružatelj usluga rješava šifriranje, praćenje i zakrpe u velikim razmjerima. Prije nego što se obvežete, provjerite certifikate dobavljača, standarde šifriranja te politike obavještavanja o kršenju i pohranjivanja podataka.
P7. Kako sigurnost CRM-a pomaže u održavanju povjerenja kupaca?
Kupci dijele osobne podatke i podatke o plaćanju očekujući da će oni ostati privatni. Vidljiva, certificirana CRM sigurnost signalizira da tvrtka ozbiljno shvaća tu odgovornost i sprječava povrede koje narušavaju povjerenje i šalju kupce negdje drugdje.