Un CRM concentra in un unico sistema i dati più preziosi di un'azienda: identità complete dei clienti, dettagli di pagamento e contrattuali e la cronologia completa di ogni transazione. Questo lo rende l'obiettivo di maggior valore per la maggior parte delle aziende.
Il rischio aumenta con la scalabilità: ogni nuovo utente, integrazione e endpoint remoto amplia la superficie di attacco. La sicurezza del CRM è la disciplina che si occupa di governare gli accessi, crittografare i dati in transito e a riposo e dimostrare la conformità, in modo che i record rimangano affidabili indipendentemente dal numero di persone che li consultano.
Vtiger CRM aiuta le aziende in crescita a proteggere i dati sensibili dei clienti, a controllare l'accesso degli utenti, a monitorare l'attività del sistema e a ridurre i rischi per la sicurezza, consentendo al contempo ai team di collaborare con fiducia in un ambiente basato sul cloud. Leggi questo blog per scoprire il meccanismo alla base di tutto ciò.
Che cos'è la sicurezza CRM?
La sicurezza CRM è la combinazione di crittografia, controlli di accesso, autenticazione e misure di conformità che proteggono i dati del cliente all'interno di un Sistema CRM da accessi non autorizzati, violazioni e perdite.
Il motivo per cui è importante è ciò che un CRM concentra: informazioni di contatto del cliente, record di vendite e pipeline, cronologia delle comunicazioni, documenti aziendali e credenziali utente, tutto in un unico accesso. Ognuno di questi elementi è prezioso per un attaccante e il costo della sua perdita continua ad aumentare. La ricerca IBM del 2025 ha messo in evidenza costo medio di una violazione per un valore di 4.44 milioni di dollari. I rischi comuni sono ben noti: credenziali rubate, accesso utente troppo esteso, dati non crittografati e accessi che i dipendenti che hanno lasciato l'azienda continuano a conservare in silenzio.
Perché la sicurezza del CRM è importante per le aziende in crescita
La sicurezza diventa più complessa proprio quando un'azienda ha successo. Un numero maggiore di utenti, di dati dei clienti e di integrazioni amplia la superficie di attacco, e il lavoro da remoto e ibrido estende tale superficie a ogni rete domestica da cui un dipendente si connette.
“La sicurezza è un processo, non un prodotto.” Bruce Schneier, esperto di tecnologie per la sicurezza.
Questo approccio è fondamentale per un CRM, perché la protezione è un'abitudine, non un'impostazione da impostare una tantum. Le normative sulla privacy come il GDPR alzano ulteriormente la posta in gioco, trasformando una singola disattenzione in una violazione della conformità e in una violazione dei dati. Per un team in crescita, una solida sicurezza dei dati dei clienti tutela tre aspetti contemporaneamente: la continuità aziendale, la fiducia dei clienti e la libertà di collaborare in modo sicuro tra diverse sedi.
Come Vtiger CRM protegge i dati dei clienti
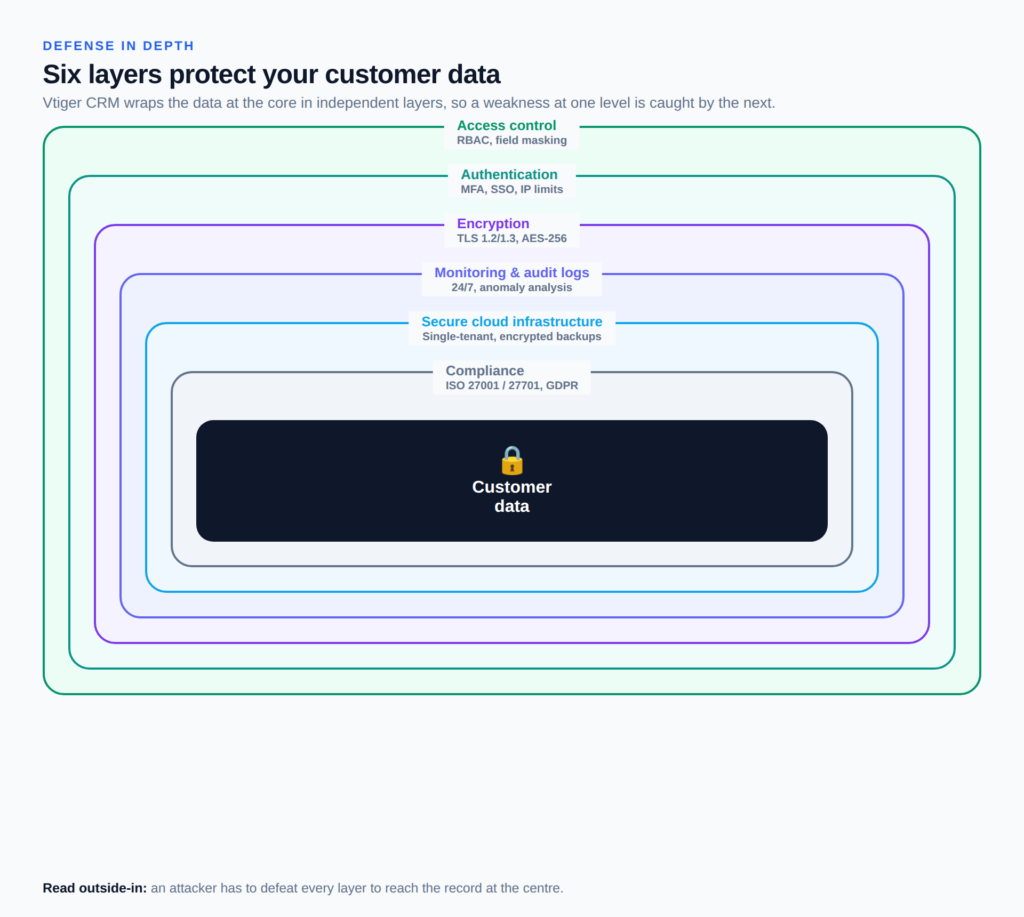
Nessun singolo controllo è in grado di bloccare ogni attacco, quindi Vtiger CRM ne integra sei in un modello di difesa multilivello. Ogni livello è progettato per resistere anche in caso di fallimento del precedente, in modo che una password rubata venga comunque crittografata e un utente malintenzionato non possa superare i rigorosi limiti di accesso.
Controlli di accesso basati sui ruoli
Vtiger CRM utilizza il controllo degli accessi basato sui ruoli per applicare il principio del minimo privilegio: il ruolo e il profilo di un utente decidono quali record, moduli e campi può visualizzare o modificare, e le regole di condivisione governano l'accesso tra i team, l'essenza del controllo degli accessi CRM. La mascheratura dei dati nasconde i valori dei campi sensibili agli utenti il cui profilo non dispone dell'autorizzazione necessaria. flussi di lavoro di approvazione È importante tenere sotto esame le azioni ad alto rischio prima di metterle in atto.
Autenticazione sicura
La protezione inizia al momento dell'accesso. Vtiger CRM supporta l'autenticazione a più fattori, il single sign-on e politiche di password complesse, e gli amministratori possono limitare l'accesso a intervalli IP attendibili. Insieme, questi elementi confermano che la persona che effettua l'accesso è chi dichiara di essere prima che qualsiasi dato del cliente venga visualizzato sullo schermo.
Crittografia dei dati
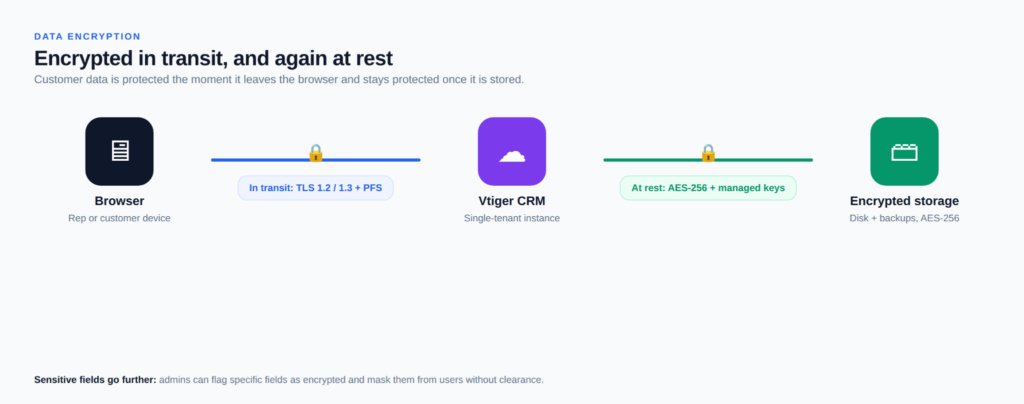
La crittografia CRM in Vtiger agisce su due fronti: i dati dei clienti sono protetti sia durante la trasmissione che a riposo. Il traffico tra il browser e Vtiger avviene tramite TLS 1.2 e 1.3 con Perfect Forward Secrecy (PFS), mentre i campi sensibili vengono archiviati utilizzando la crittografia AES a 256 bit con chiavi custodite in un servizio di gestione delle chiavi (MSC). Gli amministratori possono contrassegnare campi specifici come crittografati, in modo che i dati identificativi e finanziari rimangano protetti anche all'interno di un record pubblico.
Registri delle attività e piste di controllo
Ogni accesso, modifica di record e azione amministrativa viene registrata. Vtiger CRM monitora la propria infrastruttura e le proprie applicazioni 24 ore su 24 ed esegue analisi delle anomalie su eventi, registri di controllo e registri amministrativi, in modo che un'esportazione massiva insolita o un accesso fuori orario vengano rilevati rapidamente. Per un amministratore, questa traccia di controllo trasforma un vago dubbio in un evento specifico e tracciabile.
Proteggi l'infrastruttura cloud
La sicurezza del CRM cloud inizia dall'infrastruttura. Vtiger CRM funziona su un'infrastruttura sicura. CRM cloud piattaforma con crittografia a livello di disco e un'architettura single-tenant che offre a ogni cliente uno spazio isolato tutto suo. I dati vengono sottoposti a backup continuo e ripristinabili entro poche ore, e le aziende possono scegliere la residenza dei dati in diverse regioni, tra cui UE, Regno Unito, Stati Uniti, India e Singapore. I team che devono gestire completamente l'implementazione possono ospitarla autonomamente. CRM open source edizione e conserva ogni record sulla propria infrastruttura.
Conformità e Privacy
Vtiger CRM è certificato ISO/IEC 27001 per la gestione della sicurezza e ISO/IEC 27701 per la gestione delle informazioni sulla privacy, e supporta gli obblighi GDPR e CCPA tramite un portale dedicato alla privacy. I suoi fornitori di servizi cloud aggiungono la copertura SOC 2 e PCI DSS e la notifica delle violazioni segue un termine di divulgazione di 72 ore. Per i settori regolamentati, questa conformità CRM documentata trasforma una promessa di sicurezza in un fatto verificabile.
L'IA introduce un nuovo rischio: IBM ha scoperto che 97% di organizzazioni che ha subito una violazione legata all'IA non disponeva di controlli di accesso all'IA adeguati. Vtiger's Calcolo AI è stato progettato per evitare tale lacuna, operando con gli stessi ruoli e permessi di campo di ogni utente, in modo che le sue previsioni e raccomandazioni si basino esclusivamente su dati che la persona è già autorizzata a visualizzare.
Procedure consigliate per la sicurezza del CRM nelle aziende
Anche il CRM più sicuro dipende da come un team lo gestisce e da un team disciplinato Implementazione CRM Fa acquisire queste abitudini fin dal primo giorno. Le pratiche che colmano le lacune che la tecnologia da sola non può colmare sono semplici:
- Controllo dell'accesso degli utenti: assegnare ruoli in base alle necessità, rivedere le autorizzazioni secondo una pianificazione e automatizzare le fasi di ingresso e uscita con automazione dei processi aziendali in questo modo l'accesso non rimane attivo dopo che qualcuno se ne va.
- Rafforzare l'autenticazione: Attiva l'autenticazione a più fattori ovunque, imponi password complesse e ruota le credenziali condivise a intervalli regolari.
- Formare il team in materia di sicurezza: Insegnare al personale a riconoscere i tentativi di phishing e a gestire i dati dei clienti in modo responsabile, poiché le persone rimangono lo strato più vulnerabile di qualsiasi sistema.
- Monitorare l'attività del CRM: Esamina i registri di controllo per individuare accessi insoliti e rispondi tempestivamente agli eventi sospetti, prima che un piccolo punto d'appoggio si trasformi in una violazione completa.
- Mantenere i sistemi aggiornati: Applicare gli aggiornamenti, correggere le vulnerabilità e riesaminare le integrazioni connesse, che rappresentano una backdoor frequente e spesso trascurata.
Vantaggi di un CRM sicuro
La sicurezza a prima vista sembra un costo puro, finché una violazione non ne ridefinisce il prezzo da un giorno all'altro. Una solida protezione dei dati CRM trasforma questa spesa in un ritorno sull'investimento misurabile per l'azienda: meno incidenti, audit più trasparenti e clienti fidelizzati perché i loro dati sono al sicuro.
- Protegge le informazioni sensibili dei clienti da furto, smarrimento e modifiche non autorizzate.
- Riduce il rischio di accesso non autorizzato tramite ruoli con privilegi minimi e autenticazione a più fattori (MFA).
- Garantisce la conformità normativa con GDPR, ISO e standard specifici del settore.
- Contribuisce a costruire la fiducia dei clienti, che si conquista lentamente ed è difficile da ricostruire dopo una violazione dei dati.
- Consente una collaborazione sicura tra team remoti e ibridi.
- Migliora la continuità aziendale grazie a backup affidabili e tempi di ripristino rapidi.
- Riduce al minimo il rischio operativo derivante da errori umani e sviste interne.
- Protegge la reputazione del marchio, che un singolo incidente pubblico può compromettere gravemente.
Come valutare la sicurezza del CRM prima di sceglierne uno
Gli standard di sicurezza non sono uniformi tra i vari fornitori e, una volta individuati i criteri di sicurezza più importanti per i CRM, è facile confrontarli. Valuta ciascuna opzione in base a questi criteri.
| Cosa controllare | Che bell'aspetto |
| Certificazioni e conformità | Certificazioni ISO 27001, ISO 27701, SOC 2 e documentazione a supporto del GDPR. |
| Controlli di accesso e autorizzazione | Accesso basato sui ruoli, autorizzazioni a livello di campo e mascheramento dei dati |
| crittografia | TLS in transito, AES-256 a riposo e campi crittografabili |
| Backup e ripristino | Backup automatici con un tempo di ripristino definito |
| Registrazione dell'audit | Registri completi delle attività con monitoraggio delle anomalie |
| Politica dei fornitori e proprietà dei dati | Notifica chiara delle violazioni, residenza dei dati e proprietà dei dati |
Un strutturato Guida agli strumenti CRM ti aiuta a confrontarli uno accanto all'altro prima di impegnarti.
Domande frequenti (FAQ)
D1. Cos'è la sicurezza CRM?
La sicurezza del CRM è l'insieme di controlli che proteggono i dati dei clienti all'interno di un CRM da accessi non autorizzati, violazioni e perdite. Comprende crittografia, controlli di accesso basati sui ruoli, autenticazione come l'autenticazione a più fattori (MFA), monitoraggio delle attività e misure di conformità come la certificazione ISO e il supporto al GDPR.
D2. Perché la sicurezza del CRM è importante?
Un CRM raccoglie in un unico luogo i dati più sensibili di un'azienda, il che lo rende un bersaglio privilegiato. Una solida protezione previene le violazioni che comportano elevati costi finanziari e reputazionali, garantisce la conformità dell'azienda alle leggi sulla privacy e preserva la fiducia dei clienti, difficile da ricostruire.
D3. In che modo Vtiger CRM protegge i dati dei clienti?
Vtiger CRM protegge i dati con una sicurezza a più livelli: accesso basato sui ruoli e mascheramento dei dati, autenticazione a più fattori, crittografia TLS e AES-256, monitoraggio 24 ore su 24 con registri di controllo, infrastruttura cloud a tenant singolo con backup e certificazione ISO 27001 e 27701.
D4. Quali funzionalità di sicurezza dovrebbe includere un CRM?
Cercate sistemi di controllo degli accessi basati sui ruoli, autorizzazioni a livello di campo, crittografia dei dati in transito e a riposo, autenticazione a più fattori, registri di controllo dettagliati, backup automatici e certificazioni di conformità riconosciute. Per le aziende soggette a normative, le politiche di notifica delle violazioni e di residenza dei dati sono altrettanto importanti.
D5. Come possono le aziende migliorare la sicurezza del CRM?
Assegna gli accessi secondo il principio del minimo privilegio e rivedili regolarmente, abilita l'autenticazione a più fattori, forma il personale a riconoscere i tentativi di phishing, monitora i registri di controllo per individuare attività insolite e mantieni aggiornati il sistema e le sue integrazioni, poiché la maggior parte delle violazioni sfrutta abitudini di accesso deboli più che il software stesso.
D6. Il CRM in cloud è sicuro?
Un CRM cloud ben progettato è spesso più sicuro delle alternative on-premise, perché il fornitore gestisce la crittografia, il monitoraggio e l'applicazione delle patch su larga scala. Prima di procedere, verifica le certificazioni del fornitore, gli standard di crittografia, le politiche di notifica delle violazioni e di residenza dei dati.
D7. In che modo la sicurezza del CRM contribuisce a mantenere la fiducia dei clienti?
I clienti condividono dati personali e di pagamento aspettandosi che rimangano privati. Una sicurezza CRM visibile e certificata indica che un'azienda prende sul serio questa responsabilità e previene le violazioni che minano la fiducia e spingono i clienti a rivolgersi altrove.