CRMは、企業の最も価値のあるデータ、つまり顧客の完全な身元情報、支払いと契約の詳細、すべての取引の完全な履歴を1つのシステムに集約するため、ほとんどの企業が運用する最も価値の高いターゲットとなります。
規模が拡大するにつれてリスクは増大します。新しいユーザー、統合、リモートエンドポイントが増えるたびに、攻撃対象領域は広がります。CRMセキュリティとは、アクセスを管理し、転送中および保存中のデータを暗号化し、コンプライアンスを証明することで、どれだけ多くの人がデータに触れても、記録の信頼性を維持する規律です。
Vtiger CRMは、成長企業における機密性の高い顧客データの保護、ユーザーアクセス制御、システムアクティビティの監視、セキュリティリスクの軽減を支援すると同時に、クラウドベースの環境でチームが安心して共同作業を行うことを可能にします。その仕組みについては、こちらのブログ記事をご覧ください。
CRMセキュリティとは何ですか?
CRMセキュリティとは、顧客データを保護する暗号化、アクセス制御、認証、コンプライアンス対策の組み合わせです。 CRMシステム 不正アクセス、情報漏洩、および損失から保護します。
CRMが重要となる理由は、顧客連絡先情報、販売およびパイプライン記録、コミュニケーション履歴、ビジネス文書、ユーザー認証情報など、すべてを1つのログインで集約しているからです。それぞれが攻撃者にとって価値があり、これらを失うコストは上昇し続けています。IBMの2025年の調査では、 情報漏洩の平均コスト 被害額は4.44万米ドル。よくあるリスクとしては、認証情報の盗難、ユーザーアクセス権限の過剰な拡大、暗号化されていないデータ、退職した従業員が密かに保管しているログイン情報などが挙げられる。
成長企業にとってCRMセキュリティが重要な理由
企業が成功するにつれて、セキュリティ対策はますます難しくなる。ユーザー数、顧客記録数、システム連携が増えることで、攻撃者がアクセスできる範囲が広がり、リモートワークやハイブリッドワークの普及によって、その範囲は営業担当者がログインするすべての自宅ネットワークにまで及ぶ。
「セキュリティはプロセスであり、製品ではない。」ブルース・シュナイアー(セキュリティ技術者)
CRMにとって、この枠組みは重要です。なぜなら、保護は一度設定すれば済むものではなく、習慣化する必要があるからです。GDPRのようなプライバシー規制は、リスクをさらに高め、一度の不備がコンプライアンス違反や情報漏洩につながる可能性があります。成長を続けるチームにとって、強力な顧客データセキュリティは、事業継続性、顧客からの信頼、そして場所を問わず安全にコラボレーションできる自由という3つの要素を同時に守ることになります。
Vtiger CRMが顧客データを保護する方法
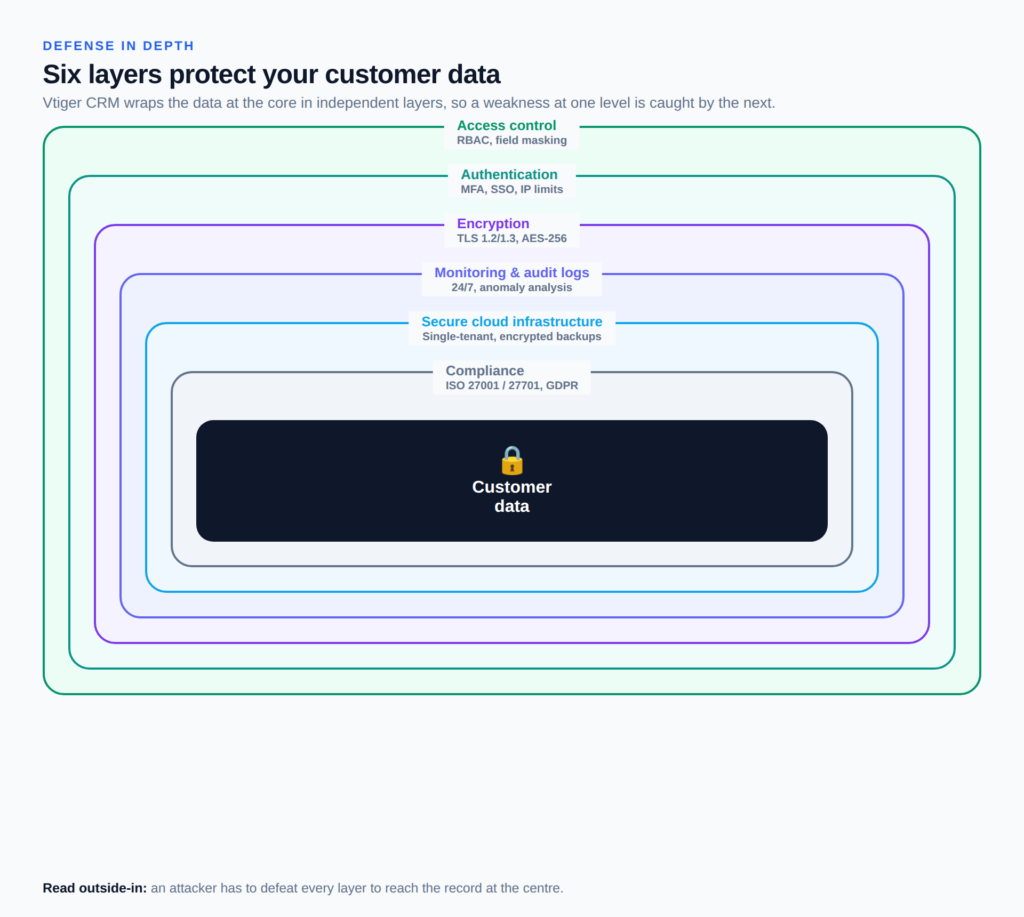
単一の対策で全ての攻撃を防ぐことはできないため、Vtiger CRMは6つの対策を重ね合わせた多層防御モデルを採用しています。各層は、他の層が機能しなくなった場合でも保護を維持するように設計されているため、盗まれたパスワードも暗号化され、好奇心旺盛な内部関係者も厳格なアクセス制限を受けることになります。
ロールベースのアクセス制御
Vtiger CRM は、ロールベースのアクセス制御を使用して最小権限を強制します。ユーザーの役割とプロファイルによって、表示または編集できるレコード、モジュール、フィールドが決定され、共有ルールによってチーム間のアクセスが管理されます。これは CRM アクセス制御の本質です。データマスキングは、プロファイルに権限がないユーザーから機密フィールド値を隠します。 承認ワークフロー リスクの高い行動は、実行する前に必ず検討する。
安全な認証
セキュリティはログイン時から始まります。Vtiger CRMは、多要素認証、シングルサインオン、強力なパスワードポリシーをサポートしており、管理者は信頼できるIPアドレス範囲へのアクセスを制限できます。これらの機能により、顧客データが画面に表示される前に、ログインしている人物が本人であることを確認できます。
データ暗号化
VtigerのCRM暗号化は、転送中と保存時の両方で顧客データを保護します。ブラウザとVtiger間の通信は、完全前方秘匿性を備えたTLS 1.2および1.3で行われ、機密性の高いフィールドは、管理されたキーサービスで保持されるキーを使用した256ビットAES暗号化で保存されます。管理者は特定のフィールドを暗号化対象として指定できるため、公開されているレコード内でも識別番号や財務番号は保護されます。
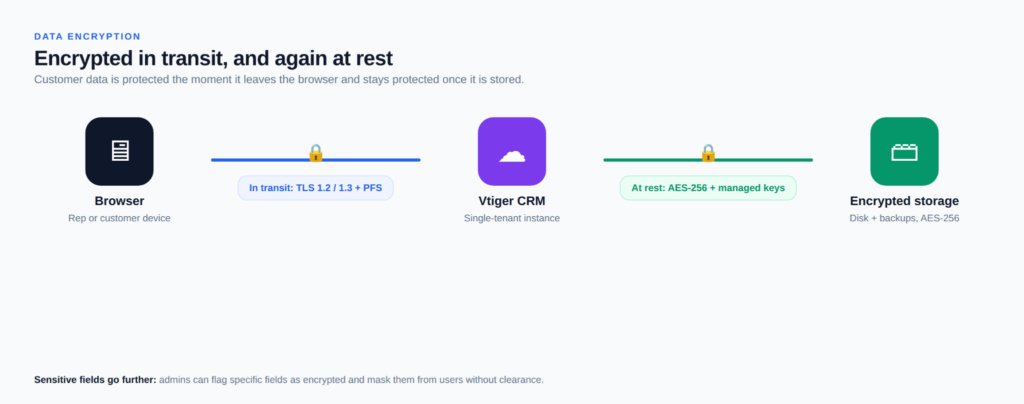
アクティビティログと監査証跡
すべてのログイン、レコードの変更、および管理操作はログに記録されます。Vtiger CRMはインフラストラクチャとアプリケーションを24時間体制で監視し、イベントログ、監査ログ、および管理者ログ全体にわたって異常分析を実行するため、異常な一括エクスポートや営業時間外のログインが迅速に検出されます。管理者にとって、この監査ログは漠然とした懸念を具体的で追跡可能なイベントへと変えてくれます。
安全なクラウドインフラストラクチャ
クラウドCRMのセキュリティはインフラストラクチャから始まります。Vtiger CRMは安全な環境で動作します。 クラウドCRM ディスクレベルの暗号化を備えたプラットフォームとシングルテナントアーキテクチャにより、各顧客に独自の隔離されたスペースが提供されます。データは継続的にバックアップされ、数時間以内に復元可能で、企業はEU、英国、米国、インド、シンガポールなどの地域間でデータの所在を選択できます。デプロイメントを完全に所有する必要があるチームは、セルフホストできます。 オープンソースCRM 編集を行い、すべての記録を独自のインフラストラクチャ上に保管する。
コンプライアンスとプライバシー
Vtiger CRMは、セキュリティ管理に関するISO/IEC 27001およびプライバシー情報管理に関するISO/IEC 27701の認証を取得しており、専用のプライバシーポータルを通じてGDPRおよびCCPAの義務にも対応しています。クラウドプロバイダーはSOC 2およびPCI DSSの認証も提供しており、情報漏洩通知は72時間以内に開示されます。規制対象業界にとって、こうした文書化されたCRMコンプライアンスは、セキュリティに関する約束を監査可能な事実へと変えます。
AIは新たなリスクをもたらす:IBMは、 組織の97% AI関連の侵害を受けたVtigerは、適切なAIアクセス制御を欠いていた。 微積分AI このシステムは、そのギャップを回避するように設計されており、すべてのユーザーと同じ役割とフィールド権限内で動作するため、予測や推奨事項は、ユーザーが既に閲覧を許可されているデータのみに基づいて行われます。
企業向けCRMセキュリティのベストプラクティス
最も安全なCRMでさえ、チームがどのように運用するかに依存しており、規律ある CRMの実装 これらの習慣を初日から身につける。テクノロジーだけでは埋められないギャップを埋めるための実践方法は、実にシンプルだ。
- ユーザーアクセスを制御する: 必要に応じて役割を割り当て、スケジュールに従って権限を確認し、入社および退職の手順を自動化します。 ビジネスプロセスの自動化 そのため、誰かが去った後もアクセス権が残ることはありません。
- 認証を強化する: あらゆる場所で多要素認証を有効にし、強力なパスワードの使用を義務付け、共有認証情報を定期的に更新してください。
- チームにセキュリティに関する研修を実施する: スタッフにフィッシング詐欺を見抜く方法と顧客データを責任を持って取り扱う方法を教えるべきです。なぜなら、あらゆるシステムにおいて、人間は常に最も標的になりやすい層だからです。
- CRM活動を監視する: 監査ログを精査して異常なアクセスがないか確認し、小さな侵入経路が本格的な侵害に発展する前に、疑わしい事象に迅速に対応してください。
- システムを最新の状態に保つ: アップデートを適用し、脆弱性を修正し、頻繁に発生し見落とされがちなバックドアである接続済み統合を再監査してください。
セキュアなCRMのメリット
セキュリティ対策は、侵害が発生するまでは単なるコストのように思えるかもしれませんが、侵害が発生すると一夜にしてその価値が変わってしまいます。しかし、堅牢なCRMデータ保護は、その投資を企業が測定可能なリターンへと変えます。つまり、インシデントの減少、監査の精度向上、そしてデータが保護されていることを理由に顧客が離れないといった効果が得られるのです。
- 機密性の高い顧客情報を盗難、紛失、不正な改ざんから保護します。
- 最小権限ロールと多要素認証により、不正アクセスのリスクを低減します。
- GDPR、ISO、および業界固有の規格への規制遵守をサポートします。
- 顧客の信頼を築くことは重要だが、信頼は獲得するのに時間がかかり、情報漏洩後に再構築するのは困難である。
- リモートチームやハイブリッドチーム間での安全なコラボレーションを可能にします。
- 信頼性の高いバックアップと迅速な復旧時間により、事業継続性を向上させます。
- 人為的ミスや内部犯行による運用リスクを最小限に抑えます。
- たった一度の公的な出来事で失墜しかねないブランドイメージを守る。
CRMを選択する前にCRMのセキュリティを評価する方法
ベンダーによってセキュリティ基準は異なり、CRMのセキュリティ機能で最も重要な項目は、見るべきポイントさえ分かれば簡単に比較できます。以下の基準に基づいて、各オプションを評価してください。
| 確認すべきこと | 何が良いのか |
| 認証とコンプライアンス | ISO 27001、ISO 27701、SOC 2、およびGDPR対応に関する文書化 |
| アクセスと権限の制御 | 役割ベースのアクセス、フィールドレベルの権限、およびデータマスキング |
| Encryption | 転送中はTLS、保存時はAES-256、暗号化可能なフィールド |
| バックアップとリカバリ | 復元時間を指定できる自動バックアップ |
| 監査ログ | 異常監視機能を備えた完全なアクティビティログ |
| ベンダーポリシーとデータ所有権 | 明確な情報漏洩通知、データ所在地、そしてデータの所有権はあなたにあります |
構造化された CRMツールガイド 購入を決める前に、これらの点を並べて比較検討するのに役立ちます。
よくある質問(FAQ)
Q1. CRMセキュリティとは何ですか?
CRMセキュリティとは、CRM内の顧客データを不正アクセス、漏洩、損失から保護するための一連の制御機能のことです。暗号化、ロールベースのアクセス制御、多要素認証(MFA)などの認証、アクティビティ監視、ISO認証やGDPR対応などのコンプライアンス対策などが含まれます。
Q2.CRMのセキュリティが重要な理由は何ですか?
CRMは企業の最も機密性の高いデータを一元管理しているため、攻撃の格好の標的となります。強力なセキュリティ対策を講じることで、多額の金銭的損失や評判の低下を招く情報漏洩を防ぎ、プライバシー関連法規への準拠を維持し、一度失われた顧客の信頼を取り戻すことができます。
Q3. Vtiger CRMは顧客データをどのように保護しますか?
Vtiger CRMは、役割ベースのアクセス制御とデータマスキング、多要素認証、TLSおよびAES-256暗号化、監査証跡付きの24時間体制の監視、バックアップ機能を備えたシングルテナントのクラウドインフラストラクチャ、ISO 27001および27701認証など、多層的なセキュリティでデータを保護します。
Q4. CRMにはどのようなセキュリティ機能が含まれるべきですか?
役割ベースのアクセス制御、フィールドレベルのアクセス許可、転送中および保存時の暗号化、多要素認証、詳細な監査ログ、自動バックアップ、そして認知されたコンプライアンス認証を確認してください。規制対象企業にとっては、情報漏洩通知ポリシーとデータ所在地ポリシーも同様に重要です。
Q5. 企業はどのようにしてCRMのセキュリティを向上させることができますか?
最小権限の原則に基づいてアクセス権を割り当て、定期的に見直しを行い、多要素認証を有効にし、フィッシングを見抜くためのスタッフ研修を実施し、監査ログを監視して異常なアクティビティを検出し、システムとその統合システムを常に最新の状態に保ってください。なぜなら、ほとんどの侵害はソフトウェア自体よりも、脆弱なアクセス習慣を悪用して発生するからです。
Q6. クラウドCRMは安全ですか?
適切に構築されたクラウドCRMは、プロバイダーが暗号化、監視、パッチ適用を大規模に管理するため、オンプレミス型のCRMよりもセキュリティが高い場合が多いです。契約前に、ベンダーの認証、暗号化規格、侵害通知およびデータ所在地に関するポリシーを確認してください。
Q7. CRMセキュリティは、顧客の信頼維持にどのように役立ちますか?
顧客は個人情報や決済情報を、プライバシーが保護されることを期待して共有します。目に見える形で認証済みのCRMセキュリティは、企業がその責任を真剣に受け止めていることを示し、信頼を損ない顧客を他社へ流出させる情報漏洩を防ぎます。