Een CRM-systeem bundelt de meest waardevolle gegevens van een bedrijf – complete klantgegevens, betalings- en contractdetails en de volledige geschiedenis van elke transactie – in één systeem. Daardoor is het voor de meeste bedrijven een van de meest waardevolle investeringsdoelen.
Het risico neemt toe naarmate het systeem groeit: elke nieuwe gebruiker, integratie en extern eindpunt vergroot het aanvalsoppervlak. CRM-beveiliging is de discipline van het reguleren van toegang, het versleutelen van gegevens tijdens overdracht en opslag, en het aantonen van naleving, zodat records betrouwbaar blijven, ongeacht hoeveel mensen ermee in aanraking komen.
Vtiger CRM helpt groeiende bedrijven bij het beveiligen van gevoelige klantgegevens, het beheren van gebruikerstoegang, het monitoren van systeemactiviteit en het verminderen van beveiligingsrisico's, terwijl teams vol vertrouwen kunnen samenwerken in een cloudomgeving. Lees deze blog om te ontdekken hoe het werkt.
Wat is CRM-beveiliging?
CRM-beveiliging is de combinatie van versleuteling, toegangscontrole, authenticatie en nalevingsmaatregelen die de klantgegevens binnen een CRM-systeem beschermen. CRM-systeem bescherming tegen ongeautoriseerde toegang, inbreuken en verlies.
De reden waarom dit belangrijk is, is wat een CRM-systeem concentreert: klantcontactgegevens, verkoop- en pijplijngegevens, communicatiegeschiedenis, bedrijfsdocumenten en gebruikersgegevens, allemaal in één login. Elk van deze gegevens is waardevol voor een aanvaller en de kosten van het verlies ervan blijven stijgen. Uit onderzoek van IBM uit 2025 blijkt dat... gemiddelde kosten van een datalek voor 4.44 miljoen dollar. De gebruikelijke risico's zijn bekend: gestolen inloggegevens, te brede gebruikerstoegang, onversleutelde gegevens en de inloggegevens die vertrokken medewerkers stiekem bewaren.
Waarom CRM-beveiliging belangrijk is voor groeiende bedrijven
Beveiliging wordt juist lastiger naarmate een bedrijf succesvoller wordt. Meer gebruikers, meer klantgegevens en meer integraties vergroten het bereik van een aanvaller, en werken op afstand en hybride werken breidt dat bereik uit naar elk thuisnetwerk van waaruit een medewerker inlogt.
“Beveiliging is een proces, geen product.” Bruce Schneier, beveiligingstechnoloog
Die invalshoek is belangrijk voor een CRM-systeem, omdat bescherming een gewoonte is, geen eenmalige handeling. Privacyregelgeving zoals de AVG verhoogt de inzet opnieuw, waardoor een enkele misstap kan leiden tot een overtreding van de regelgeving en een datalek. Voor een groeiend team beschermt een sterke beveiliging van klantgegevens drie dingen tegelijk: bedrijfscontinuïteit, klantvertrouwen en de vrijheid om veilig samen te werken op verschillende locaties.
Hoe Vtiger CRM klantgegevens beschermt
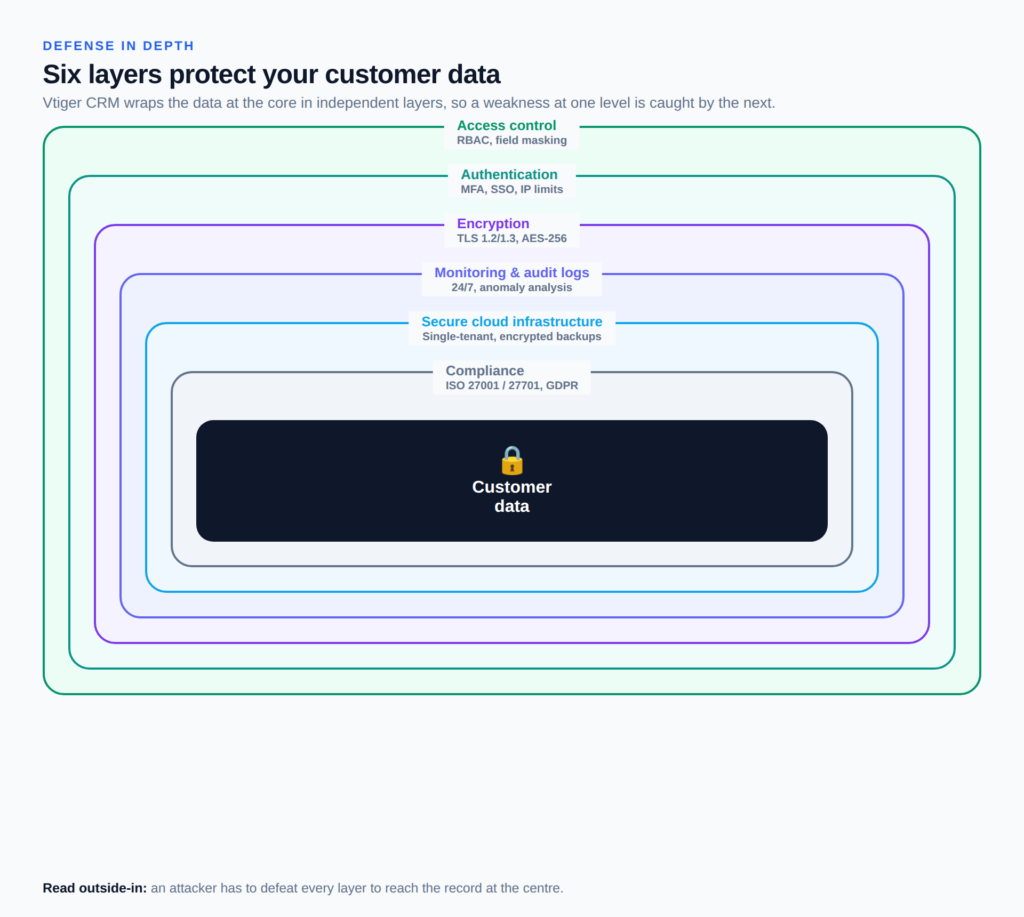
Geen enkele beveiligingsmaatregel kan elke aanval stoppen, daarom combineert Vtiger CRM er zes in een gelaagd beveiligingsmodel. Elke laag is zo ontworpen dat deze standhoudt, zelfs als een andere laag faalt. Zo wordt een gestolen wachtwoord nog steeds beschermd door encryptie en blijft een nieuwsgierige medewerker onderworpen aan strikte toegangsbeperkingen.
Op rollen gebaseerde toegangscontroles
Vtiger CRM gebruikt op rollen gebaseerd toegangsbeheer om het principe van minimale bevoegdheden af te dwingen: de rol en het profiel van een gebruiker bepalen welke records, modules en velden ze kunnen bekijken of bewerken, en deelregels regelen de toegang tussen teams, de essentie van CRM-toegangsbeheer. Gegevensmaskering verbergt gevoelige veldwaarden voor gebruikers met een onvoldoende profiel, en goedkeuringsworkflows Houd risicovolle acties in de gaten voordat ze worden uitgevoerd.
Veilige authenticatie
Beveiliging begint bij het inloggen. Vtiger CRM ondersteunt multifactorauthenticatie, single sign-on en een sterk wachtwoordbeleid. Beheerders kunnen de toegang beperken tot vertrouwde IP-adressen. Samen zorgen deze maatregelen ervoor dat de persoon die inlogt daadwerkelijk is wie hij of zij beweert te zijn, voordat er klantgegevens op het scherm verschijnen.
Data encryptie
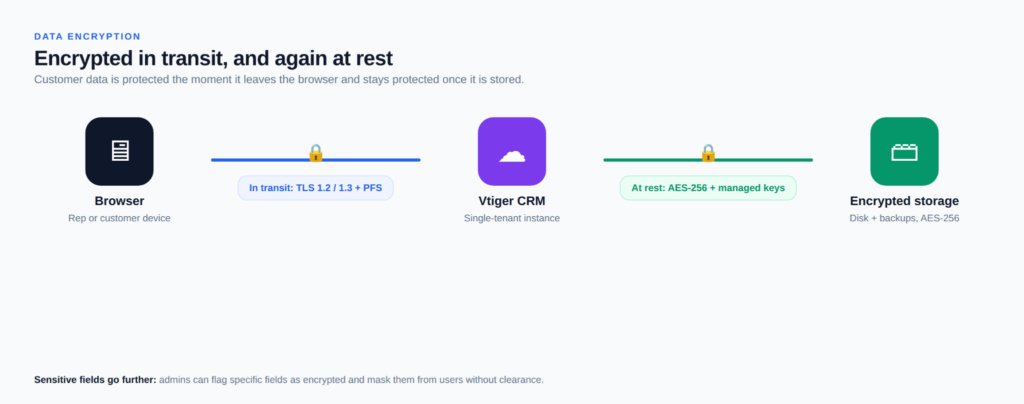
CRM-versleuteling in Vtiger werkt op twee fronten: klantgegevens worden zowel tijdens de overdracht als in rust beschermd. Het verkeer tussen de browser en Vtiger verloopt via TLS 1.2 en 1.3 met perfect forward secrecy, terwijl gevoelige velden worden opgeslagen met 256-bits AES-versleuteling met sleutels die worden beheerd door een key service. Beheerders kunnen specifieke velden als versleuteld markeren, zodat identificatie- en financiële gegevens beschermd blijven, zelfs binnen een openbaar record.
Activiteitenlogboeken en audittrails
Elke aanmelding, recordwijziging en beheerdersactie wordt geregistreerd. Vtiger CRM bewaakt zijn infrastructuur en applicaties 24/7 en voert anomalieanalyses uit op basis van gebeurtenis-, audit- en beheerderslogboeken, zodat een ongebruikelijke bulkexport of een aanmelding buiten kantooruren snel aan het licht komt. Voor een beheerder zet dit auditspoor een vage zorg om in een specifieke, traceerbare gebeurtenis.
Veilige cloudinfrastructuur
De beveiliging van cloud-CRM begint bij de infrastructuur. Vtiger CRM draait op een beveiligde omgeving. cloud CRM Het platform met schijfversleuteling en een architectuur voor één tenant biedt elke klant een eigen, geïsoleerde ruimte. Gegevens worden continu geback-upt en binnen enkele uren hersteld. Bedrijven kunnen ervoor kiezen om hun gegevens in verschillende regio's op te slaan, waaronder de EU, het VK, de VS, India en Singapore. Teams die de implementatie volledig zelf willen beheren, kunnen deze zelf hosten. open source CRM de editie en bewaren alle gegevens op hun eigen infrastructuur.
Naleving en privacy
Vtiger CRM is gecertificeerd volgens ISO/IEC 27001 voor beveiligingsbeheer en ISO/IEC 27701 voor privacybeheer, en ondersteunt de GDPR- en CCPA-verplichtingen via een speciaal privacyportaal. De cloudproviders bieden SOC 2- en PCI DSS-dekking, en bij datalekken geldt een meldingstermijn van 72 uur. Voor gereguleerde sectoren maakt deze gedocumenteerde CRM-conformiteit een beveiligingsbelofte tot een controleerbaar feit.
AI introduceert een nieuw risico: IBM ontdekte dat 97% van de organisaties dat te maken kreeg met een inbreuk op AI-gerelateerde systemen, beschikte niet over de juiste toegangscontroles voor AI. Vtiger's Reken AI Het is ontworpen om die kloof te overbruggen door met dezelfde rol en toegangsrechten te werken als elke andere gebruiker. Daardoor zijn de voorspellingen en aanbevelingen alleen gebaseerd op gegevens die een persoon al mag inzien.
CRM-beveiligingsrichtlijnen voor bedrijven
Zelfs het meest veilige CRM-systeem is afhankelijk van hoe een team het beheert, en een gedisciplineerde aanpak is essentieel. CRM-implementatie Zorgt ervoor dat deze gewoonten vanaf dag één worden aangeleerd. De methoden die de lacunes dichten die technologie alleen niet kan overbruggen, zijn eenvoudig:
- Gebruikerstoegang beheren: Wijs rollen toe waar nodig, controleer machtigingen volgens een schema en automatiseer de stappen voor nieuwe en vertrekkende medewerkers met automatisering van bedrijfsprocessen Zo blijft de toegang nooit langer behouden nadat iemand is vertrokken.
- Authenticatie versterken: Schakel overal multifactorauthenticatie in, dwing sterke wachtwoorden af en vervang gedeelde inloggegevens regelmatig.
- Train het team op het gebied van beveiliging: Leer medewerkers hoe ze phishingaanvallen kunnen herkennen en hoe ze verantwoordelijk met klantgegevens omgaan, aangezien mensen de meest kwetsbare schakel in elk systeem blijven.
- CRM-activiteit monitoren: Controleer auditlogboeken op ongebruikelijke toegang en reageer snel op verdachte gebeurtenissen, voordat een kleine toegangspoort uitgroeit tot een volledige inbreuk.
- Houd systemen up-to-date: Updates toepassen, beveiligingslekken dichten en verbonden integraties opnieuw controleren, aangezien dit een veelvoorkomende en vaak over het hoofd geziene achterdeur is.
Voordelen van een beveiligd CRM-systeem
Beveiliging lijkt aanvankelijk een pure kostenpost, totdat een datalek de prijs ervan van de ene op de andere dag verandert. Degelijke CRM-gegevensbescherming zet die uitgaven om in meetbare resultaten voor een bedrijf: minder incidenten, duidelijkere audits en klanten die blijven omdat hun gegevens dat ook deden.
- Beschermt gevoelige klantgegevens tegen diefstal, verlies en ongeautoriseerde wijzigingen.
- Vermindert het risico op ongeautoriseerde toegang door middel van rollen met minimale bevoegdheden en MFA.
- Ondersteunt de naleving van regelgeving zoals GDPR, ISO en branchespecifieke normen.
- Het bouwt klantvertrouwen op, iets wat langzaam op te bouwen is en moeilijk te herstellen na een inbreuk.
- Maakt veilige samenwerking mogelijk tussen teams die op afstand werken of hybride teams vormen.
- Verbetert de bedrijfscontinuïteit met betrouwbare back-ups en snelle hersteltijden.
- Minimaliseert operationele risico's als gevolg van menselijke fouten en vergissingen van medewerkers.
- Beschermt de merkreputatie die door één enkel publiek incident tenietgedaan kan worden.
Hoe u de CRM-beveiliging kunt beoordelen voordat u een CRM-systeem kiest
De beveiligingsnormen verschillen per leverancier, en de belangrijkste CRM-beveiligingsfuncties zijn eenvoudig te vergelijken als je weet waar je op moet letten. Beoordeel elke optie aan de hand van deze criteria.
| Wat te controleren | Hoe goed eruit ziet |
| Certificeringen en naleving | ISO 27001, ISO 27701, SOC 2 en gedocumenteerde GDPR-ondersteuning |
| Toegangs- en machtigingsbeheer | Op rollen gebaseerde toegang, machtigingen op veldniveau en gegevensmaskering. |
| Encryptie | TLS tijdens transport, AES-256 in rust en versleutelbare velden |
| Back-up en herstel | Geautomatiseerde back-ups met een vooraf ingestelde hersteltijd. |
| Auditregistratie | Volledige activiteitenlogboeken met anomaliebewaking |
| Beleid van de leverancier en eigendom van gegevens | Duidelijke melding van datalekken, gegevensopslag en u bent eigenaar van uw gegevens. |
Een gestructureerd Handleiding voor CRM-tools Hiermee kun je ze naast elkaar beoordelen voordat je een definitieve keuze maakt.
Veelgestelde vragen (FAQ's)
Vraag 1. Wat is CRM-beveiliging?
CRM-beveiliging is het geheel van beheersmaatregelen dat de klantgegevens binnen een CRM-systeem beschermt tegen ongeautoriseerde toegang, datalekken en verlies. Het omvat encryptie, op rollen gebaseerde toegangscontrole, authenticatie zoals MFA, activiteitsmonitoring en compliance-maatregelen zoals ISO-certificering en GDPR-ondersteuning.
Vraag 2. Waarom is CRM-beveiliging belangrijk?
Een CRM-systeem bewaart de meest gevoelige gegevens van een bedrijf op één plek, waardoor het een aantrekkelijk doelwit is voor cybercriminelen. Sterke beveiliging voorkomt datalekken die hoge financiële en reputatieschade met zich meebrengen, zorgt ervoor dat het bedrijf voldoet aan de privacywetgeving en behoudt het klantvertrouwen dat moeilijk te herstellen is.
Vraag 3. Hoe beschermt Vtiger CRM klantgegevens?
Vtiger CRM beschermt gegevens met gelaagde beveiliging: op rollen gebaseerde toegang en gegevensmaskering, multifactorauthenticatie, TLS- en AES-256-encryptie, 24/7-monitoring met auditlogboeken, een cloudinfrastructuur voor één gebruiker met back-ups en ISO 27001- en 27701-certificering.
Vraag 4. Welke beveiligingsfuncties moet een CRM-systeem bevatten?
Let op toegangscontrole op basis van rollen, machtigingen op veldniveau, encryptie tijdens overdracht en opslag, multifactorauthenticatie, gedetailleerde auditlogboeken, geautomatiseerde back-ups en erkende compliance-certificeringen. Voor bedrijven die onder toezicht staan, zijn meldingsprocedures bij datalekken en beleid voor gegevensopslaglocatie net zo belangrijk.
Vraag 5. Hoe kunnen bedrijven de CRM-beveiliging verbeteren?
Wijs toegangsrechten toe op basis van minimale bevoegdheden en controleer deze regelmatig, schakel multifactorauthenticatie in, train medewerkers om phishing te herkennen, controleer auditlogboeken op ongebruikelijke activiteiten en zorg ervoor dat het systeem en de bijbehorende integraties altijd up-to-date zijn, aangezien de meeste inbreuken misbruik maken van zwakke toegangsgewoonten in plaats van de software zelf.
Vraag 6. Is cloud-CRM veilig?
Een goed ontwikkeld cloud-CRM-systeem is vaak veiliger dan on-premise alternatieven, omdat de provider de encryptie, monitoring en updates op grote schaal verzorgt. Controleer de certificeringen, encryptiestandaarden en het beleid voor melding van datalekken en gegevensopslag van de leverancier voordat u een contract afsluit.
Vraag 7. Hoe draagt CRM-beveiliging bij aan het behoud van klantvertrouwen?
Klanten delen persoonlijke en betaalgegevens in de verwachting dat deze privé blijven. Zichtbare, gecertificeerde CRM-beveiligingssignalen laten zien dat een bedrijf die verantwoordelijkheid serieus neemt en voorkomen datalekken die het vertrouwen ondermijnen en klanten naar de concurrentie drijven.