CRM koncentruje najcenniejsze dane firmy, takie jak kompletne dane klientów, szczegóły dotyczące płatności i umów, a także pełną historię każdej transakcji, w jednym systemie, co sprawia, że jest to najbardziej wartościowy cel większości firm.
Ryzyko rośnie wraz ze skalą: każdy nowy użytkownik, integracja i zdalny punkt końcowy poszerza powierzchnię ataku. Bezpieczeństwo CRM to dyscyplina zarządzania dostępem, szyfrowania danych w ruchu i w spoczynku oraz udowadniania zgodności, tak aby rekordy pozostały wiarygodne, niezależnie od tego, ile osób miało z nimi styczność.
Vtiger CRM pomaga rozwijającym się firmom zabezpieczać poufne dane klientów, kontrolować dostęp użytkowników, monitorować aktywność systemu i redukować zagrożenia bezpieczeństwa, jednocześnie umożliwiając zespołom bezpieczną współpracę w środowisku chmurowym. Przeczytaj tego bloga, aby poznać mechanizm, który za tym stoi.
Czym jest bezpieczeństwo CRM?
Bezpieczeństwo CRM to połączenie szyfrowania, kontroli dostępu, uwierzytelniania i środków zgodności, które chronią dane klientów w systemie CRM. System CRM przed nieautoryzowanym dostępem, naruszeniami i stratami.
Ważne jest, na czym koncentruje się CRM: dane kontaktowe klientów, rejestry sprzedaży i lejka sprzedażowego, historia komunikacji, dokumenty biznesowe i dane uwierzytelniające użytkownika, wszystko w jednym loginie. Każdy z nich jest cenny dla atakującego, a koszt jego utraty stale rośnie. Badania IBM z 2025 roku wskazują, że średni koszt naruszenia 4.44 mln USD. Typowe zagrożenia są znane: kradzież danych uwierzytelniających, zbyt szeroki dostęp użytkowników, niezaszyfrowane dane i dane logowania, które byli pracownicy po cichu przechowują.
Dlaczego bezpieczeństwo CRM jest ważne dla rozwijających się firm
Bezpieczeństwo staje się coraz trudniejsze, gdy firma odnosi sukcesy. Więcej użytkowników, więcej danych klientów i więcej integracji poszerzają obszar, do którego może dotrzeć atakujący, a praca zdalna i hybrydowa rozszerza ten obszar na każdą sieć domową, z której loguje się przedstawiciel handlowy.
„Bezpieczeństwo to proces, a nie produkt”. Bruce Schneier, technolog ds. bezpieczeństwa
To podejście ma znaczenie dla CRM, ponieważ ochrona to nawyk, a nie jednorazowe działanie. Przepisy dotyczące prywatności, takie jak RODO, ponownie podnoszą poprzeczkę, zmieniając pojedyncze zaniedbanie w brak zgodności i naruszenie. W przypadku rozwijającego się zespołu solidne zabezpieczenia danych klientów chronią jednocześnie trzy rzeczy: ciągłość działania, zaufanie klientów i swobodę bezpiecznej współpracy w różnych lokalizacjach.
Jak Vtiger CRM chroni dane klientów
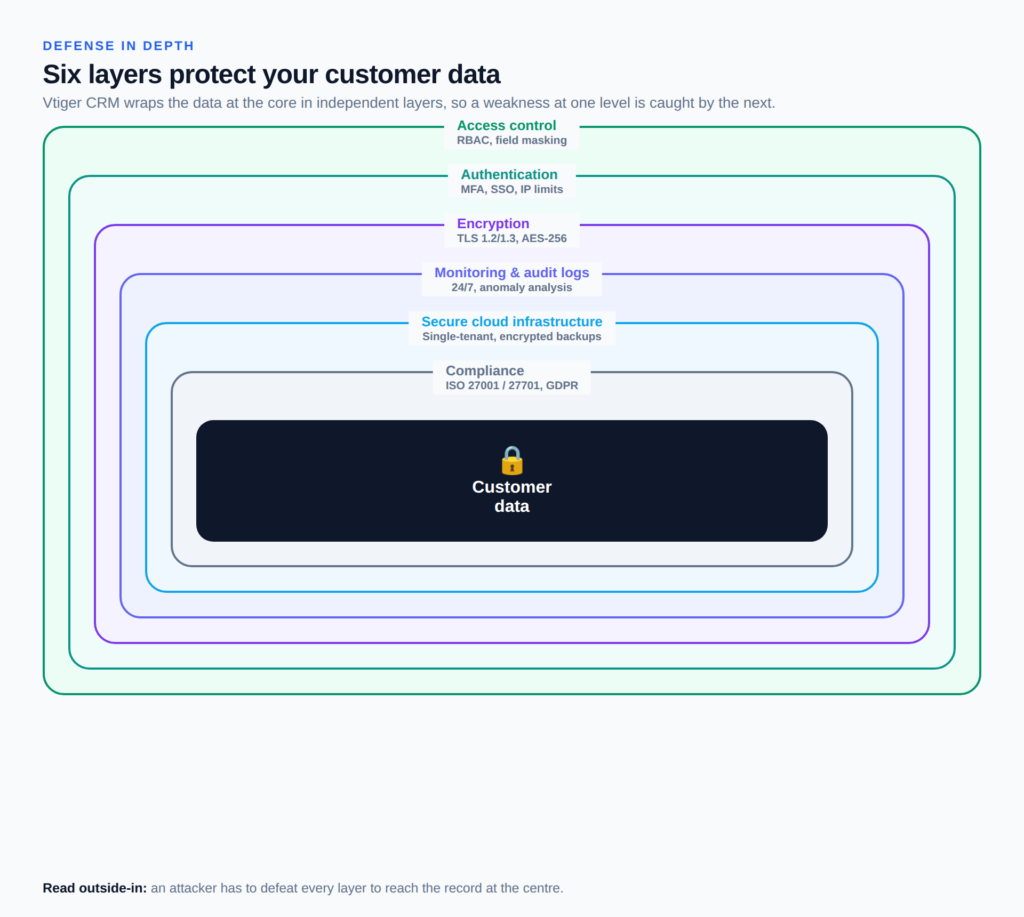
Żadna pojedyncza kontrola nie jest w stanie powstrzymać każdego ataku, dlatego Vtiger CRM łączy sześć z nich w modelu obrony dogłębnej. Każda warstwa jest zaprojektowana tak, aby działać nawet w przypadku awarii innej, dzięki czemu skradzione hasło nadal jest szyfrowane, a ciekawski użytkownik nadal przestrzega rygorystycznych limitów dostępu.
Kontrola dostępu oparta na rolach
Vtiger CRM wykorzystuje kontrolę dostępu opartą na rolach, aby wymusić jak najmniejsze uprawnienia: rola i profil użytkownika decydują o tym, które rekordy, moduły i pola może on przeglądać lub edytować, a reguły udostępniania regulują dostęp między zespołami – istotę kontroli dostępu CRM. Maskowanie danych ukrywa wrażliwe wartości pól przed użytkownikami, których profil nie ma odpowiedniego zezwolenia. workflow zatwierdzania stale monitoruj działania wysokiego ryzyka zanim je podejmiesz.
Bezpieczne uwierzytelnianie
Ochrona rozpoczyna się od logowania. Vtiger CRM obsługuje uwierzytelnianie wieloskładnikowe, logowanie jednokrotne i silne zasady haseł, a administratorzy mogą ograniczyć dostęp do zaufanych zakresów adresów IP. Razem potwierdzają one, że osoba logująca się jest tą, za którą się podaje, zanim jakiekolwiek dane klienta pojawią się na ekranie.
Szyfrowanie danych
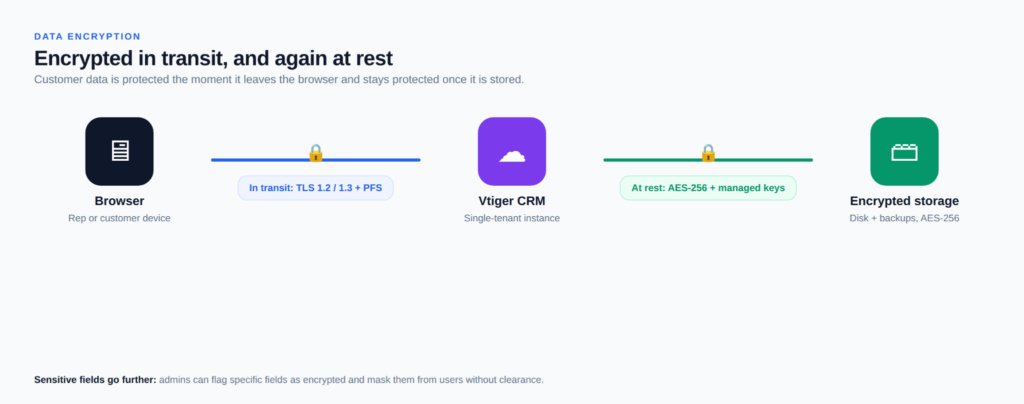
Szyfrowanie CRM w Vtiger działa na dwóch frontach: dane klientów są chronione zarówno w trakcie przesyłania, jak i w stanie spoczynku. Ruch między przeglądarką a Vtiger odbywa się za pośrednictwem protokołów TLS 1.2 i 1.3 z zachowaniem doskonałej poufności przekazywania, a pola wrażliwe są przechowywane z wykorzystaniem 256-bitowego szyfrowania AES z kluczami przechowywanymi w usłudze zarządzania kluczami. Administratorzy mogą oznaczać określone pola jako zaszyfrowane, dzięki czemu dane identyfikacyjne i finansowe pozostają chronione nawet w obrębie otwartego rekordu.
Rejestry aktywności i ślady audytu
Każde logowanie, zmiana rekordu i działanie administracyjne są rejestrowane. Vtiger CRM monitoruje swoją infrastrukturę i aplikacje przez całą dobę i przeprowadza analizę anomalii w dziennikach zdarzeń, audytów i administratorów, dzięki czemu nietypowy eksport zbiorczy lub logowanie poza godzinami pracy szybko się ujawnia. Dla administratora taki ślad audytu zmienia niejasne zmartwienie w konkretne, możliwe do prześledzenia zdarzenie.
Bezpieczna infrastruktura chmurowa
Bezpieczeństwo CRM w chmurze zaczyna się od infrastruktury. Vtiger CRM działa na bezpiecznej platformie CRM w chmurze Platforma z szyfrowaniem na poziomie dysku i architekturą pojedynczego dzierżawcy zapewnia każdemu klientowi odizolowaną, własną przestrzeń. Kopie zapasowe danych są tworzone w sposób ciągły i możliwe do przywrócenia w ciągu kilku godzin, a firmy mogą wybrać miejsce przechowywania danych w różnych regionach, w tym w UE, Wielkiej Brytanii, Stanach Zjednoczonych, Indiach i Singapurze. Zespoły, które muszą być właścicielami wdrożenia, mogą samodzielnie je hostować. CRM typu open source edycja i przechowywanie wszystkich zapisów w ramach własnej infrastruktury.
Zgodność i prywatność
Vtiger CRM posiada certyfikat ISO/IEC 27001 w zakresie zarządzania bezpieczeństwem oraz ISO/IEC 27701 w zakresie zarządzania informacjami o prywatności, a także spełnia wymogi RODO i CCPA za pośrednictwem dedykowanego portalu prywatności. Dostawcy usług chmurowych zapewniają obsługę SOC 2 i PCI DSS, a powiadomienie o naruszeniu następuje w ciągu 72 godzin. W przypadku branż regulowanych udokumentowana zgodność CRM z obietnicą bezpieczeństwa staje się faktem podlegającym audytowi.
Sztuczna inteligencja wprowadza nowe ryzyko: IBM odkryło, że 97% organizacji W systemie, w którym doszło do naruszenia bezpieczeństwa związanego ze sztuczną inteligencją, brakowało odpowiednich mechanizmów kontroli dostępu do sztucznej inteligencji. Rachunek AI został stworzony tak, aby uniknąć tej luki, działając w ramach tej samej roli i uprawnień, co każdy użytkownik, dzięki czemu jego przewidywania i rekomendacje korzystają wyłącznie z danych, które dana osoba ma już wgląd.
Najlepsze praktyki bezpieczeństwa CRM dla firm
Nawet najbezpieczniejszy system CRM zależy od sposobu, w jaki zespół go obsługuje, i od dyscypliny Wdrożenie CRM Wyrabia te nawyki od pierwszego dnia. Praktyki, które niwelują luki, których sama technologia nie jest w stanie zniwelować, są proste:
- Kontroluj dostęp użytkowników: przypisywać role według potrzeb, przeglądać uprawnienia według harmonogramu i automatyzować kroki dołączania i odchodzenia za pomocą automatyzacja procesów biznesowych więc dostęp nigdy nie będzie opóźniony, gdy ktoś odejdzie.
- Wzmocnij uwierzytelnianie: Wprowadź wszędzie uwierzytelnianie wieloskładnikowe, wymuś stosowanie silnych haseł i regularnie zmieniaj udostępniane dane uwierzytelniające.
- Przeszkolenie zespołu w zakresie bezpieczeństwa: naucz personel rozpoznawania prób phishingu i odpowiedzialnego obchodzenia się z danymi klientów, ponieważ to ludzie stanowią najbardziej narażoną warstwę każdego systemu.
- Monitoruj aktywność CRM: przeglądaj dzienniki audytu pod kątem nietypowego dostępu i szybko reaguj na podejrzane zdarzenia, zanim niewielki punkt dostępowy przerodzi się w pełne naruszenie bezpieczeństwa.
- Utrzymuj systemy w stanie aktualnym: stosować aktualizacje, łatać luki w zabezpieczeniach i ponownie audytować połączone integracje, które są częstym i pomijanym zagrożeniem.
Korzyści z bezpiecznego CRM
Bezpieczeństwo to czysty koszt, dopóki naruszenie nie zmieni jego wyceny z dnia na dzień. Solidna ochrona danych CRM zamienia te wydatki w mierzalne korzyści dla firmy: mniej incydentów, bardziej przejrzyste audyty i klienci, którzy zostają, ponieważ ich dane:
- Chroni poufne dane klientów przed kradzieżą, utratą i nieautoryzowanymi zmianami.
- Zmniejsza ryzyko nieautoryzowanego dostępu poprzez stosowanie ról o najmniejszych uprawnieniach i uwierzytelniania wieloskładnikowego (MFA).
- Zapewnia zgodność z przepisami RODO, ISO i standardami branżowymi.
- Buduje zaufanie klientów, które trudno zdobyć i odbudować po naruszeniu.
- Umożliwia bezpieczną współpracę między zespołami pracującymi zdalnie i hybrydowo.
- Zwiększa ciągłość działania firmy dzięki niezawodnym kopiom zapasowym i szybkiemu odzyskiwaniu danych.
- Minimalizuje ryzyko operacyjne wynikające z błędów ludzkich i pomyłek wewnętrznych.
- Chroni reputację marki, którą może zniszczyć pojedynczy incydent publiczny.
Jak ocenić bezpieczeństwo CRM przed wyborem CRM
Standardy bezpieczeństwa nie są jednakowe u różnych dostawców, a najważniejsze funkcje bezpieczeństwa CRM można łatwo porównać, gdy już wiesz, na co zwrócić uwagę. Oceń każdą opcję według tych kryteriów.
| Co sprawdzić | Jak wygląda dobro |
| Certyfikaty i zgodność | ISO 27001, ISO 27701, SOC 2 i udokumentowane wsparcie dla RODO |
| Kontrola dostępu i uprawnień | Dostęp oparty na rolach, uprawnienia na poziomie pól i maskowanie danych |
| Szyfrowanie | TLS w tranzycie, AES-256 w spoczynku i pola szyfrowalne |
| Kopii zapasowych i odzyskiwania | Automatyczne kopie zapasowe z określonym czasem przywracania |
| Rejestrowanie audytów | Pełne dzienniki aktywności z monitorowaniem anomalii |
| Polityka dostawcy i własność danych | Przejrzyste powiadomienie o naruszeniu, miejsce przechowywania danych i to Ty jesteś właścicielem swoich danych |
Zorganizowany Przewodnik po narzędziach CRM pomaga porównać je ze sobą przed podjęciem decyzji.
Najczęściej zadawane pytania (FAQ)
P1. Czym jest bezpieczeństwo CRM?
Bezpieczeństwo CRM to zestaw mechanizmów kontroli, które chronią dane klientów w systemie CRM przed nieautoryzowanym dostępem, naruszeniami i utratą. Łączy on szyfrowanie, kontrolę dostępu opartą na rolach, uwierzytelnianie, takie jak MFA, monitorowanie aktywności oraz środki zgodności, takie jak certyfikacja ISO i zgodność z RODO.
P2. Dlaczego bezpieczeństwo CRM jest ważne?
System CRM przechowuje najbardziej wrażliwe dane firmy w jednym miejscu, co czyni go głównym celem. Solidna ochrona zapobiega naruszeniom, które wiążą się z wysokimi kosztami finansowymi i wizerunkowymi, zapewnia zgodność firmy z przepisami o ochronie prywatności i podtrzymuje zaufanie klientów, które trudno odbudować.
P3. W jaki sposób Vtiger CRM chroni dane klientów?
Rozwiązanie Vtiger CRM chroni dane za pomocą wielowarstwowych zabezpieczeń: dostęp oparty na rolach i maskowanie danych, uwierzytelnianie wieloskładnikowe, szyfrowanie TLS i AES-256, całodobowy monitoring ze ścieżkami audytu, infrastruktura chmurowa dla jednego użytkownika z kopiami zapasowymi oraz certyfikaty ISO 27001 i 27701.
P4. Jakie funkcje bezpieczeństwa powinien zawierać CRM?
Szukaj kontroli dostępu opartej na rolach, uprawnień na poziomie pól, szyfrowania w ruchu i w spoczynku, uwierzytelniania wieloskładnikowego, szczegółowych dzienników audytu, automatycznych kopii zapasowych i uznanych certyfikatów zgodności. Dla firm podlegających regulacjom, równie ważne są zasady powiadamiania o naruszeniach i przechowywania danych.
P5. W jaki sposób firmy mogą poprawić bezpieczeństwo CRM?
Przydzielaj dostęp według najniższych uprawnień i regularnie go sprawdzaj, włącz uwierzytelnianie wieloskładnikowe, przeszkol personel w zakresie wykrywania phishingu, monitoruj dzienniki audytu pod kątem nietypowej aktywności oraz aktualizuj system i jego integracje, ponieważ większość naruszeń bezpieczeństwa wykorzystuje raczej słabe nawyki dostępu niż samo oprogramowanie.
P6. Czy CRM w chmurze jest bezpieczny?
Dobrze zbudowany system CRM w chmurze jest często bezpieczniejszy niż rozwiązania lokalne, ponieważ dostawca obsługuje szyfrowanie, monitorowanie i łatanie luk w zabezpieczeniach na dużą skalę. Przed podjęciem decyzji sprawdź certyfikaty dostawcy, standardy szyfrowania oraz zasady powiadamiania o naruszeniach i przechowywania danych.
P7. W jaki sposób bezpieczeństwo CRM pomaga utrzymać zaufanie klientów?
Klienci udostępniają dane osobowe i płatnicze, oczekując, że pozostaną one prywatne. Widoczne, certyfikowane zabezpieczenia CRM świadczą o tym, że firma traktuje tę odpowiedzialność poważnie i zapobiegają naruszeniom, które podważają zaufanie i kierują klientów gdzie indziej.