CRM-система объединяет в одной системе наиболее ценные данные компании — полные идентификационные данные клиентов, информацию о платежах и договорах, а также полную историю каждой сделки, что делает ее наиболее ценным инструментом для большинства предприятий.
Риск возрастает по мере масштабирования: каждый новый пользователь, интеграция и удаленная конечная точка расширяют поверхность атаки. Безопасность CRM — это дисциплина, регулирующая доступ, шифрующая данные при передаче и хранении, а также подтверждающая соответствие требованиям, чтобы записи оставались достоверными независимо от того, сколько людей к ним прикасаются.
Vtiger CRM помогает растущим компаниям защищать конфиденциальные данные клиентов, контролировать доступ пользователей, отслеживать активность системы и снижать риски безопасности, одновременно позволяя командам уверенно сотрудничать в облачной среде. Прочитайте этот блог, чтобы узнать о механизме его работы.
Что такое безопасность CRM?
Безопасность CRM-системы — это сочетание шифрования, контроля доступа, аутентификации и мер соответствия требованиям, защищающих данные клиентов внутри системы. CRM система от несанкционированного доступа, утечек и потерь.
Важность этого заключается в том, что CRM-система концентрирует в себе: контактную информацию клиентов, записи о продажах и воронке продаж, историю переписки, деловые документы и учетные данные пользователей — все в одном логине. Каждая из этих данных представляет ценность для злоумышленника, и цена их потери постоянно растет. Исследование IBM 2025 года показало, что средняя стоимость нарушения на сумму 4.44 миллиона долларов США. Основные риски хорошо известны: кража учетных данных, чрезмерно широкий доступ пользователей, незашифрованные данные и учетные данные, которые уволенные сотрудники незаметно сохраняют.
Почему безопасность CRM важна для растущего бизнеса
С ростом бизнеса безопасность становится всё сложнее. Большее количество пользователей, больше клиентских записей и больше интеграций расширяют поверхность, к которой может получить доступ злоумышленник, а удалённая и гибридная работа распространяют эту поверхность на каждую домашнюю сеть, с которой сотрудник входит в систему.
«Безопасность — это процесс, а не продукт». Брюс Шнайер, специалист по технологиям безопасности.
Такой подход имеет значение для CRM-системы, поскольку защита — это привычка, а не разовая настройка. Правила защиты конфиденциальности, такие как GDPR, снова повышают ставки, превращая единичный сбой в нарушение требований и утечку данных. Для растущей команды надежная защита данных клиентов одновременно защищает три вещи: непрерывность бизнеса, доверие клиентов и свободу безопасного сотрудничества между различными подразделениями.
Как CRM-система Vtiger защищает данные клиентов
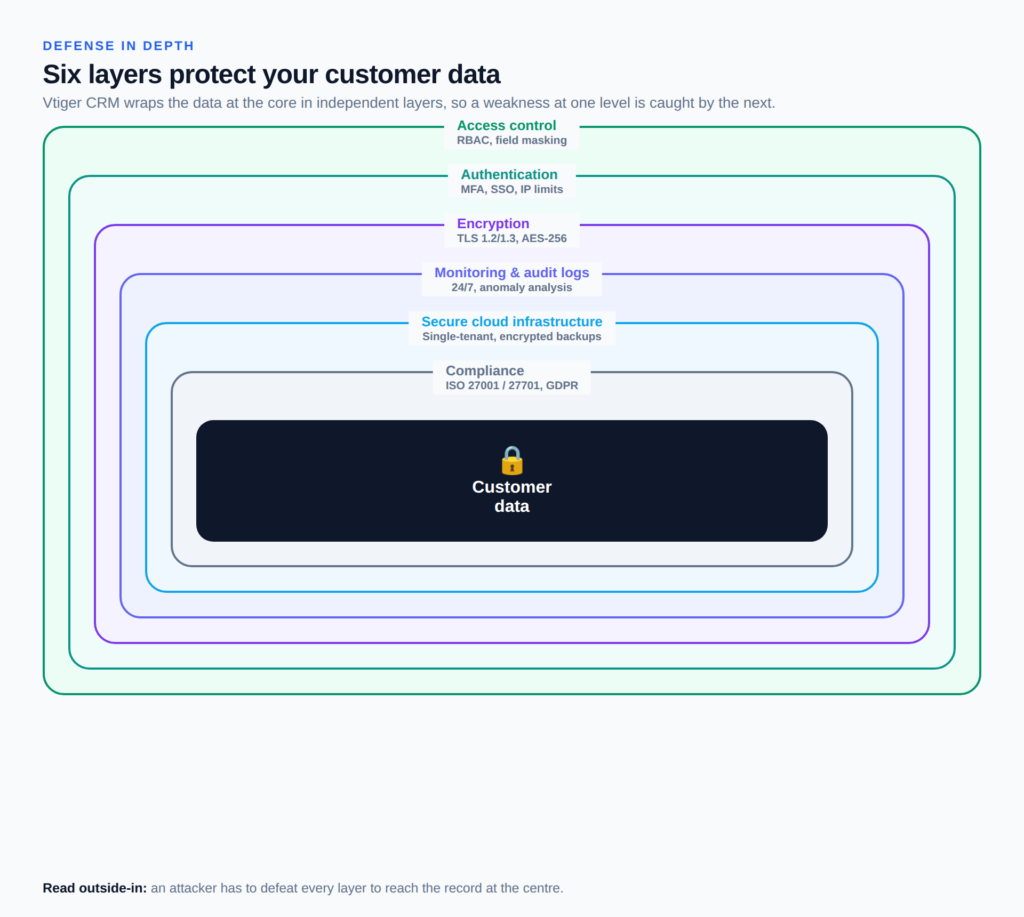
Ни один отдельный механизм защиты не останавливает все атаки, поэтому Vtiger CRM объединяет шесть таких механизмов в многоуровневую модель защиты. Каждый уровень построен таким образом, чтобы выдерживать даже отказ предыдущего, поэтому украденный пароль по-прежнему будет защищен шифрованием, а любопытствующий инсайдер — строгими ограничениями доступа.
Контроль доступа на основе ролей
Vtiger CRM использует управление доступом на основе ролей для обеспечения принципа минимальных привилегий: роль и профиль пользователя определяют, какие записи, модули и поля он может просматривать или редактировать, а правила совместного доступа регулируют доступ между командами — суть управления доступом в CRM. Маскирование данных скрывает значения конфиденциальных полей от пользователей, чей профиль не имеет соответствующего разрешения, и рабочие процессы утверждения Необходимо тщательно проверять действия, сопряженные с высоким риском, прежде чем их предпринимать.
Безопасная аутентификация
Защита начинается с момента входа в систему. Vtiger CRM поддерживает многофакторную аутентификацию, единый вход и надежные политики паролей, а администраторы могут ограничивать доступ к доверенным диапазонам IP-адресов. В совокупности это подтверждает, что пользователь, входящий в систему, действительно является тем, за кого себя выдает, еще до того, как на экране появятся какие-либо данные клиента.
Шифрование данных
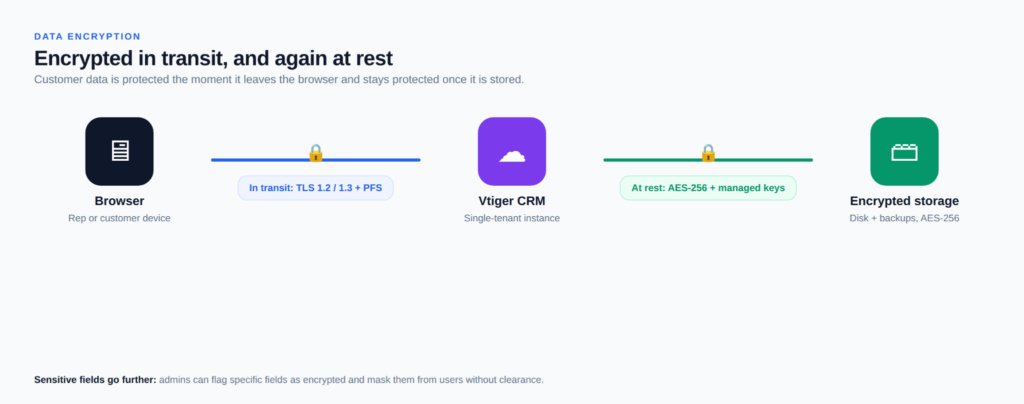
Шифрование CRM в Vtiger работает по двум направлениям: данные клиентов защищены как при передаче, так и в состоянии покоя. Обмен данными между браузером и Vtiger осуществляется по протоколам TLS 1.2 и 1.3 с обеспечением полной прямой секретности, а конфиденциальные поля хранятся с использованием 256-битного AES-шифрования с ключами, хранящимися в управляемой службе ключей. Администраторы могут помечать определенные поля как зашифрованные, поэтому идентификационные и финансовые данные остаются защищенными даже в открытой записи.
Журналы активности и аудиторские следы
Каждый вход в систему, изменение записи и административное действие регистрируются в журнале. Vtiger CRM круглосуточно отслеживает свою инфраструктуру и приложения, а также проводит анализ аномалий в журналах событий, аудита и администраторских журналах, поэтому необычный массовый экспорт или вход в систему в нерабочее время быстро выявляются. Для администратора этот журнал аудита превращает смутное беспокойство в конкретное, отслеживаемое событие.
Безопасная облачная инфраструктура
Безопасность облачной CRM начинается с инфраструктуры. Vtiger CRM работает на защищенной платформе. облачный CRM Платформа с шифрованием на уровне диска и однопользовательской архитектурой предоставляет каждому клиенту изолированное пространство. Данные постоянно резервируются и восстанавливаются в течение нескольких часов, а компании могут выбирать место размещения данных в различных регионах, включая ЕС, Великобританию, США, Индию и Сингапур. Команды, которым необходимо полностью контролировать развертывание, могут разместить его на собственном сервере. CRM с открытым исходным кодом Они редактируют и хранят все записи на собственной инфраструктуре.
Соответствие и конфиденциальность
Vtiger CRM сертифицирована по стандарту ISO/IEC 27001 для управления безопасностью и ISO/IEC 27701 для управления конфиденциальной информацией, а также поддерживает обязательства GDPR и CCPA через специальный портал конфиденциальности. Ее облачные провайдеры обеспечивают покрытие по стандартам SOC 2 и PCI DSS, а уведомление о нарушении безопасности осуществляется в течение 72 часов. Для регулируемых отраслей документированное соответствие CRM-системы превращает обещание безопасности в подлежащий проверке факт.
Искусственный интеллект вносит новый риск: компания IBM обнаружила, что 97% организаций В компании Vtiger, пострадавшей от утечки данных, связанной с ИИ, отсутствовали надлежащие средства контроля доступа к ИИ. Исчисление AI Система разработана таким образом, чтобы избежать этого пробела, работая в рамках тех же ролей и прав доступа, что и все пользователи, поэтому ее прогнозы и рекомендации всегда основаны только на данных, к которым у пользователя уже есть доступ.
Рекомендации по обеспечению безопасности CRM для бизнеса
Даже самая надежная CRM-система зависит от того, как команда ею управляет, и от дисциплинированного подхода. Внедрение CRM формирует эти привычки с первого дня. Методы, которые устраняют пробелы, которые одни только технологии не могут заполнить, довольно просты:
- Контроль доступа пользователей: Назначайте роли в зависимости от потребностей, проверяйте права доступа по расписанию и автоматизируйте процессы приема и увольнения сотрудников с помощью автоматизация бизнес-процессов Таким образом, доступ не сохраняется после того, как кто-то переезжает.
- Усилить аутентификацию: Включите многофакторную аутентификацию повсюду, используйте надежные пароли и регулярно меняйте общие учетные данные.
- Обучите команду вопросам безопасности: Обучите персонал распознавать фишинг и ответственно обращаться с данными клиентов, поскольку люди остаются наиболее уязвимым слоем любой системы.
- Отслеживайте активность в CRM: Просматривайте журналы аудита на предмет необычного доступа и оперативно реагируйте на подозрительные события, прежде чем небольшая уязвимость перерастет в полномасштабное нарушение безопасности.
- Поддерживайте актуальность систем: Применяйте обновления, устраняйте уязвимости и проводите повторный аудит подключенных интеграций, что является часто встречающейся и упускаемой из виду лазейкой.
Преимущества защищенной CRM-системы
Безопасность воспринимается как чистые затраты, пока утечка данных не переоценит их в одночасье. Надежная защита данных в CRM-системе превращает эти затраты в измеримую отдачу для бизнеса: меньше инцидентов, более чистые аудиты и клиенты, которые остаются, потому что их данные оказались полезными.
- Защищает конфиденциальную информацию клиентов от кражи, потери и несанкционированных изменений.
- Снижает риск несанкционированного доступа за счет использования ролей с минимальными привилегиями и многофакторной аутентификации.
- Обеспечивает соблюдение нормативных требований GDPR, ISO и отраслевых стандартов.
- Способствует укреплению доверия клиентов, которое завоевывается медленно и трудно восстанавливается после утечки данных.
- Обеспечивает безопасное взаимодействие между удаленными и гибридными командами.
- Обеспечивает непрерывность бизнес-процессов благодаря надежному резервному копированию и быстрому восстановлению данных.
- Сводит к минимуму операционные риски, связанные с человеческим фактором и ошибками сотрудников.
- Защищает репутацию бренда, которую может разрушить один-единственный публичный инцидент.
Как оценить безопасность CRM-системы перед её выбором.
Стандарты безопасности у разных поставщиков неодинаковы, и наиболее важные функции безопасности CRM легко сравнить, если знать, на что обращать внимание. Оцените каждый вариант по этим критериям.
| Что проверить | Как выглядит добро |
| Сертификаты и соответствие | Соответствие стандартам ISO 27001, ISO 27701, SOC 2 и наличие документации, подтверждающей соответствие GDPR. |
| Контроль доступа и разрешений | Доступ на основе ролей, разрешения на уровне полей и маскирование данных. |
| Шифрование | TLS в процессе передачи, AES-256 в состоянии покоя и шифруемые поля. |
| Резервное копирование и восстановление | Автоматическое резервное копирование с заданным временем восстановления. |
| Ведение журнала аудита | Полные журналы активности с мониторингом аномалий |
| Политика поставщика и права собственности на данные | Четкое уведомление о нарушении безопасности, размещение данных на вашем устройстве, и вы являетесь владельцем своих данных. |
Структурированный Руководство по инструментам CRM Это поможет вам сравнить их характеристики, прежде чем принять решение.
Часто задаваемые вопросы (FAQ):
В1. Что такое безопасность CRM?
Безопасность CRM — это набор средств контроля, защищающих данные клиентов в CRM от несанкционированного доступа, утечек и потери. Она включает в себя шифрование, управление доступом на основе ролей, аутентификацию, например, многофакторную аутентификацию (MFA), мониторинг активности и меры соответствия, такие как сертификация ISO и поддержка GDPR.
В2. Почему безопасность CRM важна?
CRM-система хранит наиболее конфиденциальные данные компании в одном месте, что делает её привлекательной мишенью для атак. Надёжная защита предотвращает утечки данных, которые влекут за собой значительные финансовые и репутационные издержки, обеспечивает соответствие компании законам о защите персональных данных и сохраняет доверие клиентов, которое трудно восстановить.
Вопрос 3. Как CRM-система Vtiger защищает данные клиентов?
Vtiger CRM обеспечивает защиту данных с помощью многоуровневой системы безопасности: доступ на основе ролей и маскирование данных, многофакторная аутентификация, шифрование TLS и AES-256, круглосуточный мониторинг с журналами аудита, облачная инфраструктура для одного пользователя с резервным копированием, а также сертификация ISO 27001 и 27701.
Вопрос 4. Какие функции безопасности должна включать CRM-система?
Обратите внимание на наличие управления доступом на основе ролей, разрешений на уровне полей, шифрования при передаче и хранении данных, многофакторной аутентификации, подробных журналов аудита, автоматического резервного копирования и признанных сертификатов соответствия. Для регулируемых предприятий не менее важны политики уведомления о нарушениях и размещения данных.
Вопрос 5. Как предприятия могут повысить безопасность CRM-системы?
Назначайте доступ по принципу минимальных привилегий и регулярно пересматривайте его, включите многофакторную аутентификацию, обучите персонал распознавать фишинг, отслеживайте журналы аудита на предмет необычной активности и регулярно обновляйте систему и ее интеграции, поскольку большинство утечек данных используют слабые привычки доступа, а не само программное обеспечение.
Вопрос 6. Безопасна ли облачная CRM-система?
Хорошо разработанная облачная CRM-система часто более безопасна, чем локальные аналоги, поскольку поставщик обеспечивает шифрование, мониторинг и обновление в масштабе всей системы. Перед принятием решения проверьте сертификаты поставщика, стандарты шифрования, а также политику уведомления о нарушениях безопасности и размещения данных.
Вопрос 7. Каким образом безопасность CRM помогает поддерживать доверие клиентов?
Клиенты делятся личными и платежными данными, ожидая, что они останутся конфиденциальными. Прозрачная, сертифицированная система безопасности CRM свидетельствует о том, что компания серьезно относится к этой ответственности, и предотвращает утечки данных, которые подрывают доверие и заставляют клиентов обращаться к конкурентам.