Ett CRM-system koncentrerar ett företags mest värdefulla data – kompletta kundidentiteter, betalnings- och avtalsuppgifter samt den fullständiga historiken för varje affär – i ett system, vilket gör det till det mest värdefulla målet för de flesta företag.
Risken ökar allt eftersom de skalas upp: varje ny användare, integration och fjärrslutpunkt breddar attackytan. CRM-säkerhet handlar om att styra åtkomst, kryptera data under överföring och i vila, och bevisa efterlevnad, så att register förblir tillförlitliga oavsett hur många händer de rör vid.
Vtiger CRM hjälper växande företag att säkra känsliga kunddata, kontrollera användaråtkomst, övervaka systemaktivitet och minska säkerhetsrisker samtidigt som det gör det möjligt för team att samarbeta tryggt i en molnbaserad miljö. Läs den här bloggen för att lära dig mekanismen bakom det.
Vad är CRM-säkerhet?
CRM-säkerhet är kombinationen av kryptering, åtkomstkontroller, autentisering och efterlevnadsåtgärder som skyddar kunddata inom en CRM-system från obehörig åtkomst, intrång och förlust.
Anledningen till att det spelar roll är vad ett CRM-system koncentrerar: kundkontaktinformation, försäljnings- och pipeline-register, kommunikationshistorik, affärsdokument och användaruppgifter, allt i en inloggning. Varje information är värdefull för en angripare, och kostnaden för att förlora den fortsätter att öka. IBMs forskning från 2025 satte... genomsnittlig kostnad för ett intrång till 4.44 miljoner USD. De vanliga riskerna är bekanta: stulna inloggningsuppgifter, alltför bred användaråtkomst, okrypterad data och de inloggningar som avgångna anställda i hemlighet behåller.
Varför CRM-säkerhet är viktig för växande företag
Säkerheten blir svårare just i takt med att ett företag når framgång. Fler användare, fler kundregister och fler integrationer breddar ytan som en angripare kan nå, och distans- och hybridarbete utvidgar den ytan till varje hemnätverk som en representant loggar in från.
”Säkerhet är en process, inte en produkt.” Bruce Schneier, säkerhetsteknolog
Den inramningen är viktig för ett CRM, eftersom skydd är en vana, inte en engångsföreteelse. Integritetsregler som GDPR höjer insatserna igen och förvandlar ett enskilt misstag till ett efterlevnadsbrott och ett intrång. För ett växande team försvarar stark kunddatasäkerhet tre saker samtidigt: affärskontinuitet, kundförtroende och friheten att samarbeta säkert över olika platser.
Hur Vtiger CRM skyddar kunddata
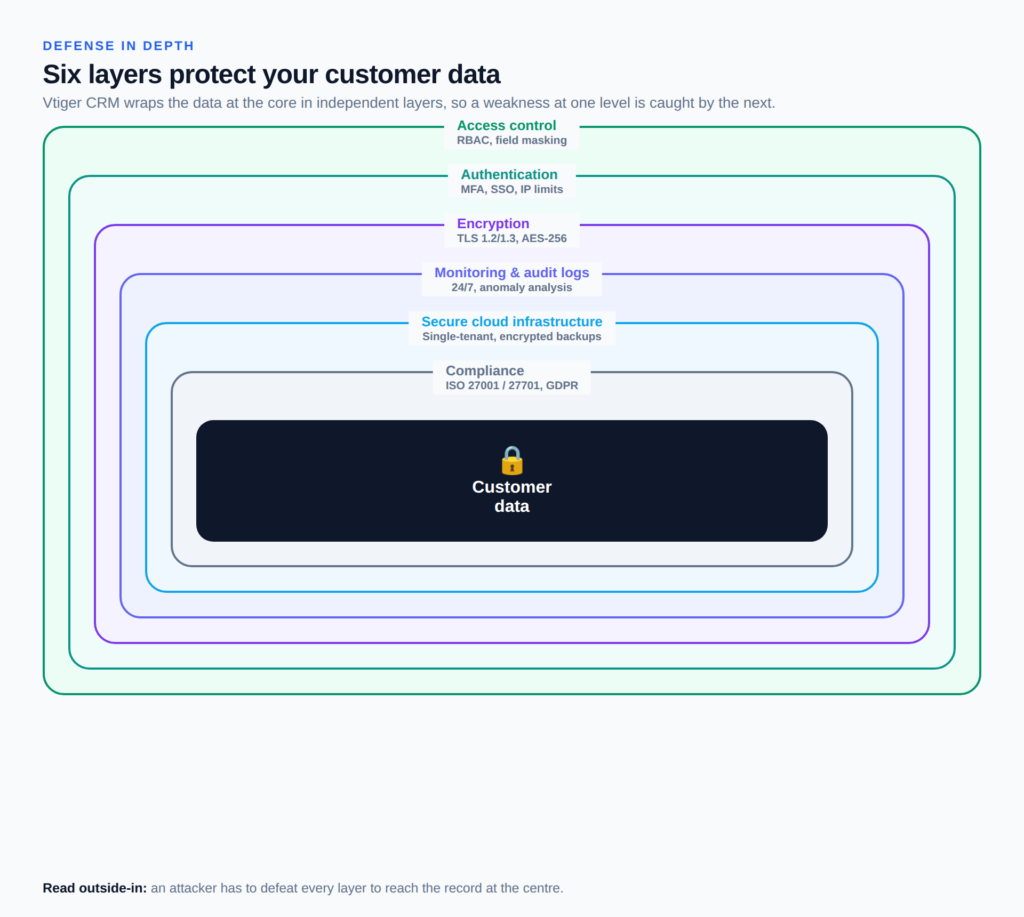
Ingen enskild kontroll stoppar varje attack, så Vtiger CRM staplar sex av dem i en djupgående försvarsmodell. Varje lager är byggt för att hålla även när ett annat misslyckas, så ett stulet lösenord uppfyller fortfarande krypteringskraven och en nyfiken insider uppfyller fortfarande strikta åtkomstgränser.
Rollbaserade åtkomstkontroller
Vtiger CRM använder rollbaserad åtkomstkontroll för att tillämpa minsta möjliga behörighet: en användares roll och profil avgör vilka poster, moduler och fält de kan visa eller redigera, och delningsregler styr åtkomst mellan team, kärnan i CRM-åtkomstkontroll. Datamaskering döljer känsliga fältvärden från användare vars profil saknar godkännande, och godkännandearbetsflöden hålla högriskåtgärder under granskning innan de genomförs.
Säker autentisering
Skyddet börjar vid inloggning. Vtiger CRM stöder flerfaktorsautentisering, enkel inloggning och starka lösenordspolicyer, och administratörer kan begränsa åtkomst till betrodda IP-intervall. Tillsammans bekräftar dessa att personen som loggar in är den de utger sig för att vara innan kunddata visas på skärmen.
Datakryptering
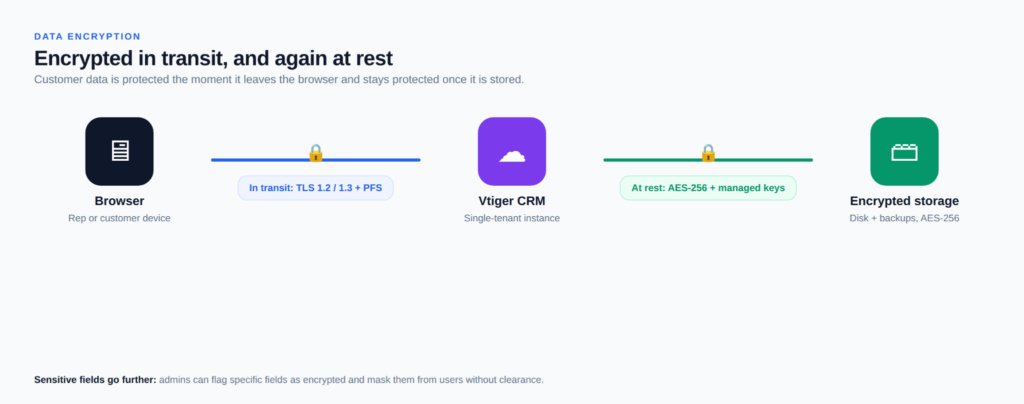
CRM-kryptering i Vtiger fungerar på två fronter: kunddata skyddas både under överföring och i vila. Trafiken mellan webbläsaren och Vtiger körs över TLS 1.2 och 1.3 med perfekt framåtriktad sekretess, medan känsliga fält lagras med 256-bitars AES-kryptering med nycklar som lagras i en hanterad nyckeltjänst. Administratörer kan flagga specifika fält som krypterade, så identifierings- och finansiella nummer förblir skyddade även i en öppen post.
Aktivitetsloggar och revisionsspår
Varje inloggning, ändring av poster och administrativa åtgärder loggas. Vtiger CRM övervakar sin infrastruktur och sina applikationer dygnet runt och kör avvikelseanalyser över händelse-, revisions- och administratörsloggar, så en ovanlig bulkexport eller en inloggning utanför arbetstid dyker upp snabbt. För en administratör förvandlar den revisionsloggen en vag oro till en specifik, spårbar händelse.
Säker molninfrastruktur
Cloud CRM-säkerhet börjar med infrastrukturen. Vtiger CRM körs på en säker moln-CRM plattform med kryptering på disknivå och en arkitektur med en enda hyresgäst ger varje kund ett isolerat eget utrymme. Data säkerhetskopieras kontinuerligt och kan återställas inom några timmar, och företag kan välja datalagring i regioner inklusive EU, Storbritannien, USA, Indien och Singapore. Team som behöver äga driftsättningen helt kan själva vara värd för den. öppen källkod CRM utgåva och behålla alla poster på sin egen infrastruktur.
Efterlevnad och integritet
Vtiger CRM är certifierat enligt ISO/IEC 27001 för säkerhetshantering och ISO/IEC 27701 för hantering av integritetsinformation, och det stöder GDPR- och CCPA-skyldigheter genom en dedikerad integritetsportal. Dess molnleverantörer lägger till SOC 2- och PCI DSS-täckning, och anmälan av intrång följer en tidslinje på 72 timmar för offentliggörande. För reglerade branscher förvandlar den dokumenterade CRM-efterlevnaden ett säkerhetslöfte till ett granskbart faktum.
AI introducerar en ny risk: IBM upptäckte att 97% av organisationerna som drabbades av ett AI-relaterat intrång saknade korrekta AI-åtkomstkontroller. Vtigers Kalkyl AI är byggd för att undvika det gapet, och arbetar inom samma roll- och fältbehörigheter som alla användare, så dess förutsägelser och rekommendationer bygger bara på data som en person redan har behörighet att se.
Bästa praxis för CRM-säkerhet för företag
Även det säkraste CRM-systemet beror på hur ett team sköter det, och en disciplinerad CRM-implementering gör dessa vanor till från dag ett. De metoder som kan täcka luckorna som tekniken ensam inte kan göra är enkla:
- Kontrollera användaråtkomst: tilldela roller efter behov, granska behörigheter enligt ett schema och automatisera steg för att ansluta och lämna med automatisering av affärsprocesser så att åtkomsten aldrig dröjer sig kvar efter att någon flyttat vidare.
- Stärk autentisering: aktivera flerfaktorsautentisering överallt, tillämpa starka lösenord och rotera delade inloggningsuppgifter regelbundet.
- Utbilda teamet i säkerhet: Lär personalen att upptäcka nätfiske och hantera kunddata ansvarsfullt, eftersom människorna fortfarande är det mest riktade lagret i alla system.
- Övervaka CRM-aktivitet: granska granskningsloggar för ovanlig åtkomst och reagera snabbt på misstänkta händelser, innan ett litet fotfäste förvandlas till ett fullständigt intrång.
- Håll systemen uppdaterade: installera uppdateringar, korrigera sårbarheter och granska anslutna integrationer på nytt, vilket är en vanlig och förbisedd bakdörr.
Fördelar med ett säkert CRM
Säkerhet tolkas som ren kostnad tills ett intrång omvärderar det över en natt. Ett stabilt CRM-dataskydd omvandlar dessa utgifter till avkastning som ett företag kan mäta: färre incidenter, renare granskningar och kunder som stannar kvar eftersom deras data gjorde det:
- Skyddar känslig kundinformation från stöld, förlust och obehöriga ändringar.
- Minskar risken för obehörig åtkomst genom roller med lägst behörighet och MFA.
- Stödjer regelefterlevnad med GDPR, ISO och branschspecifika standarder.
- Bygger upp kundförtroende, vilket är långsamt att bygga upp och svårt att återuppbygga efter ett dataintrång.
- Möjliggör säkert samarbete mellan distans- och hybridteam.
- Förbättrar affärskontinuiteten med pålitliga säkerhetskopior och snabba återställningstider.
- Minimerar operativa risker från mänskliga fel och insidermisstag.
- Skyddar varumärkets rykte som en enda offentlig incident kan förstöra.
Hur man utvärderar CRM-säkerhet innan man väljer ett CRM-system
Säkerhetsstandarderna är inte lika mellan olika leverantörer, och de CRM-säkerhetsfunktioner som är viktigast är lätta att jämföra när du väl vet vad du ska leta efter. Poängsätt varje alternativ utifrån dessa kriterier.
| Vad man ska kontrollera | Vad bra ser ut |
| Certifieringar och efterlevnad | ISO 27001, ISO 27701, SOC 2 och dokumenterat GDPR-stöd |
| Åtkomst- och behörighetskontroller | Rollbaserad åtkomst, behörigheter på fältnivå och datamaskering |
| kryptering | TLS under överföring, AES-256 i vila och krypterbara fält |
| Säkerhetskopiering och återställning | Automatiserade säkerhetskopior med en definierad återställningstid |
| Revisionsloggning | Fullständiga aktivitetsloggar med avvikelseövervakning |
| Leverantörspolicy och dataägande | Rensa intrångsmeddelande, datalagring och du äger dina data |
En strukturerad Guide till CRM-verktyg hjälper dig att poängsätta dessa sida vid sida innan du bestämmer dig.
Vanliga frågor (FAQ)
F1. Vad är CRM-säkerhet?
CRM-säkerhet är den uppsättning kontroller som skyddar kunddata i ett CRM från obehörig åtkomst, dataintrång och förlust. Den kombinerar kryptering, rollbaserade åtkomstkontroller, autentisering som MFA, aktivitetsövervakning och efterlevnadsåtgärder som ISO-certifiering och GDPR-stöd.
F2. Varför är CRM-säkerhet viktig?
Ett CRM-system samlar ett företags känsligaste data på ett ställe, vilket gör det till ett utmärkt mål. Starkt skydd förhindrar intrång som medför höga ekonomiska och anseendemässiga kostnader, säkerställer att företaget följer sekretesslagar och bevarar kundernas förtroende som är svårt att återuppbygga.
Q3. Hur skyddar Vtiger CRM kunddata?
Vtiger CRM skyddar data med säkerhet i flera lager: rollbaserad åtkomst och datamaskering, flerfaktorsautentisering, TLS- och AES-256-kryptering, dygnet runt-övervakning med revisionsspår, molninfrastruktur för en enda hyresgäst med säkerhetskopior och ISO 27001- och 27701-certifiering.
F4. Vilka säkerhetsfunktioner bör ett CRM-system innehålla?
Leta efter rollbaserad åtkomstkontroll, behörigheter på fältnivå, kryptering under överföring och i vila, flerfaktorsautentisering, detaljerade granskningsloggar, automatiserade säkerhetskopior och erkända efterlevnadscertifieringar. För reglerade företag är policyer för intrångsmeddelanden och datalagring lika viktiga.
F5. Hur kan företag förbättra CRM-säkerheten?
Tilldela åtkomst efter lägsta behörighet och granska den regelbundet, aktivera multifaktorautentisering, utbilda personal i att upptäcka nätfiske, övervaka granskningsloggar för ovanlig aktivitet och håll systemet och dess integrationer uppdaterade, eftersom de flesta intrång utnyttjar svaga åtkomstvanor mer än själva programvaran.
F6. Är molnbaserad CRM säker?
Ett välbyggt moln-CRM är ofta säkrare än lokala alternativ, eftersom leverantören hanterar kryptering, övervakning och patchning i stor skala. Kontrollera leverantörens certifieringar, krypteringsstandarder och policyer för intrångsmeddelanden och datalagring innan du binder dig.
F7. Hur bidrar CRM-säkerhet till att upprätthålla kundernas förtroende?
Kunder delar personuppgifter och betalningsuppgifter i förväntan om att de ska förbli privata. Synlig, certifierad CRM-säkerhet signalerar att ett företag tar det ansvaret på allvar och förhindrar intrång som urholkar förtroendet och skickar kunder någon annanstans.