Bir CRM sistemi, bir şirketin en değerli verilerini - eksiksiz müşteri kimlikleri, ödeme ve sözleşme detayları ve her işlemin tam geçmişi - tek bir sistemde toplar; bu da onu çoğu işletmenin kullandığı en yüksek değerli hedef haline getirir.
Ölçek büyüdükçe risk de artar: her yeni kullanıcı, entegrasyon ve uzak uç nokta, saldırı yüzeyini genişletir. CRM güvenliği, erişimi yönetme, verileri iletim sırasında ve depolanırken şifreleme ve uyumluluğu kanıtlama disiplinidir; böylece kayıtlar kaç elden geçerse geçsin güvenilir kalır.
Vtiger CRM, büyüyen işletmelerin hassas müşteri verilerini güvence altına almasına, kullanıcı erişimini kontrol etmesine, sistem etkinliğini izlemesine ve güvenlik risklerini azaltmasına yardımcı olurken, ekiplerin bulut tabanlı bir ortamda güvenle iş birliği yapmasını sağlar. Bu blog yazısını okuyarak arkasındaki mekanizmayı öğrenin.
CRM Güvenliği Nedir?
CRM güvenliği, müşteri verilerini koruyan şifreleme, erişim kontrolleri, kimlik doğrulama ve uyumluluk önlemlerinin birleşimidir. CRM sistemi Yetkisiz erişimden, ihlallerden ve kayıplardan korunma.
Bunun önemi, bir CRM'nin neye odaklandığıyla ilgilidir: müşteri iletişim bilgileri, satış ve süreç kayıtları, iletişim geçmişi, iş belgeleri ve kullanıcı kimlik bilgileri, hepsi tek bir oturum açma işleminde. Bunların her biri saldırgan için değerlidir ve kaybetmenin maliyeti sürekli artmaktadır. IBM'in 2025 araştırması, bir ihlalin ortalama maliyeti 4.44 milyon ABD doları değerinde. Ortak riskler tanıdık: çalınan kimlik bilgileri, aşırı geniş kullanıcı erişimi, şifrelenmemiş veriler ve ayrılan çalışanların sessizce sakladığı giriş bilgileri.
Büyüyen İşletmeler İçin CRM Güvenliğinin Önemi
İşletmeler başarılı oldukça güvenlik de zorlaşıyor. Daha fazla kullanıcı, daha fazla müşteri kaydı ve daha fazla entegrasyon, saldırganın ulaşabileceği alanı genişletiyor ve uzaktan ve hibrit çalışma, bu alanı temsilcinin giriş yaptığı her ev ağına kadar uzatıyor.
“Güvenlik bir süreçtir, bir ürün değil.” Bruce Schneier, güvenlik teknolojisti
Bu çerçeveleme, bir CRM için önemlidir çünkü koruma tek seferlik bir ayar değil, bir alışkanlıktır. GDPR gibi gizlilik düzenlemeleri, tek bir hatayı uyumluluk ihlaline ve veri ihlaline dönüştürerek riskleri yeniden artırıyor. Büyüyen bir ekip için güçlü müşteri veri güvenliği, aynı anda üç şeyi korur: iş sürekliliği, müşteri güveni ve farklı lokasyonlarda güvenli bir şekilde iş birliği yapma özgürlüğü.
Vtiger CRM Müşteri Verilerini Nasıl Koruyor?
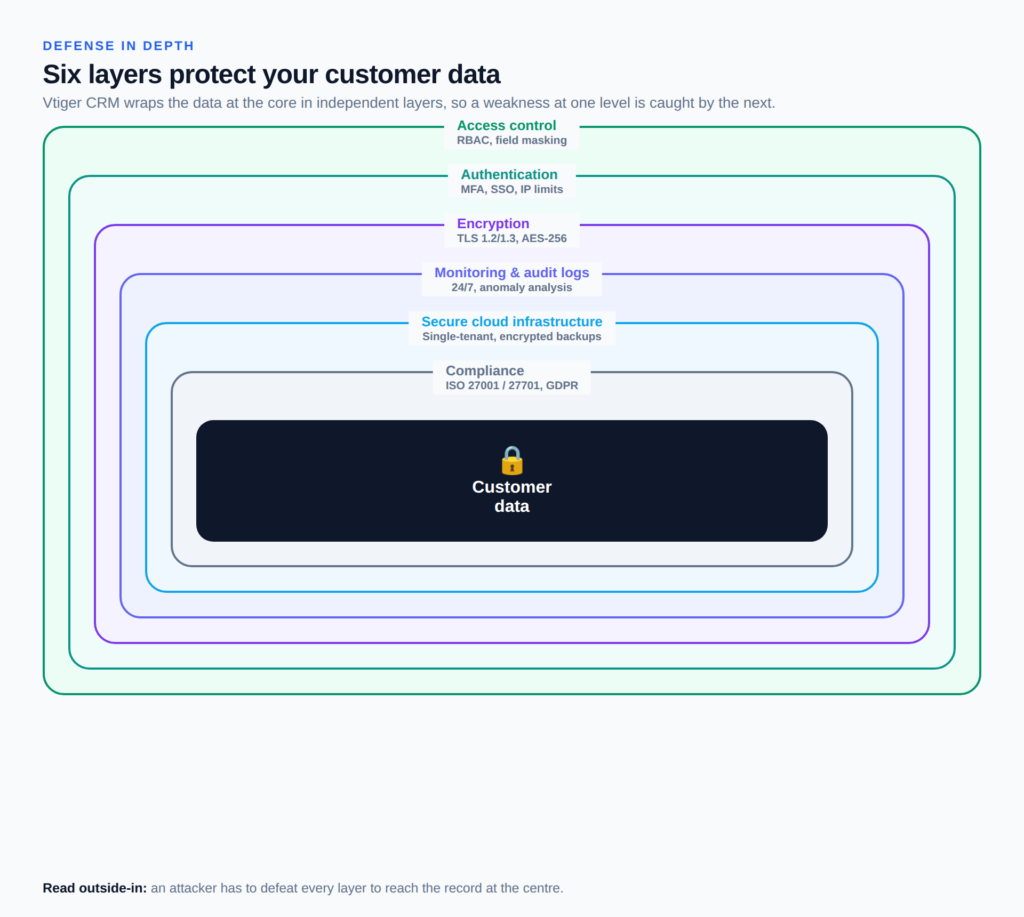
Tek bir kontrol mekanizması her saldırıyı durduramaz, bu nedenle Vtiger CRM, altı farklı kontrol mekanizmasını derinlemesine savunma modeli oluşturacak şekilde bir araya getirir. Her katman, bir diğerinin başarısız olması durumunda bile sağlam kalacak şekilde tasarlanmıştır; böylece çalınan bir parola yine de şifrelenir ve meraklı bir içeriden kişi yine de sıkı erişim sınırlarına tabi tutulur.
Rol Tabanlı Erişim Kontrolleri
Vtiger CRM, en az ayrıcalık ilkesini uygulamak için rol tabanlı erişim kontrolü kullanır: bir kullanıcının rolü ve profili, hangi kayıtları, modülleri ve alanları görüntüleyebileceğini veya düzenleyebileceğini belirler ve paylaşım kuralları, CRM erişim kontrolünün özü olan ekipler arası erişimi yönetir. Veri maskeleme, profili yetkilendirilmemiş kullanıcılardan hassas alan değerlerini gizler ve onay iş akışları Yüksek riskli eylemleri gerçekleştirmeden önce gözden geçirin.
Güvenli Kimlik Doğrulama
Koruma, oturum açma anından itibaren başlar. Vtiger CRM, çok faktörlü kimlik doğrulama, tek oturum açma ve güçlü parola politikalarını destekler ve yöneticiler erişimi güvenilir IP aralıklarıyla sınırlandırabilir. Bunların tümü, herhangi bir müşteri verisi ekranda görünmeden önce oturum açan kişinin iddia ettiği kişi olduğunu doğrular.
Veri şifreleme
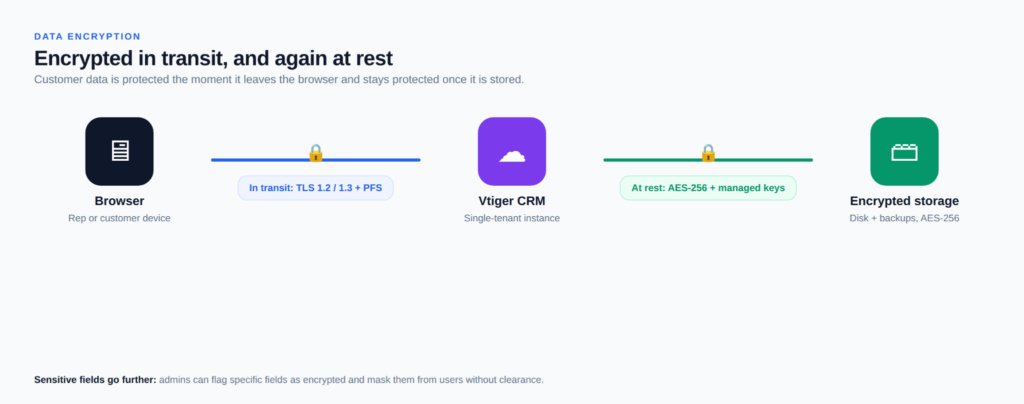
Vtiger'daki CRM şifrelemesi iki cephede çalışır: müşteri verileri hem iletim sırasında hem de depolama sırasında korunur. Tarayıcı ile Vtiger arasındaki trafik, mükemmel ileri gizlilik ile TLS 1.2 ve 1.3 üzerinden çalışırken, hassas alanlar yönetilen bir anahtar hizmetinde tutulan anahtarlarla 256 bit AES şifrelemesi kullanılarak saklanır. Yöneticiler belirli alanları şifrelenmiş olarak işaretleyebilir, böylece kimlik ve finansal numaralar açık bir kayıtta bile korunmaya devam eder.
Etkinlik Günlükleri ve Denetim İzleri
Her oturum açma, kayıt değişikliği ve yönetimsel işlem kaydedilir. Vtiger CRM, altyapısını ve uygulamalarını günün 24 saati izler ve olay, denetim ve yönetici günlüklerinde anormallik analizi yapar; böylece olağandışı bir toplu dışa aktarma veya mesai saatleri dışında yapılan bir oturum açma işlemi hızla ortaya çıkar. Bir yönetici için bu denetim izi, belirsiz bir endişeyi belirli, izlenebilir bir olaya dönüştürür.
Güvenli Bulut Altyapısı
Bulut tabanlı CRM güvenliği altyapıyla başlar. Vtiger CRM güvenli bir altyapı üzerinde çalışır. bulut CRM Disk düzeyinde şifreleme ve tek kiracılı mimariye sahip platform, her müşteriye kendi izole alanını sunar. Veriler sürekli olarak yedeklenir ve saatler içinde geri yüklenebilir; işletmeler AB, İngiltere, ABD, Hindistan ve Singapur dahil olmak üzere bölgeler arasında veri yerleşimi seçebilirler. Dağıtımın tamamına sahip olmak isteyen ekipler, kendi sunucularında barındırabilirler. açık kaynaklı CRM Bu düzenlemeyi yaparlar ve tüm kayıtları kendi altyapılarında tutarlar.
Uyumluluk ve Gizlilik
Vtiger CRM, güvenlik yönetimi için ISO/IEC 27001 ve gizlilik bilgisi yönetimi için ISO/IEC 27701 sertifikalarına sahiptir ve özel bir gizlilik portalı aracılığıyla GDPR ve CCPA yükümlülüklerini destekler. Bulut sağlayıcıları SOC 2 ve PCI DSS kapsamı ekler ve ihlal bildirimi 72 saatlik bir açıklama zaman çizelgesini takip eder. Düzenlemeye tabi sektörler için, belgelenmiş bu CRM uyumluluğu, bir güvenlik vaadini denetlenebilir bir gerçeğe dönüştürür.
Yapay zekâ yeni bir risk getiriyor: IBM'in bulgularına göre Kuruluşların% 97'u Yapay zekâ ile ilgili bir güvenlik açığı yaşayan Vtiger'ın sisteminde uygun yapay zekâ erişim kontrolleri bulunmuyordu. Matematik AI Bu açığı önlemek için tasarlanmıştır ve her kullanıcıyla aynı rol ve alan izinleri dahilinde çalışır; bu nedenle tahminleri ve önerileri yalnızca kişinin zaten görme iznine sahip olduğu verilere dayanır.
İşletmeler için CRM Güvenliği En İyi Uygulamaları
En güvenli CRM bile, ekibin onu nasıl yönettiğine bağlıdır ve disiplinli bir yönetim anlayışı gereklidir. CRM uygulaması Bu alışkanlıkları ilk günden itibaren kazandırır. Teknolojinin tek başına kapatamadığı boşlukları kapatan uygulamalar oldukça basittir:
- Kullanıcı erişimini kontrol etme: İhtiyaca göre roller atayın, izinleri düzenli olarak gözden geçirin ve işe alım ve ayrılış adımlarını otomatikleştirin. iş süreci otomasyonu Bu sayede birisi ayrıldıktan sonra erişim asla kesintisiz devam etmez.
- Kimlik doğrulamayı güçlendirin: Her yerde çok faktörlü kimlik doğrulamayı etkinleştirin, güçlü parolaları zorunlu kılın ve paylaşılan kimlik bilgilerini düzenli aralıklarla değiştirin.
- Ekibi güvenlik konusunda eğitin: Personelin kimlik avı saldırılarını tespit etmesini ve müşteri verilerini sorumlu bir şekilde ele almasını öğretin, çünkü herhangi bir sistemde en çok hedef alınan katman insanlardır.
- CRM faaliyetlerini izleyin: Olağandışı erişim olup olmadığını kontrol etmek için denetim kayıtlarını inceleyin ve küçük bir güvenlik açığının tam bir ihlale dönüşmesinden önce şüpheli olaylara hızla müdahale edin.
- Sistemleri güncel tutun: Güncellemeleri uygulayın, güvenlik açıklarını yamalayın ve sık karşılaşılan ve gözden kaçan bir arka kapı olan bağlantılı entegrasyonları yeniden denetleyin.
Güvenli bir CRM'nin Faydaları
Güvenlik, bir ihlal yaşanana kadar sadece maliyet gibi görünür; ihlal, maliyeti bir gecede yeniden belirler. Sağlam CRM veri koruması, bu harcamayı işletmenin ölçebileceği getirilere dönüştürür: daha az olay, daha temiz denetimler ve verilerinin güvende olması nedeniyle sadık kalan müşteriler.
- Hassas müşteri bilgilerini hırsızlık, kayıp ve yetkisiz değişikliklerden korur.
- En düşük ayrıcalık rolleri ve çok faktörlü kimlik doğrulama (MFA) sayesinde yetkisiz erişim riskini azaltır.
- GDPR, ISO ve sektöre özgü standartlara uyumluluğu destekler.
- Müşteri güvenini oluşturur; bu güveni kazanmak uzun zaman alır ve bir ihlalden sonra yeniden inşa etmek zordur.
- Uzaktan ve hibrit ekipler arasında güvenli iş birliğini mümkün kılar.
- Güvenilir yedeklemeler ve hızlı kurtarma süreleri ile iş sürekliliğini artırır.
- İnsan hatası ve şirket içi hatalardan kaynaklanan operasyonel riski en aza indirir.
- Tek bir kamuoyu olayıyla zedelenebilecek marka itibarını korur.
Bir CRM Seçmeden Önce CRM Güvenliğini Nasıl Değerlendirebilirsiniz?
Güvenlik standartları tüm satıcılarda eşit değildir ve en önemli CRM güvenlik özelliklerini, neye dikkat edeceğinizi bildiğinizde karşılaştırmak kolaydır. Her seçeneği bu kriterlere göre puanlayın.
| Kontrol edilecekler | İyi görünmenin ne demek olduğunu |
| Sertifikalar ve uyumluluk | ISO 27001, ISO 27701, SOC 2 ve belgelenmiş GDPR desteği. |
| Erişim ve izin kontrolleri | Rol tabanlı erişim, alan düzeyinde izinler ve veri maskeleme |
| Şifreleme | İletimde TLS, depolamada AES-256 ve şifrelenebilir alanlar |
| Yedekleme ve kurtarma | Belirli bir geri yükleme süresiyle otomatik yedeklemeler. |
| Denetim günlüğü | Anormallik izleme özelliğiyle birlikte eksiksiz etkinlik kayıtları. |
| Tedarikçi politikası ve veri sahipliği | Veri ihlali bildiriminin net olması, verinin veri yerleşimine bağlı kalması ve verilerinizin size ait olması. |
Yapılandırılmış CRM araçları kılavuzu Bu, karar vermeden önce bunları yan yana değerlendirmenize yardımcı olur.
Sıkça Sorulan Sorular (SSS)
S1. CRM güvenliği nedir?
CRM güvenliği, bir CRM sistemindeki müşteri verilerini yetkisiz erişime, ihlallere ve kayıplara karşı koruyan kontroller bütünüdür. Şifreleme, rol tabanlı erişim kontrolleri, çok faktörlü kimlik doğrulama (MFA) gibi kimlik doğrulama yöntemleri, etkinlik izleme ve ISO sertifikasyonu ve GDPR desteği gibi uyumluluk önlemlerini bir araya getirir.
S2. CRM güvenliği neden önemlidir?
Bir CRM sistemi, bir işletmenin en hassas verilerini tek bir yerde tutar; bu da onu başlıca hedef haline getirir. Güçlü bir koruma, yüksek maliyet ve itibar kaybına yol açan ihlalleri önler, işletmenin gizlilik yasalarına uyumlu kalmasını sağlar ve yeniden inşa edilmesi zor olan müşteri güvenini korur.
S3. Vtiger CRM müşteri verilerini nasıl koruyor?
Vtiger CRM, katmanlı güvenlik ile verileri korur: rol tabanlı erişim ve veri maskeleme, çok faktörlü kimlik doğrulama, TLS ve AES-256 şifreleme, denetim kayıtlarıyla 7/24 izleme, yedeklemeli tek kiracılı bulut altyapısı ve ISO 27001 ve 27701 sertifikasyonu.
S4. Bir CRM'de hangi güvenlik özellikleri bulunmalıdır?
Rol tabanlı erişim kontrolü, alan düzeyinde izinler, iletim ve depolama sırasında şifreleme, çok faktörlü kimlik doğrulama, ayrıntılı denetim kayıtları, otomatik yedeklemeler ve tanınmış uyumluluk sertifikaları arayın. Düzenlemeye tabi işletmeler için, ihlal bildirimi ve veri yerleşimi politikaları da aynı derecede önemlidir.
S5. İşletmeler CRM güvenliğini nasıl iyileştirebilir?
Erişim atamalarını en az ayrıcalık ilkesine göre yapın ve düzenli olarak gözden geçirin, çok faktörlü kimlik doğrulamayı etkinleştirin, personeli kimlik avı saldırılarını tespit etme konusunda eğitin, denetim günlüklerini olağandışı etkinlikler açısından izleyin ve sistemin ve entegrasyonlarının güncel tutulmasını sağlayın; çünkü çoğu ihlal, yazılımın kendisinden ziyade zayıf erişim alışkanlıklarından faydalanır.
S6. Bulut tabanlı CRM güvenli mi?
İyi tasarlanmış bir bulut CRM sistemi, genellikle şirket içi alternatiflerden daha güvenlidir çünkü sağlayıcı şifreleme, izleme ve yama işlemlerini büyük ölçekte gerçekleştirir. Taahhütte bulunmadan önce satıcının sertifikalarını, şifreleme standartlarını ve ihlal bildirimi ve veri yerleşimi politikalarını doğrulayın.
S7. CRM güvenliği, müşteri güveninin korunmasına nasıl yardımcı olur?
Müşteriler, kişisel ve ödeme verilerini gizli kalacağı beklentisiyle paylaşırlar. Görünür ve sertifikalı CRM güvenliği, bir işletmenin bu sorumluluğu ciddiye aldığını gösterir ve güveni zedeleyen ve müşterileri başka yerlere yönlendiren ihlalleri önler.