Hệ thống CRM tập trung những dữ liệu quý giá nhất của công ty - thông tin khách hàng đầy đủ, chi tiết thanh toán và hợp đồng, cùng toàn bộ lịch sử của mọi giao dịch - vào một hệ thống duy nhất, điều này khiến nó trở thành mục tiêu có giá trị cao nhất mà hầu hết các doanh nghiệp đều hướng tới.
Rủi ro càng tăng lên khi quy mô mở rộng: mỗi người dùng mới, mỗi lần tích hợp và mỗi điểm cuối từ xa đều làm tăng thêm bề mặt tấn công. Bảo mật CRM là nguyên tắc quản lý quyền truy cập, mã hóa dữ liệu khi truyền tải và khi lưu trữ, đồng thời chứng minh sự tuân thủ, để các bản ghi vẫn đáng tin cậy bất kể có bao nhiêu người truy cập vào chúng.
Vtiger CRM giúp các doanh nghiệp đang phát triển bảo mật dữ liệu khách hàng nhạy cảm, kiểm soát quyền truy cập người dùng, giám sát hoạt động hệ thống và giảm thiểu rủi ro bảo mật, đồng thời cho phép các nhóm cộng tác một cách tự tin trong môi trường dựa trên điện toán đám mây. Hãy đọc bài viết này để tìm hiểu cơ chế hoạt động của nó.
Bảo mật CRM là gì?
Bảo mật CRM là sự kết hợp giữa mã hóa, kiểm soát truy cập, xác thực và các biện pháp tuân thủ nhằm bảo vệ dữ liệu khách hàng bên trong hệ thống. Hệ thống CRM từ việc truy cập trái phép, vi phạm và mất mát.
Lý do nó quan trọng là vì CRM tập trung vào những gì: thông tin liên hệ khách hàng, hồ sơ bán hàng và tiến độ bán hàng, lịch sử liên lạc, tài liệu kinh doanh và thông tin đăng nhập người dùng, tất cả chỉ trong một lần đăng nhập. Mỗi thông tin đều có giá trị đối với kẻ tấn công, và chi phí để mất chúng ngày càng tăng cao. Nghiên cứu năm 2025 của IBM đã chỉ ra rằng... chi phí trung bình của một vụ vi phạm ở mức 4.44 triệu USD. Các rủi ro thường gặp khá quen thuộc: thông tin đăng nhập bị đánh cắp, quyền truy cập người dùng quá rộng, dữ liệu không được mã hóa và thông tin đăng nhập mà các nhân viên đã nghỉ việc âm thầm lưu giữ.
Tại sao bảo mật CRM lại quan trọng đối với các doanh nghiệp đang phát triển?
Vấn đề bảo mật càng trở nên khó khăn hơn khi doanh nghiệp phát triển. Càng nhiều người dùng, càng nhiều hồ sơ khách hàng và càng nhiều tích hợp thì phạm vi tấn công của kẻ xâm nhập càng mở rộng, và hình thức làm việc từ xa và kết hợp càng mở rộng phạm vi đó đến mọi mạng gia đình mà nhân viên bán hàng sử dụng để đăng nhập.
“Bảo mật là một quá trình, không phải là một sản phẩm.” - Bruce Schneier, chuyên gia công nghệ bảo mật.
Cách tiếp cận này rất quan trọng đối với hệ thống CRM, bởi vì bảo vệ dữ liệu là một thói quen, chứ không phải là một thiết lập chỉ thực hiện một lần. Các quy định về quyền riêng tư như GDPR càng làm tăng thêm rủi ro, biến một sơ suất nhỏ thành một vi phạm quy định và một vụ xâm phạm dữ liệu. Đối với một đội ngũ đang phát triển, bảo mật dữ liệu khách hàng mạnh mẽ bảo vệ ba điều cùng một lúc: tính liên tục của hoạt động kinh doanh, lòng tin của khách hàng và sự tự do cộng tác an toàn giữa các địa điểm.
Cách Vtiger CRM bảo vệ dữ liệu khách hàng
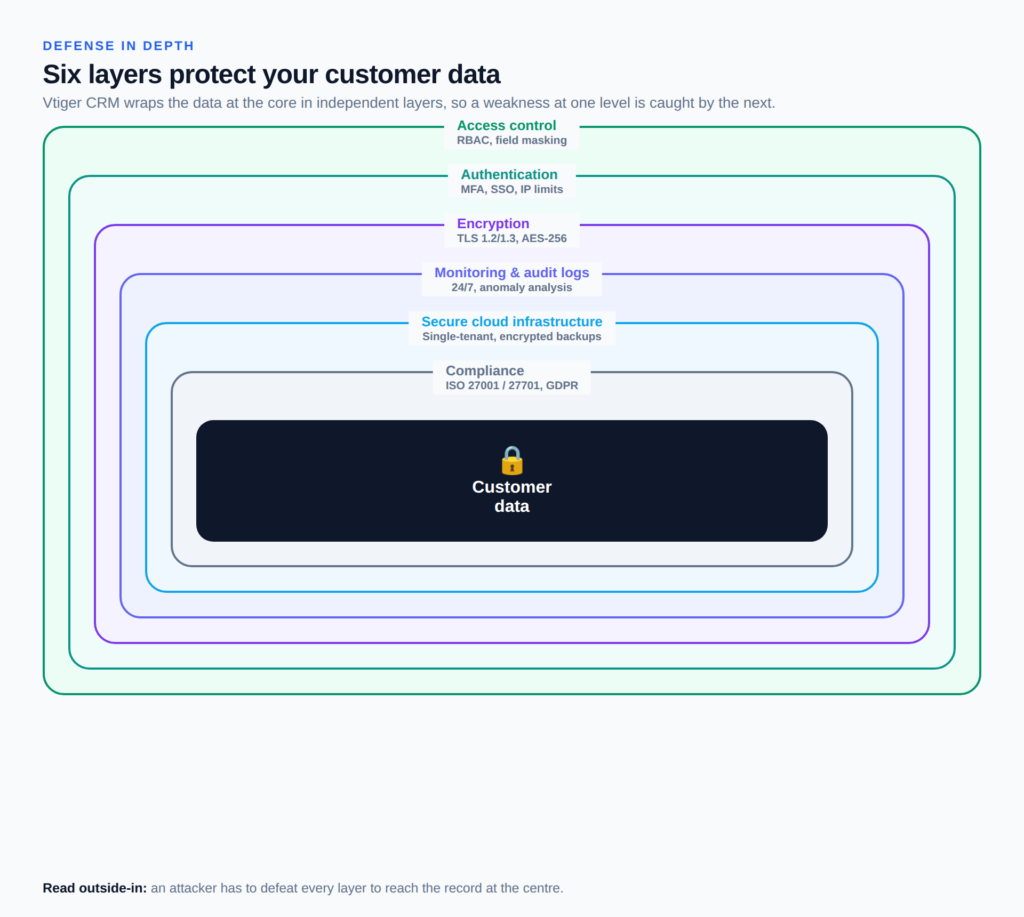
Không có biện pháp kiểm soát nào duy nhất có thể ngăn chặn mọi cuộc tấn công, vì vậy Vtiger CRM tích hợp sáu lớp bảo vệ theo mô hình phòng thủ nhiều lớp. Mỗi lớp được xây dựng để hoạt động ngay cả khi lớp khác bị lỗi, do đó mật khẩu bị đánh cắp vẫn được mã hóa và người nội bộ tò mò vẫn đáp ứng được các giới hạn truy cập nghiêm ngặt.
Kiểm soát truy cập dựa trên vai trò
Vtiger CRM sử dụng cơ chế kiểm soát truy cập dựa trên vai trò để đảm bảo quyền hạn tối thiểu: vai trò và hồ sơ người dùng quyết định những bản ghi, mô-đun và trường nào họ có thể xem hoặc chỉnh sửa, và các quy tắc chia sẻ quản lý quyền truy cập giữa các nhóm, đây chính là bản chất của kiểm soát truy cập CRM. Che giấu dữ liệu giúp ẩn các giá trị trường nhạy cảm khỏi những người dùng có hồ sơ không đủ quyền hạn, và quy trình công việc phê duyệt Cần xem xét kỹ lưỡng các hành động có rủi ro cao trước khi thực hiện.
Xác thực an toàn
Việc bảo vệ bắt đầu ngay từ khi đăng nhập. Vtiger CRM hỗ trợ xác thực đa yếu tố, đăng nhập một lần và chính sách mật khẩu mạnh, đồng thời quản trị viên có thể hạn chế quyền truy cập chỉ cho các dải IP đáng tin cậy. Tất cả những điều này cùng nhau xác nhận rằng người đăng nhập đúng là người mà họ tự xưng trước khi bất kỳ dữ liệu khách hàng nào hiển thị trên màn hình.
Mã hóa dữ liệu
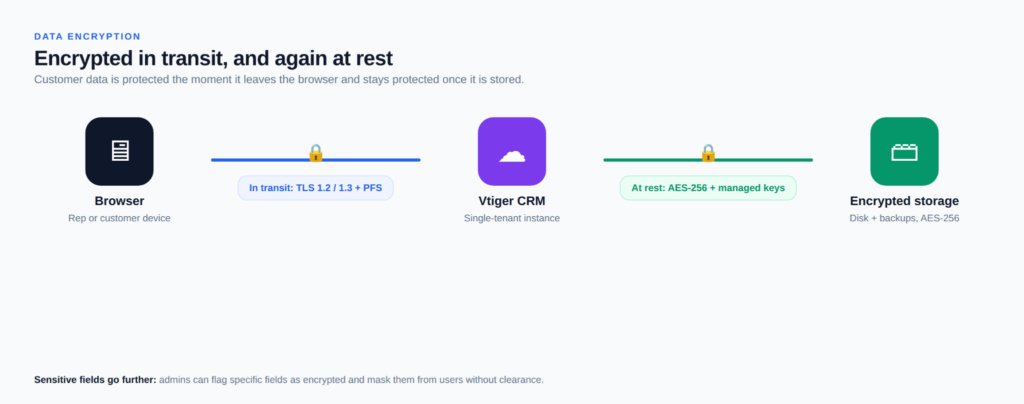
Mã hóa CRM trong Vtiger hoạt động trên hai mặt trận: dữ liệu khách hàng được bảo vệ cả khi đang truyền tải và khi lưu trữ. Lưu lượng truy cập giữa trình duyệt và Vtiger chạy trên TLS 1.2 và 1.3 với tính bảo mật chuyển tiếp hoàn hảo, trong khi các trường nhạy cảm được lưu trữ bằng mã hóa AES 256 bit với các khóa được giữ trong dịch vụ quản lý khóa. Quản trị viên có thể đánh dấu các trường cụ thể là được mã hóa, do đó thông tin nhận dạng và số tài chính vẫn được bảo vệ ngay cả trong hồ sơ công khai.
Nhật ký hoạt động và dấu vết kiểm toán
Mọi lần đăng nhập, thay đổi bản ghi và thao tác quản trị đều được ghi lại. Vtiger CRM giám sát cơ sở hạ tầng và ứng dụng của mình suốt ngày đêm và thực hiện phân tích bất thường trên các nhật ký sự kiện, kiểm toán và quản trị, do đó, một lần xuất dữ liệu hàng loạt bất thường hoặc một lần đăng nhập ngoài giờ làm việc sẽ nhanh chóng được phát hiện. Đối với người quản trị, dấu vết kiểm toán đó biến một mối lo ngại mơ hồ thành một sự kiện cụ thể, có thể truy vết được.
Cơ sở hạ tầng đám mây an toàn
Bảo mật CRM đám mây bắt đầu từ cơ sở hạ tầng. Vtiger CRM hoạt động trên một nền tảng bảo mật. CRM đám mây Nền tảng với mã hóa cấp độ ổ đĩa và kiến trúc đơn người dùng cung cấp cho mỗi khách hàng một không gian riêng biệt. Dữ liệu được sao lưu liên tục và có thể khôi phục trong vòng vài giờ, và các doanh nghiệp có thể lựa chọn nơi lưu trữ dữ liệu trên nhiều khu vực bao gồm EU, Anh, Mỹ, Ấn Độ và Singapore. Các nhóm cần sở hữu hoàn toàn việc triển khai có thể tự lưu trữ. CRM nguồn mở phiên bản này và lưu giữ mọi bản ghi trên cơ sở hạ tầng riêng của họ.
Tuân thủ và Quyền riêng tư
Vtiger CRM được chứng nhận theo tiêu chuẩn ISO/IEC 27001 về quản lý bảo mật và ISO/IEC 27701 về quản lý thông tin riêng tư, đồng thời hỗ trợ các nghĩa vụ GDPR và CCPA thông qua cổng thông tin riêng tư chuyên dụng. Các nhà cung cấp dịch vụ đám mây của Vtiger còn được chứng nhận thêm tiêu chuẩn SOC 2 và PCI DSS, và việc thông báo vi phạm được thực hiện trong vòng 72 giờ. Đối với các ngành công nghiệp chịu sự quản lý chặt chẽ, việc tuân thủ CRM được ghi nhận này biến lời hứa về bảo mật thành một thực tế có thể kiểm chứng được.
Trí tuệ nhân tạo mang đến một rủi ro mới: IBM đã phát hiện ra rằng 97% tổ chức Hệ thống bị tấn công liên quan đến AI thiếu các biện pháp kiểm soát truy cập AI phù hợp. (Vtiger's) Giải tích AI Nó được xây dựng để tránh khoảng trống đó, hoạt động trong cùng vai trò và quyền hạn như mọi người dùng khác, do đó các dự đoán và đề xuất của nó chỉ dựa trên dữ liệu mà người đó đã được phép xem.
Các biện pháp bảo mật CRM tốt nhất dành cho doanh nghiệp
Ngay cả hệ thống CRM bảo mật nhất cũng phụ thuộc vào cách đội ngũ vận hành nó và kỷ luật trong công việc. Triển khai CRM Những thói quen này được hình thành ngay từ ngày đầu tiên. Các phương pháp giúp khắc phục những thiếu sót mà công nghệ đơn thuần không thể giải quyết được rất đơn giản:
- Kiểm soát quyền truy cập của người dùng: Phân công vai trò theo nhu cầu, xem xét quyền hạn theo lịch trình và tự động hóa các bước gia nhập và rời công ty với tự động hóa quy trình kinh doanh Vì vậy, quyền truy cập sẽ không còn tồn tại sau khi ai đó rời đi.
- Tăng cường xác thực: Hãy bật xác thực đa yếu tố ở mọi nơi, bắt buộc sử dụng mật khẩu mạnh và thay đổi thông tin đăng nhập dùng chung định kỳ.
- Đào tạo đội ngũ về vấn đề an ninh: Đào tạo nhân viên cách nhận biết các cuộc tấn công lừa đảo và xử lý dữ liệu khách hàng một cách có trách nhiệm, vì con người luôn là đối tượng dễ bị nhắm mục tiêu nhất trong bất kỳ hệ thống nào.
- Theo dõi hoạt động CRM: Xem xét nhật ký kiểm toán để phát hiện các truy cập bất thường và phản hồi nhanh chóng các sự kiện đáng ngờ, trước khi một lỗ hổng nhỏ trở thành một vụ xâm nhập toàn diện.
- Giữ cho hệ thống được cập nhật: Áp dụng các bản cập nhật, vá các lỗ hổng bảo mật và kiểm tra lại các tích hợp được kết nối, vốn là một lỗ hổng thường gặp và bị bỏ qua.
Lợi ích của một hệ thống CRM bảo mật
Bảo mật thoạt nhìn có vẻ chỉ là chi phí thuần túy cho đến khi một vụ vi phạm dữ liệu làm thay đổi hoàn toàn giá trị của nó chỉ sau một đêm. Giải pháp bảo vệ dữ liệu CRM hiệu quả sẽ biến khoản chi phí đó thành lợi nhuận mà doanh nghiệp có thể đo lường được: ít sự cố hơn, kiểm toán minh bạch hơn và khách hàng trung thành hơn vì dữ liệu của họ được bảo vệ.
- Bảo vệ thông tin khách hàng nhạy cảm khỏi bị đánh cắp, mất mát và thay đổi trái phép.
- Giảm thiểu rủi ro truy cập trái phép thông qua việc phân quyền tối thiểu và xác thực đa yếu tố (MFA).
- Hỗ trợ tuân thủ các quy định GDPR, ISO và các tiêu chuẩn ngành.
- Xây dựng lòng tin của khách hàng, điều rất khó đạt được và khó khôi phục sau một vụ xâm phạm dữ liệu.
- Giúp cộng tác an toàn giữa các nhóm làm việc từ xa và nhóm kết hợp.
- Tăng cường tính liên tục của hoạt động kinh doanh với các bản sao lưu đáng tin cậy và thời gian phục hồi nhanh chóng.
- Giảm thiểu rủi ro vận hành do lỗi của con người và sai sót nội bộ.
- Bảo vệ danh tiếng thương hiệu mà một sự cố công khai duy nhất có thể hủy hoại.
Cách đánh giá bảo mật CRM trước khi lựa chọn CRM
Tiêu chuẩn bảo mật không đồng đều giữa các nhà cung cấp, và các tính năng bảo mật CRM quan trọng nhất rất dễ so sánh một khi bạn biết cần tìm kiếm điều gì. Hãy chấm điểm từng lựa chọn dựa trên các tiêu chí này.
| Kiểm tra những gì | Cái tốt trông như thế nào |
| Chứng nhận và tuân thủ | Hỗ trợ các tiêu chuẩn ISO 27001, ISO 27701, SOC 2 và tuân thủ GDPR theo văn bản. |
| Kiểm soát truy cập và quyền hạn | Quyền truy cập dựa trên vai trò, quyền hạn cấp trường và che giấu dữ liệu |
| Encryption | TLS khi truyền tải, AES-256 khi lưu trữ và các trường có thể mã hóa. |
| Sao lưu và phục hồi | Sao lưu tự động với thời gian khôi phục được xác định trước. |
| Ghi nhật ký kiểm tra | Nhật ký hoạt động đầy đủ với tính năng giám sát bất thường. |
| Chính sách của nhà cung cấp và quyền sở hữu dữ liệu | Thông báo vi phạm rõ ràng, nơi lưu trữ dữ liệu và bạn là chủ sở hữu dữ liệu của mình. |
Một cấu trúc Hướng dẫn sử dụng công cụ CRM Giúp bạn so sánh điểm số của chúng trước khi đưa ra quyết định cuối cùng.
Những câu hỏi thường gặp (FAQs)
Câu 1. Bảo mật CRM là gì?
Bảo mật CRM là tập hợp các biện pháp kiểm soát bảo vệ dữ liệu khách hàng bên trong hệ thống CRM khỏi truy cập trái phép, vi phạm và mất mát. Nó bao gồm mã hóa, kiểm soát truy cập dựa trên vai trò, xác thực như MFA, giám sát hoạt động và các biện pháp tuân thủ như chứng nhận ISO và hỗ trợ GDPR.
Câu 2. Tại sao bảo mật CRM lại quan trọng?
Hệ thống CRM lưu trữ dữ liệu nhạy cảm nhất của doanh nghiệp ở một nơi duy nhất, điều này khiến nó trở thành mục tiêu hàng đầu của tin tặc. Việc bảo vệ mạnh mẽ giúp ngăn chặn các vụ xâm phạm gây thiệt hại lớn về tài chính và uy tín, đảm bảo doanh nghiệp tuân thủ luật bảo mật thông tin và giữ gìn lòng tin của khách hàng – điều rất khó để xây dựng lại.
Câu 3. Vtiger CRM bảo vệ dữ liệu khách hàng như thế nào?
Vtiger CRM bảo vệ dữ liệu bằng nhiều lớp bảo mật: quyền truy cập dựa trên vai trò và che giấu dữ liệu, xác thực đa yếu tố, mã hóa TLS và AES-256, giám sát liên tục 24/7 với nhật ký kiểm toán, cơ sở hạ tầng đám mây đơn người dùng với sao lưu dự phòng và chứng nhận ISO 27001 và 27701.
Câu 4. Hệ thống CRM cần có những tính năng bảo mật nào?
Hãy tìm kiếm các biện pháp như kiểm soát truy cập dựa trên vai trò, quyền truy cập cấp trường, mã hóa dữ liệu khi truyền tải và lưu trữ, xác thực đa yếu tố, nhật ký kiểm toán chi tiết, sao lưu tự động và các chứng nhận tuân thủ được công nhận. Đối với các doanh nghiệp được quản lý chặt chẽ, chính sách thông báo vi phạm và chính sách lưu trữ dữ liệu cũng quan trọng không kém.
Câu 5. Doanh nghiệp có thể cải thiện bảo mật CRM bằng cách nào?
Phân quyền truy cập theo nguyên tắc quyền hạn tối thiểu và xem xét lại thường xuyên, bật xác thực đa yếu tố, đào tạo nhân viên nhận biết các cuộc tấn công lừa đảo, giám sát nhật ký kiểm toán để phát hiện hoạt động bất thường và cập nhật vá lỗi cho hệ thống và các thành phần tích hợp của nó, vì hầu hết các vụ xâm phạm đều khai thác thói quen truy cập yếu kém hơn là chính phần mềm.
Câu 6. CRM trên nền tảng đám mây có an toàn không?
Một hệ thống CRM đám mây được xây dựng tốt thường an toàn hơn các giải pháp cài đặt tại chỗ, bởi vì nhà cung cấp xử lý mã hóa, giám sát và vá lỗi ở quy mô lớn. Hãy xác minh các chứng nhận của nhà cung cấp, tiêu chuẩn mã hóa, chính sách thông báo vi phạm và chính sách lưu trữ dữ liệu trước khi quyết định sử dụng.
Câu 7. Bảo mật CRM giúp duy trì lòng tin của khách hàng như thế nào?
Khách hàng chia sẻ thông tin cá nhân và thanh toán với kỳ vọng thông tin đó sẽ được bảo mật. Việc chứng nhận và hiển thị bảo mật CRM cho thấy doanh nghiệp coi trọng trách nhiệm này và ngăn chặn các vụ vi phạm làm xói mòn lòng tin và khiến khách hàng chuyển sang sử dụng dịch vụ của doanh nghiệp khác.